
最新发布第148页

CVE-2023-32315-2: Openfire身份认证绕过漏洞
漏洞标题 CVE-2023-32315-2: Openfire身份认证绕过漏洞 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's administrative console, a web...
 2023年3月14日 13:24
CVE-2021-43798: Grafana v8.x – Arbitrary File Read
漏洞标题 CVE-2021-43798: Grafana v8.x - Arbitrary File Read 漏洞描述 Grafana versions 8.0.0-beta1 through 8.3.0 are vulnerable to a local directory traversal, allowing access to lo...
2021年11月7日 12:39CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年9月3日 07:10CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection
漏洞标题 CVE-2021-24340: WordPress Statistics <13.0.8 - Blind SQL Injection 漏洞描述 WordPress Statistic plugin versions prior to version 13.0.8 are affected by an unauthenticat...
2021年7月22日 09:25CVE-2025-52488: DNN (DotNetNuke) – Unicode Path Normalization NTLM Hash Disclosure
漏洞标题 CVE-2025-52488: DNN (DotNetNuke) - Unicode Path Normalization NTLM Hash Disclosure 漏洞描述 DNN (formerly DotNetNuke) is an open-source web content management platform (CM...
2025年3月3日 16:35
bugbounty技巧聚合20220217
漏洞报告 Cookie不失效 http://hackerone.com/reports/948345 缺少 SPF 记录 http://hackerone.com/reports/1416701 挖洞技巧 Bypass WAF http://hadess.io/waf-bypass-methods/ 零点击账号接管...
2022年3月10日 23:34(CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞
漏洞标题 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 漏洞描述 (CVE-2025-4388)Liferay Portal及DXP反射型跨站脚本漏洞 PoC代码 暂无
2025年1月11日 15:39CVE-2017-18362: Kaseya VSA 2017 ConnectWise ManagedITSync – Remote Code Execution
漏洞标题 CVE-2017-18362: Kaseya VSA 2017 ConnectWise ManagedITSync - Remote Code Execution 漏洞描述 ConnectWise ManagedITSync integration through 2017 for Kaseya VSA is vulnerable ...
2017年2月2日 10:43CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年1月1日 17:57CVE-2021-20123: Draytek VigorConnect 1.6.0-B – Local File Inclusion
漏洞标题 CVE-2021-20123: Draytek VigorConnect 1.6.0-B - Local File Inclusion 漏洞描述 Draytek VigorConnect 1.6.0-B3 is susceptible to local file inclusion in the file download func...
2021年1月31日 18:13CVE-2010-20103: ProFTPd-1.3.3c – Backdoor Command Execution
漏洞标题 CVE-2010-20103: ProFTPd-1.3.3c - Backdoor Command Execution 漏洞描述 ProFTPD 1.3.3c contains a command injection backdoor caused by a hidden FTP command trigger in the sou...
2010年8月3日 17:43CVE-2023-27032: PrestaShop AdvancedPopupCreator – SQL Injection
漏洞标题 CVE-2023-27032: PrestaShop AdvancedPopupCreator - SQL Injection 漏洞描述 In the module “Advanced Popup Creator” (advancedpopupcreator) from Idnovate for PrestaShop, a gu...
2023年1月25日 04:29CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年9月7日 20:30美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

 2022年5月27日 12:48
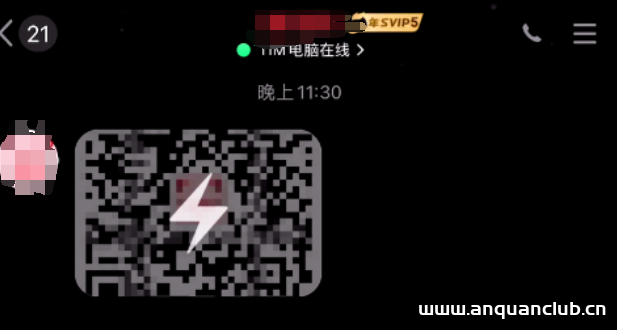
如何纯手工破解QQ闪照?不限次数观看
杂谈 最近有热心网友私信表示,框架、模块玩不明白。 经常有小姐姐给我发闪照,但是我想反复欣赏几次,应该怎么办呢? 下面教大家手工的方式实现无限次观看闪照 图文演示 我们正常收到闪照后 打...
2022年4月22日 21:12CVE-2023-32315-2: Openfire身份认证绕过漏洞
漏洞标题 CVE-2023-32315-2: Openfire身份认证绕过漏洞 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's administrative console, a web...
2023年7月24日 02:27
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

