
最新发布第148页

渗透变得如此轻松!多亏看了第十七期「听火」线上会议沙龙
官方出会议总结啦!11月26号晚举行的第十七期「听火」线上会议沙龙高能不断。会议分享嘉宾为:303,分享议题为:看似朴实无华的弱口令。 引言 大家觉得在登录功能中常见的漏洞有哪些?常见的漏...
 2022年3月10日 23:33
【服务器运维】如何定时清理服务器内的临时图片/日志
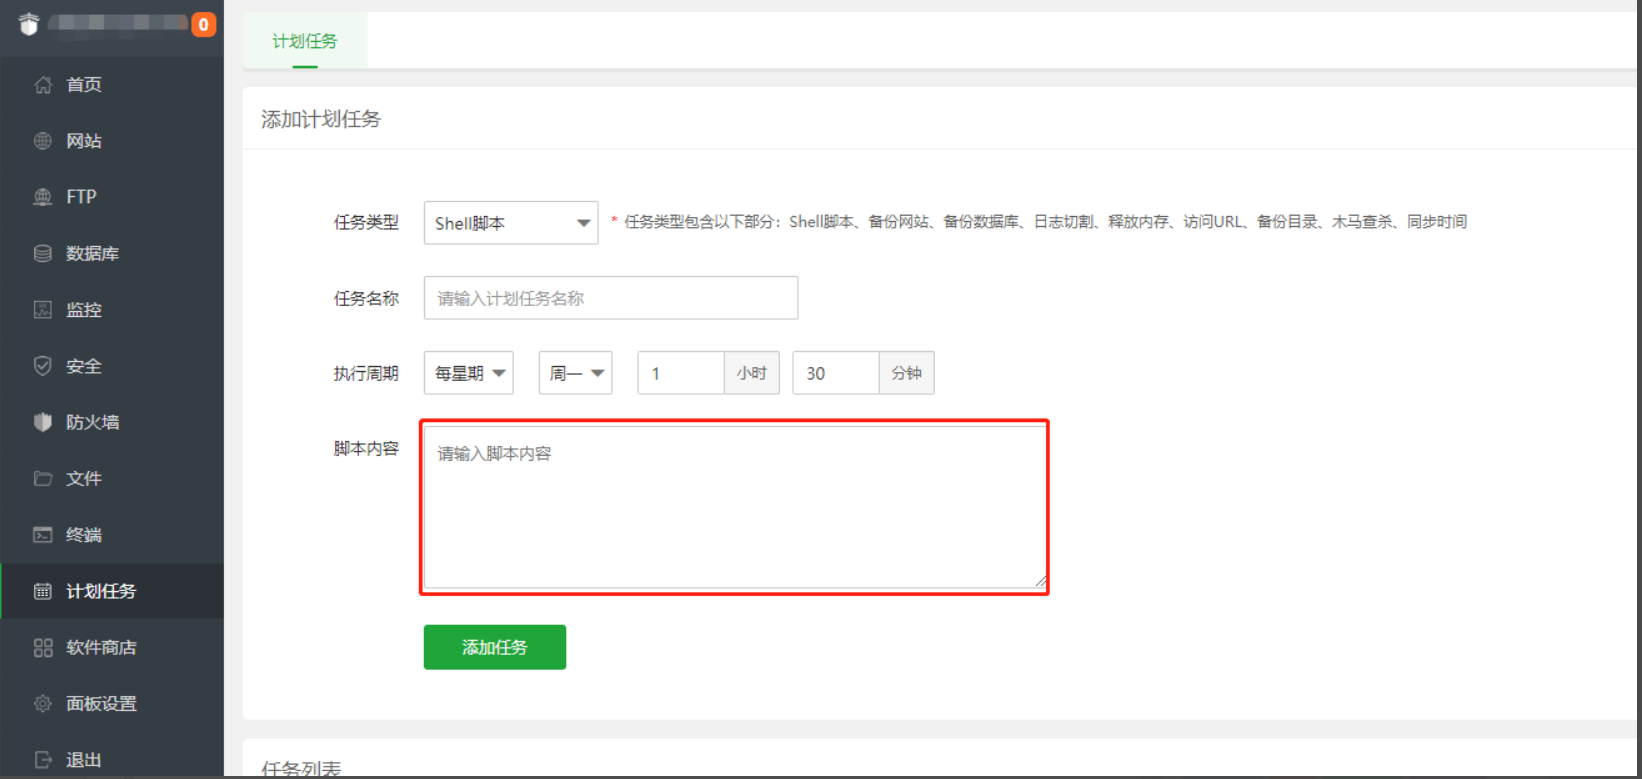
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

 2023年1月13日 19:59

CVE-2018-15961: Adobe ColdFusion – Unrestricted File Upload Remote Code Execution
漏洞标题 CVE-2018-15961: Adobe ColdFusion - Unrestricted File Upload Remote Code Execution 漏洞描述 Adobe ColdFusion versions July 12 release (2018.0.0.310739), Update 6 and earlie...
2018年1月28日 20:00CVE-2023-5074: D-Link D-View 8 v2.0.1.28 – Authentication Bypass
漏洞标题 CVE-2023-5074: D-Link D-View 8 v2.0.1.28 - Authentication Bypass 漏洞描述 Use of a static key to protect a JWT token used in user authentication can allow an for an authen...
2023年7月25日 20:43CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery
漏洞标题 CVE-2020-24881: OsTicket < 1.14.3 - Server Side Request Forgery 漏洞描述 SSRF vulnerability exists in osTicket before 1.14.3, allowing an attacker to add malicious file...
2020年1月17日 03:47
实战钓鱼案例及心得
文章来源:https://github.com/djytmdj/Network-security-study-notes 前言 钓鱼是老生常谈的问题,也是很有效的方法,但是真正的实战专家不多,一方面是实践机会少,再一方面,很多朋友对钓鱼...
2026年3月2日 20:05CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting
漏洞标题 CVE-2021-39320: WordPress Under Construction <1.19 - Cross-Site Scripting 漏洞描述 WordPress Under Construction plugin before 1.19 contains a cross-site scripting vulne...
2021年8月8日 17:59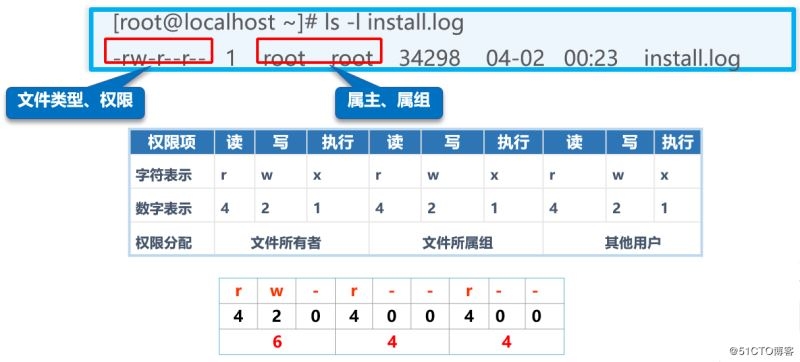
Linux文件/目录的权限及归属管理使用_Linux
这篇文章主要介绍了Linux文件/目录的权限及归属管理使用,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、文件...
2024年6月3日 21:07
信息收集之梳理特斯拉资产
雷军:不要用战术上的勤奋来掩盖战略上的懒惰。 Micropoor:应当细心地观察,为的是理解。应当努力地理解,为的是行动。应当谨慎地行动,为的是再一次的观察。 基于Micropoor的文章 渗透的本质...
2022年3月10日 23:30CVE-2024-6924: TrueBooker <= 1.0.2 - SQL Injection
漏洞标题 CVE-2024-6924: TrueBooker <= 1.0.2 - SQL Injection 漏洞描述 The TrueBooker Appointment Booking and Scheduler Plugin. plugin for WordPress is vulnerable to SQL Injection...
2024年2月24日 16:55CVE-2021-25296: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25296: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年6月14日 17:20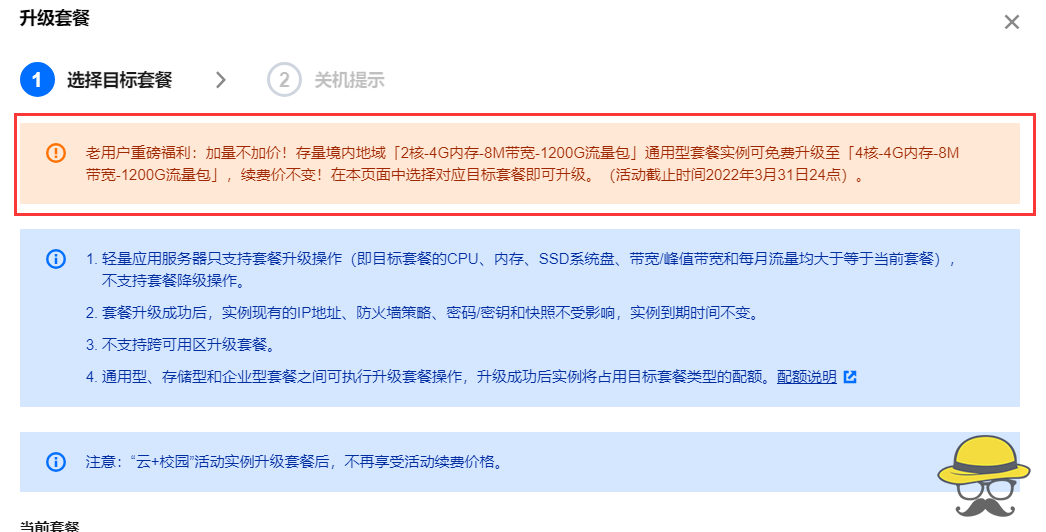
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
2023年1月13日 20:12CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery
漏洞标题 CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery 漏洞描述 Jenkins GitHub Plugin 1.29.1 and earlier is susceptible to server-side request f...
2018年6月26日 23:45
bugbounty技巧聚合20211118
漏洞报告 【Rockstar Games 1,000 USD】Social Club Account Takeover Via RGL And Steam/Epic Linked Account http://hackerone.com/reports/1235008 【TikTok 500 USD】BYPASSING COMMENTING ...
2022年3月10日 23:33CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting 漏洞描述 WordPress Mapping Multiple URLs Redirect Same Page plugin 5.8 an...
2022年12月8日 01:31Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞
漏洞标题 Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞 漏洞描述 Adobe ColdFusion CVE-2023-38203不安全的反序列化漏洞 日期: 2024-02-07 | 影响软件: Adobe ColdFusion | PoC代码 暂...
2023年1月7日 10:55
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

