
最新发布第148页

CVE-2019-9874: Sitecore Experience Platform – Deserialization of Untrusted Data
漏洞标题 CVE-2019-9874: Sitecore Experience Platform - Deserialization of Untrusted Data 漏洞描述 Sitecore Experience Platform before 8.2 Update-7 and 9.0 before Update-2 is vulner...
 2019年7月19日 14:18
CVE-2020-12478: TeamPass 2.1.27.36 – Improper Authentication
漏洞标题 CVE-2020-12478: TeamPass 2.1.27.36 - Improper Authentication 漏洞描述 TeamPass 2.1.27.36 is susceptible to improper authentication. An attacker can retrieve files from the...
2020年3月14日 14:01CVE-2019-20224: Pandora FMS 7.0NG – Remote Command Injection
漏洞标题 CVE-2019-20224: Pandora FMS 7.0NG - Remote Command Injection 漏洞描述 Pandora FMS 7.0NG allows remote authenticated users to execute arbitrary OS commands via shell metach...
2019年9月9日 22:34
运行中的docker容器端口映射如何修改详解_docker
这篇文章主要给大家介绍了关于运行中的docker容器端口映射如何修改的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起...
2022年10月12日 20:11
在线题库-随身携带的刷题神器
一、在线题库介绍-在线题库是什么?在线题库:由传统的线下学习模式改为在线学习。能够实现学员在线学习、练习、考试优点:方便、便宜、自我管理、选择性更多人人皆学 处处能学 时时可学二、适...
 2024年1月27日 15:56
CVE-2024-13126: WordPress Download Manager < 3.3.07 - Unauthenticated Data Exposure
漏洞标题 CVE-2024-13126: WordPress Download Manager < 3.3.07 - Unauthenticated Data Exposure 漏洞描述 The WordPress Download Manager plugin before version 3.3.07 does not preven...
2024年6月20日 13:51CVE-2020-2103: Jenkins <=2.218 - Information Disclosure
漏洞标题 CVE-2020-2103: Jenkins <=2.218 - Information Disclosure 漏洞描述 Jenkins through 2.218, LTS 2.204.1 and earlier, is susceptible to information disclosure. An attacker c...
2020年10月13日 21:11Couchdb 垂直权限绕过漏洞(CVE-2017-12635)
漏洞标题 Couchdb 垂直权限绕过漏洞(CVE-2017-12635) 漏洞描述 (CVE-2017-12635)是由于Erlang和 JavaScript 对 JSON解析方式的不同,在语句执行时产生差异性导致的。该漏洞可使非管理员用户赋...
2017年1月1日 14:11CVE-2018-14574: Django – Open Redirect
漏洞标题 CVE-2018-14574: Django - Open Redirect 漏洞描述 Django 1.11.x before 1.11.15 and 2.0.x before 2.0.8 contains an open redirect vulnerability. If django.middleware.common.Co...
2018年9月13日 21:40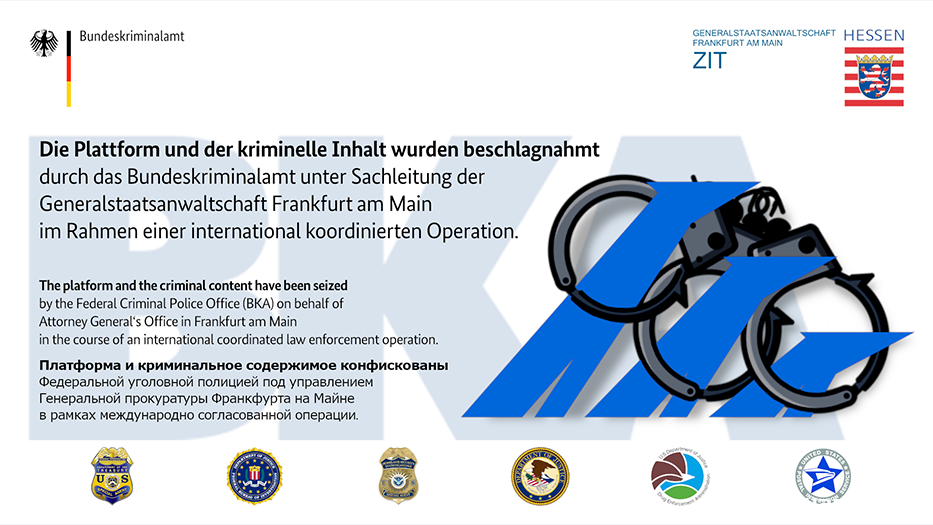
美德联合执法拿下世界最大暗网市场
本周二,美国司法部和德国联邦警察公布了其一次联合执法行动的成果——拆除了世界上最大的暗网市场之一Hydra,查获并扣押了Hydra的服务器和价值2500万美元的比特币。Hydra是一个使用俄语的地下...
2022年4月6日 21:17CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
2008年9月12日 16:47CVE-2022-32770: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32770: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年12月3日 01:06CVE-2019-11581: Atlassian Jira Server-Side Template Injection
漏洞标题 CVE-2019-11581: Atlassian Jira Server-Side Template Injection 漏洞描述 Jira Server and Data Center is susceptible to a server-side template injection vulnerability via the...
2019年3月29日 18:28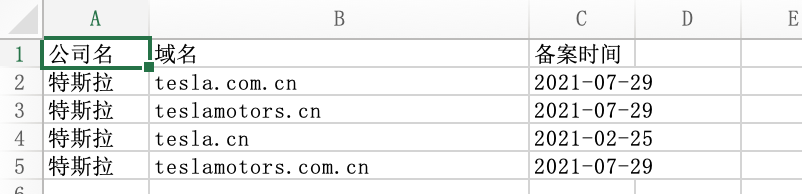
信息收集系列之自动化工具ShuiZe_0x727
0x01 前言 最近0x727团队开源了一款信息收集自动化工具-水泽。可以说是一见钟情,使用很丝滑,代码清晰适合二次开发。skr~skr~ 0x02 体验一条龙服务 以我们的老朋友tesla.cn为例子,跑一下脚...
2022年3月10日 23:34CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
2022年8月20日 16:21CVE-2010-1469: Joomla! Component JProject Manager 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1469: Joomla! Component JProject Manager 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ternaria Informatica JProject Manager (com...
2010年11月28日 06:20
2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
2026年10月24日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

