
最新发布第14页

CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection
漏洞标题 CVE-2024-29973: Zyxel NAS326 Firmware < V5.21(AAZF.17)C0 - Command Injection 漏洞描述 The command injection vulnerability in the “setCookie” parameter in Zyxel NAS326...
 2024年8月1日 05:23
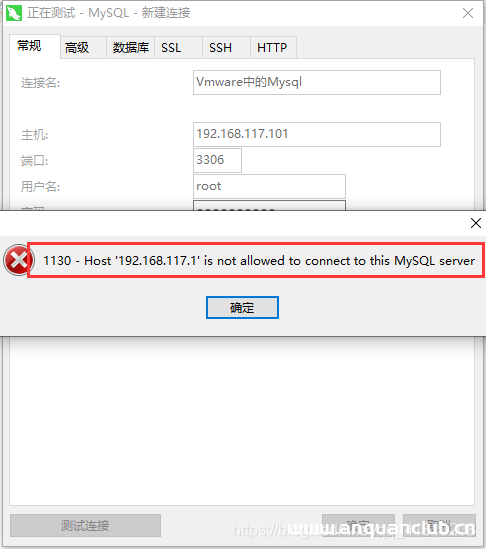
解决Navicat无法连接 VMware中Centos系统中的 MySQL服务器的问题_VMware
这篇文章主要介绍了解决Navicat无法连接 VMware中Centos系统中的 MySQL服务器的问题,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以...
2022年7月4日 20:08CVE-2020-11798: Mitel MiCollab AWV 8.1.2.4 and 9.1.3 – Directory Traversal
漏洞标题 CVE-2020-11798: Mitel MiCollab AWV 8.1.2.4 and 9.1.3 - Directory Traversal 漏洞描述 A Directory Traversal vulnerability in the web conference component of Mitel MiCollab A...
2020年4月20日 15:28CVE-2023-32315: Openfire Administration Console – Authentication Bypass
漏洞标题 CVE-2023-32315: Openfire Administration Console - Authentication Bypass 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's ...
2023年11月6日 02:57CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 – Remote Code Execution (XXE)
漏洞标题 CVE-2017-5983: JIRA Workflow Designer Plugin in Atlassian JIRA Server > 6.3.0 - Remote Code Execution (XXE) 漏洞描述 The JIRA Workflow Designer Plugin in Atlassian JIRA...
2017年8月18日 20:34CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion
漏洞标题 CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion 漏洞描述 WordPress WPvivid Backup version 0.9.76 is vulnerable to local file inclusion because th...
2022年7月12日 16:38CVE-2016-10924: WordPress Zedna eBook download <1.2 - Local File Inclusion
漏洞标题 CVE-2016-10924: Wordpress Zedna eBook download <1.2 - Local File Inclusion 漏洞描述 Wordpress Zedna eBook download prior to version 1.2 was affected by a filedownload.p...
2016年9月9日 17:19CVE-2024-41107: Apache CloudStack – SAML Signature Exclusion
漏洞标题 CVE-2024-41107: Apache CloudStack - SAML Signature Exclusion 漏洞描述 The CloudStack SAML authentication (disabled by default) does not enforce signature check. In CloudSt...
2024年11月3日 12:13
充分利用互联网资源的小tips-续集
挖掘src的时候找到一个资产如下 正常测试弱口令,未授权接口等无果 通过fofa搜索指纹,发现是一个通用的cms 把站点都薅下来,然后尝试弱口令,成功进入后台,顺便发现了一个这个后台的通用默认...
2022年3月10日 23:39CVE-2024-2876: WordPress Email Subscribers by Icegram Express – SQL Injection
漏洞标题 CVE-2024-2876: Wordpress Email Subscribers by Icegram Express - SQL Injection 漏洞描述 The Email Subscribers by Icegram Express - Email Marketing, Newsletters, Automation ...
2024年7月14日 07:37CVE-2019-7139: Magento – SQL Injection
漏洞标题 CVE-2019-7139: Magento - SQL Injection 漏洞描述 An unauthenticated user can execute SQL statements that allow arbitrary read access to the underlying database, which cause...
2019年7月8日 09:24CVE-2021-36580: IceWarp Mail Server – Open Redirect
漏洞标题 CVE-2021-36580: IceWarp Mail Server - Open Redirect 漏洞描述 IceWarp Mail Server contains an open redirect via the referer parameter. This can lead to phishing attacks or ...
2021年1月6日 09:13CVE-2010-2050: Joomla! Component MS Comment 0.8.0b – Local File Inclusion
漏洞标题 CVE-2010-2050: Joomla! Component MS Comment 0.8.0b - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Moron Solutions MS Comment (com_mscomment) co...
2010年6月2日 16:42CVE-2022-29298: SolarView Compact 6.00 – Local File Inclusion
漏洞标题 CVE-2022-29298: SolarView Compact 6.00 - Local File Inclusion 漏洞描述 SolarView Compact 6.00 is vulnerable to local file inclusion which could allow attackers to access s...
2022年7月4日 06:17CVE-2021-27858: FatPipe WARP/IPVPN/MPVPN – Authorization Bypass
漏洞标题 CVE-2021-27858: FatPipe WARP/IPVPN/MPVPN - Authorization Bypass 漏洞描述 FatPipe WARP, IPVPN, and MPVPN software prior to versions 10.1.2r60p91 and 10.2.2r42 contain a mis...
2021年1月21日 02:55CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect
漏洞标题 CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect 漏洞描述 dotCMS before 5.0.2 contains multiple open redirect vulnerabilities via the html/common/forward_js.jsp FORWARD_U...
2018年1月15日 04:13
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

