
最新发布第150页

CVE-2015-7297: Joomla Core SQL Injection
漏洞标题 CVE-2015-7297: Joomla Core SQL Injection 漏洞描述 Joomla 3.4.4 之前的 3.2 SQL 注入漏洞 Joomla 中的 SQL 注入漏洞!3.4.4 之前的 3.2 允许远程攻击者通过未指定的向量执行任意 SQ...
 2015年3月9日 07:59
2021年报告的漏洞总数揭露,创历史新高
2021年总共报告了多少个漏洞呢?答案是18378个。这一数据来自美国国家标准与技术研究院(NIST)发布的一张统计表。今年报告的漏洞总数创历史新高,其中高严重性漏洞数量略有下降,去年是4381个...
2022年3月10日 23:39CVE-2018-19458: PHP Proxy 3.0.3 – Local File Inclusion
漏洞标题 CVE-2018-19458: PHP Proxy 3.0.3 - Local File Inclusion 漏洞描述 PHP Proxy 3.0.3 is susceptible to local file inclusion vulnerabilities that allow unauthenticated users to ...
2018年1月26日 16:55CVE-2021-24838: WordPress AnyComment <0.3.5 - Open Redirect
漏洞标题 CVE-2021-24838: WordPress AnyComment <0.3.5 - Open Redirect 漏洞描述 WordPress AnyComment plugin before 0.3.5 contains an open redirect vulnerability via an API endpoin...
2021年12月19日 01:04CVE-2006-2173: FileZilla FTP Server 2.2.22 – Buffer Overflow
漏洞标题 CVE-2006-2173: FileZilla FTP Server 2.2.22 - Buffer Overflow 漏洞描述 FileZilla FTP Server version 2.2.22 contains a buffer overflow vulnerability that allows remote authe...
2006年6月21日 12:33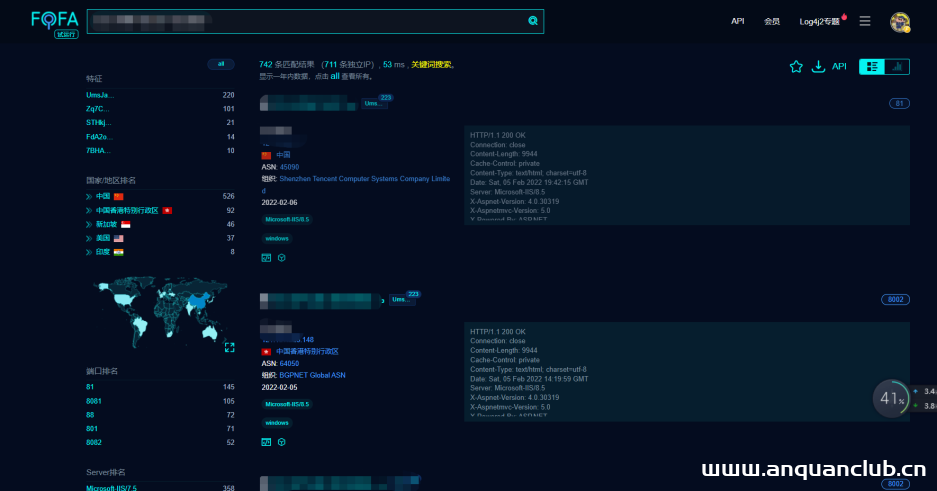
某棋牌渗透测试
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 一、信息收集 这里通过fofa进行收集,语法为:body=某棋牌 &am...
2022年3月10日 23:36CVE-2020-20601: ThinkCMF X2.2.2 – Remote Code Execution
漏洞标题 CVE-2020-20601: ThinkCMF X2.2.2 - Remote Code Execution 漏洞描述 ThinkCMF X2.2.2 and below contain a remote code execution caused by processing crafted packets, letting at...
2020年8月23日 08:22
docker镜像访问本地elasticsearch端口操作_docker
这篇文章主要介绍了docker镜像访问本地elasticsearch端口操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 使用docker stack部署的镜像服务,进入镜像之后,理论上,应该...
2023年1月8日 21:12
bugbounty技巧聚合20220106
漏洞报告 【8x8】XSS漏洞 http://hackerone.com/reports/1440161 【Mattermost 】 能够诱使受害者在特定会话中使用伪造的电子邮件地址,然后取回帐户 http://hackerone.com/reports/1357013 【T...
2022年3月16日 09:16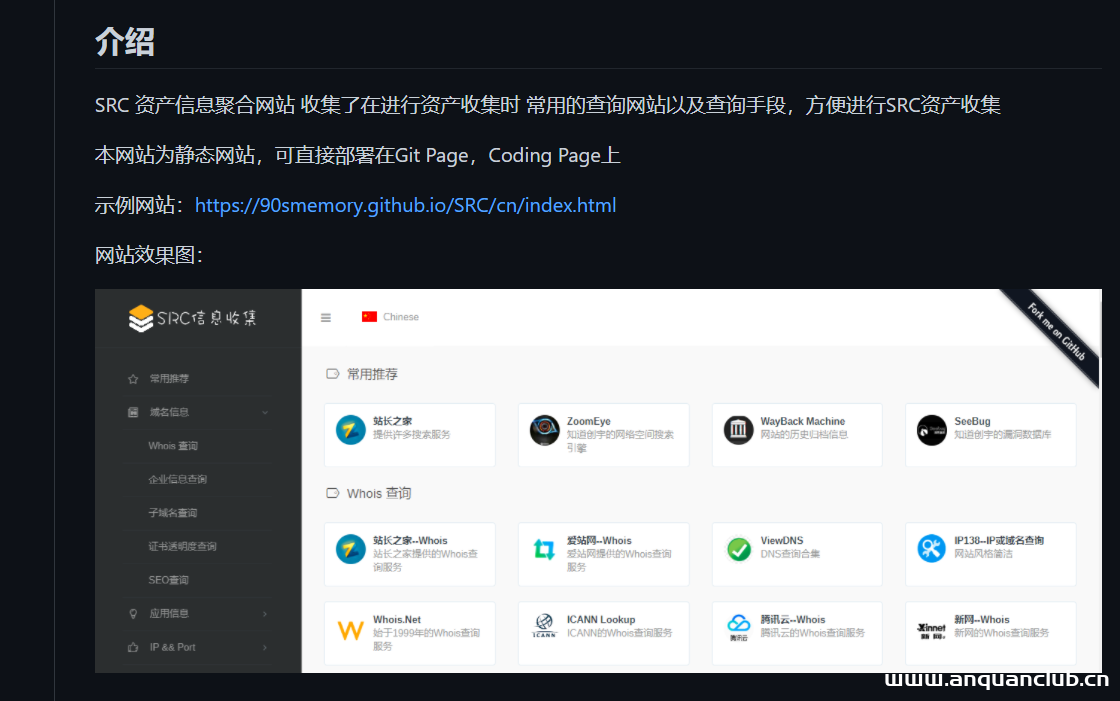
本地自用信息收集网站(源码)
git clone http://github.com/90smemory/SRC.git 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
2022年4月1日 18:36CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
2024年6月7日 21:52Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
2023年5月25日 22:33CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 – SQL Injection
漏洞标题 CVE-2024-2879: WordPress Plugin LayerSlider 7.9.11-7.10.0 - SQL Injection 漏洞描述 The LayerSlider plugin for WordPress is vulnerable to SQL Injection via the ls_get_popup...
2024年6月19日 06:31Spring Boot使用Docker分层打包的设置方法_docker
Spring Boot 现在支持分层打包技术了, 我们也来用一用, 加速Docker打包, 构建的时候速度也会非常快.本文重点给大家介绍Spring Boot使用Docker分层打包的设置方法,感兴趣的朋友一起看看吧 Sprin...
2022年6月17日 10:02CVE-2025-24963: Vitest Browser Mode – Local File Read
漏洞标题 CVE-2025-24963: Vitest Browser Mode - Local File Read 漏洞描述 Vitest is a testing framework powered by Vite. The `__screenshot-error` handler on the browser mode HTTP ser...
2025年5月22日 22:12CVE-2025-1097: Ingress-Nginx Controller – Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation
漏洞标题 CVE-2025-1097: Ingress-Nginx Controller - Configuration Injection via Unsanitized `auth-tls-match-cn` Annotation 漏洞描述 A security issue was discovered in ingress-nginx ...
2025年9月29日 23:59
2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
2026年10月24日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

