
最新发布第153页

CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
 2022年8月17日 16:15
CVE-2025-0107: Palo Alto Networks Expedition – OS Command Injection
漏洞标题 CVE-2025-0107: Palo Alto Networks Expedition - OS Command Injection 漏洞描述 An OS command injection vulnerability in Palo Alto Networks Expedition enables an unauthentica...
2025年6月29日 15:48CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年1月28日 08:54CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export
漏洞标题 CVE-2019-17228: Motors Car Dealer & Classified Ads <= 1.4.0 - Unauthenticated settings import/export 漏洞描述 includes/options.php in the motors-car-dealership-clas...
2019年8月18日 02:29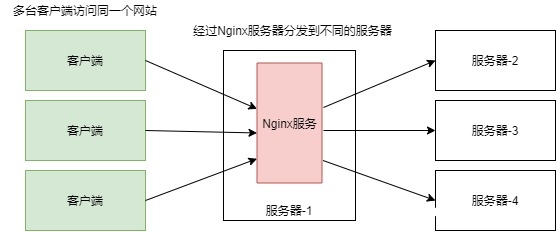
Nginx服务快速入门教程_nginx
这篇文章主要介绍了Nginx服务快速入门教程的的相关资料,帮助大家更好的理解和使用nginx,感兴趣的朋友可以了解下 目录一、Nginx介绍1. 什么是Nginx?2. 为什么要使用Nginx?3. 什么是正向代理...
2022年10月5日 20:59CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26255: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年10月12日 17:43CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
2024年2月27日 16:38Aiohttp CVE-2024-23334 目录遍历漏洞
漏洞标题 Aiohttp CVE-2024-23334 目录遍历漏洞 漏洞描述 Aiohttp 是一款开源的用于 asyncio 和 Python 的异步 HTTP 客户端/服务器框架。Aiohttp 存在目录遍历漏洞,此漏洞是由于应用程序读取文...
2024年12月11日 19:05CVE-2023-20888: VMware Aria Operations for Networks – Remote Code Execution
漏洞标题 CVE-2023-20888: VMware Aria Operations for Networks - Remote Code Execution 漏洞描述 Aria Operations for Networks contains an authenticated deserialization vulnerability. ...
2023年7月5日 21:01
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40
蓝凌OA sysSearchMain.do 远程命令执行漏洞利用
本文转载于公众号:融云攻防实验室,原文地址: 蓝凌OA sysSearchMain.do 远程命令执行漏洞利用 蓝凌是国内数字化办公专业服务商,阿里钉钉唯一投资的OA厂商,阿里云知识管理与协同领域首家战略合...
2026年2月13日 12:53CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution
漏洞标题 CVE-2021-30461: VoipMonitor <24.61 - Remote Code Execution 漏洞描述 VoipMonitor prior to 24.61 is susceptible to remote code execution vulnerabilities because of its us...
2021年1月14日 21:51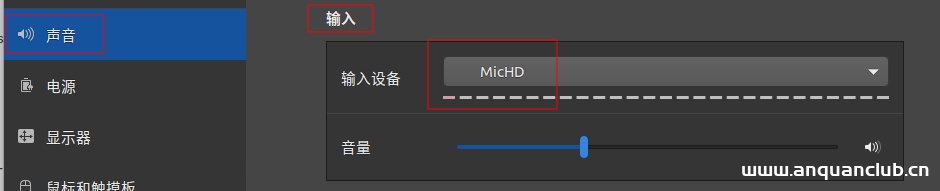
Ubuntu 20.04 开启隐藏录音降噪功能(推荐)_Linux
这篇文章主要介绍了Ubuntu 20.04 开启隐藏录音降噪功能,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 最近在使用 Ubuntu 20.04 的kazam进行录音...
2023年8月10日 20:27CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution
漏洞标题 CVE-2012-1823: PHP CGI v5.3.12/5.4.2 Remote Code Execution 漏洞描述 sapi/cgi/cgi_main.c in PHP before 5.3.12 and 5.4.x before 5.4.2, when configured as a CGI script (aka p...
2012年8月31日 22:15CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
2019年9月4日 19:50CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting
漏洞标题 CVE-2020-7318: McAfee ePolicy Orchestrator <5.10.9 Update 9 - Cross-Site Scripting 漏洞描述 McAfee ePolicy Orchestrator before 5.10.9 Update 9 is vulnerable to a cross-...
2020年3月10日 12:25
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

