
最新发布第154页

CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution
漏洞标题 CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution 漏洞描述 Popup Builder WordPress plugin before 4.0.7 contains a local file inclusion caused by u...
 2021年1月8日 15:46
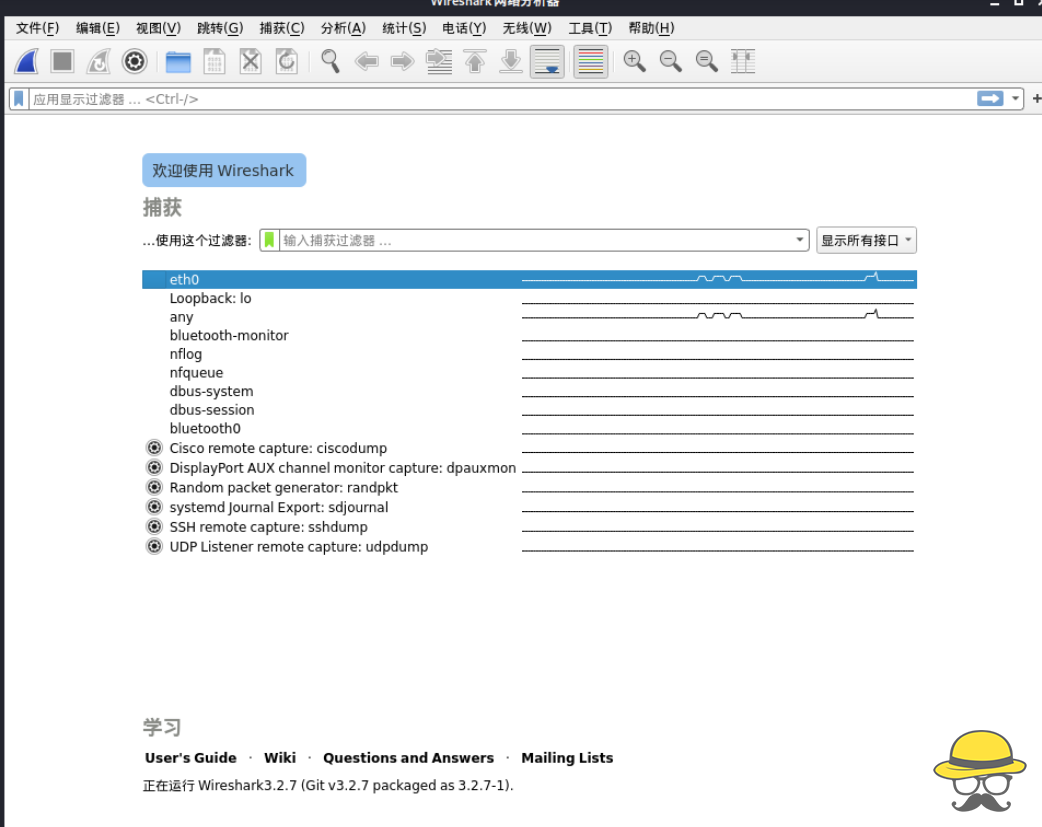
Wireshark分析HTTPS流量
Wireshark分析HTTPS流量 Kali Linux下使用Wireshark分析HTTPS流量 系统环境Kali-linux 5.9.0 软件版本Wireshark3.2.7 这里使用eth0网卡 可以看到有数据来源和去向以及具体数据包情况 数据包比较...

 2023年1月13日 20:24
CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion
漏洞标题 CVE-2022-2863: WordPress WPvivid Backup <0.9.76 - Local File Inclusion 漏洞描述 WordPress WPvivid Backup version 0.9.76 is vulnerable to local file inclusion because th...
2022年2月2日 19:48CVE-2020-3580: Cisco ASA/FTD Software – Cross-Site Scripting
漏洞标题 CVE-2020-3580: Cisco ASA/FTD Software - Cross-Site Scripting 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software and Cisco Firepower Threat Defense (FTD) Software ar...
2020年10月1日 01:59CVE-2010-1601: Joomla! Component JA Comment – Local File Inclusion
漏洞标题 CVE-2010-1601: Joomla! Component JA Comment - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Comment (com_jacomment) component for Joomla! all...
2010年9月2日 15:40CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection
漏洞标题 CVE-2021-25114: WordPress Paid Memberships Pro <2.6.7 - Blind SQL Injection 漏洞描述 WordPress Paid Memberships Pro plugin before 2.6.7 is susceptible to blind SQL inje...
2021年8月13日 00:48CVE-2021-20091: Buffalo WSR-2533DHPL2 – Configuration File Injection
漏洞标题 CVE-2021-20091: Buffalo WSR-2533DHPL2 - Configuration File Injection 漏洞描述 The web interfaces of Buffalo WSR-2533DHPL2 firmware version <= 1.02 and WSR-2533DHP3 firm...
2021年1月26日 09:36CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion
漏洞标题 CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion 漏洞描述 An issue was discovered in phpMyAdmin 4.8.x before 4.8.2, in which an attacker can include (view and potent...
2018年2月15日 15:47CVE-2023-3849: mooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3849: mooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooDating 1.2. Affected is an unk...
2023年7月4日 20:31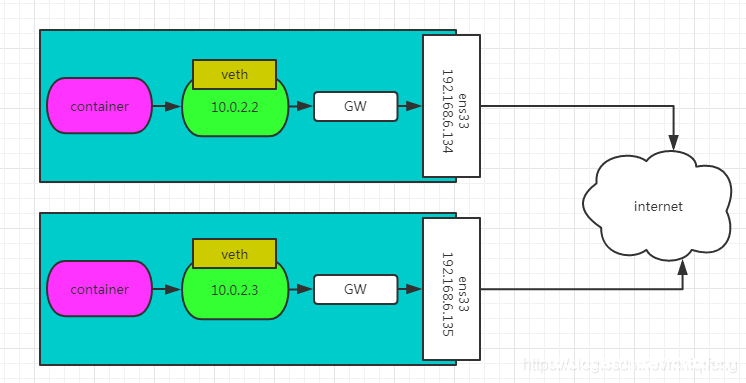
docker容器间跨宿主机通信-基于overlay的实现方法_docker
这篇文章主要介绍了docker容器间跨宿主机通信-基于overlay的实现方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 overlay网络解析 内置跨主机...
2022年9月18日 21:43CVE-2022-31373: SolarView Compact 6.00 – Cross-Site Scripting
漏洞标题 CVE-2022-31373: SolarView Compact 6.00 - Cross-Site Scripting 漏洞描述 SolarView Compact 6.00 contains a cross-site scripting vulnerability via Solar_AiConf.php. An attack...
2022年6月14日 22:50CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting
漏洞标题 CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting 漏洞描述 WordPress CDI plugin prior to 5.1.9 contains a cross-site scripting vulnerability. The plugin does n...
2022年2月7日 15:57CVE-2025-32433: Erlang/OTP SSH – Remote Code Execution
漏洞标题 CVE-2025-32433: Erlang/OTP SSH - Remote Code Execution 漏洞描述 Erlang/OTP is a set of libraries for the Erlang programming language. Prior to versions OTP-27.3.3, OTP-26....
2025年4月8日 18:46CVE-2020-29597: IncomCMS 2.0 – Arbitrary File Upload
漏洞标题 CVE-2020-29597: IncomCMS 2.0 - Arbitrary File Upload 漏洞描述 IncomCMS 2.0 has a an insecure file upload vulnerability in modules/uploader/showcase/script.php. This allows...
2020年6月19日 16:37CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect
漏洞标题 CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect 漏洞描述 An open redirect vulnerability exists in imartinez/privategpt version 0.5.0 due to improper handling of the &...
2024年4月14日 09:04CVE-2015-2067: Magento Server MAGMI – Directory Traversal
漏洞标题 CVE-2015-2067: Magento Server MAGMI - Directory Traversal 漏洞描述 Magento Server MAGMI (aka Magento Mass Importer) contains a directory traversal vulnerability in web/aja...
2015年11月24日 01:02
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

