
最新发布第154页
windows apache环境下部署SSL证书让网站支持https的配置方法_Linux
由于网站劫持与chrome浏览器默认不用https的提示网站不安全的原因,今天把SSL证书部署分享一下,希望能帮到大家 关于SSL证书的用处就不讲啦,需要部署的朋友应该已经了解过了,直接进入正题 安...
 2023年5月8日 21:00

CVE-2009-2015: Joomla! MooFAQ 1.0 – Local File Inclusion
漏洞标题 CVE-2009-2015: Joomla! MooFAQ 1.0 - Local File Inclusion 漏洞描述 Joomla! Ideal MooFAQ 1.0 via com_moofaq allows remote attackers to read arbitrary files via a .. (dot dot...
2009年3月6日 01:48Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193)
漏洞标题 Citrix System SDWAN WAN-OP 权限绕过漏洞(CVE-2020-8193) 漏洞描述 Citrix Systems Citrix System SDWAN WAN-OP是美国思杰系统(Citrix Systems)公司的一款SD-WAN(虚拟软件定义的...
2020年8月30日 13:32CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 – Cross-Site Scripting
漏洞标题 CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 - Cross-Site Scripting 漏洞描述 PKP Open Journal Systems 2.4.8 to 3.3 contains a cross-site scripting vulnerability whic...
2022年7月22日 11:58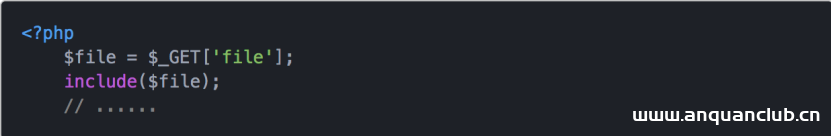
文件包含 & LFI-labs靶场
文件包含漏洞学习 好好学习,天天向上!!!! 知识与实践 Q:什么是文件包含?A:简单一句话,为了更好地使用代码的重用性,引入了文件包含函数,可以通过文件包含函数将文件包含进来,直接使...
2022年4月13日 19:43CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年9月9日 01:19CVE-2024-28987: SolarWinds Web Help Desk – Hardcoded Credential
漏洞标题 CVE-2024-28987: SolarWinds Web Help Desk - Hardcoded Credential 漏洞描述 The SolarWinds Web Help Desk (WHD) software is affected by a hardcoded credential vulnerability, a...
2024年5月1日 20:54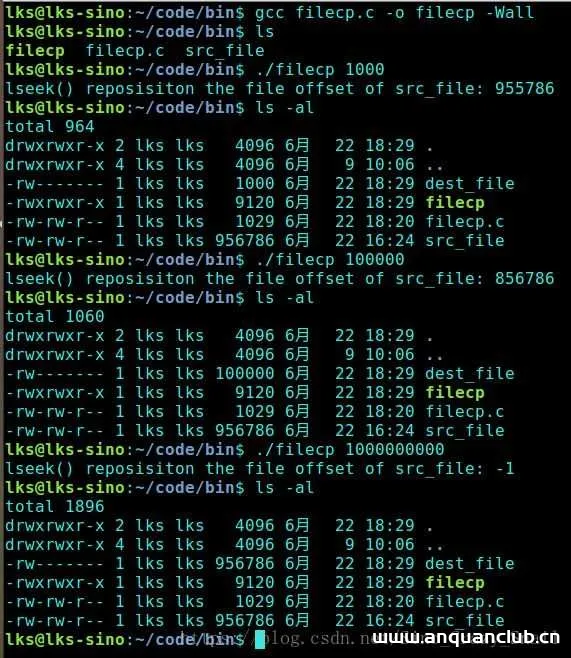
Linux lseek函数的使用详解_Linux
这篇文章主要介绍了Linux lseek函数的使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 注:如果文章内容有...
2026年4月29日 11:45CVE-2021-38156: Nagios XI < 5.8.6 - Cross-Site Scripting
漏洞标题 CVE-2021-38156: Nagios XI < 5.8.6 - Cross-Site Scripting 漏洞描述 In Nagios XI before 5.8.6, XSS exists in the dashboard page (/dashboards/#) when administrative users ...
2021年5月10日 07:58CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
2005年12月11日 01:49CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年1月23日 23:03CVE-2020-19295: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19295: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting in the /weibo/topic component and allows attacker...
2020年12月14日 01:00CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization
漏洞标题 CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization 漏洞描述 WordPress Sitemap by click5 plugin before 1.0.36 is susceptible to missing authoriza...
2022年3月12日 22:10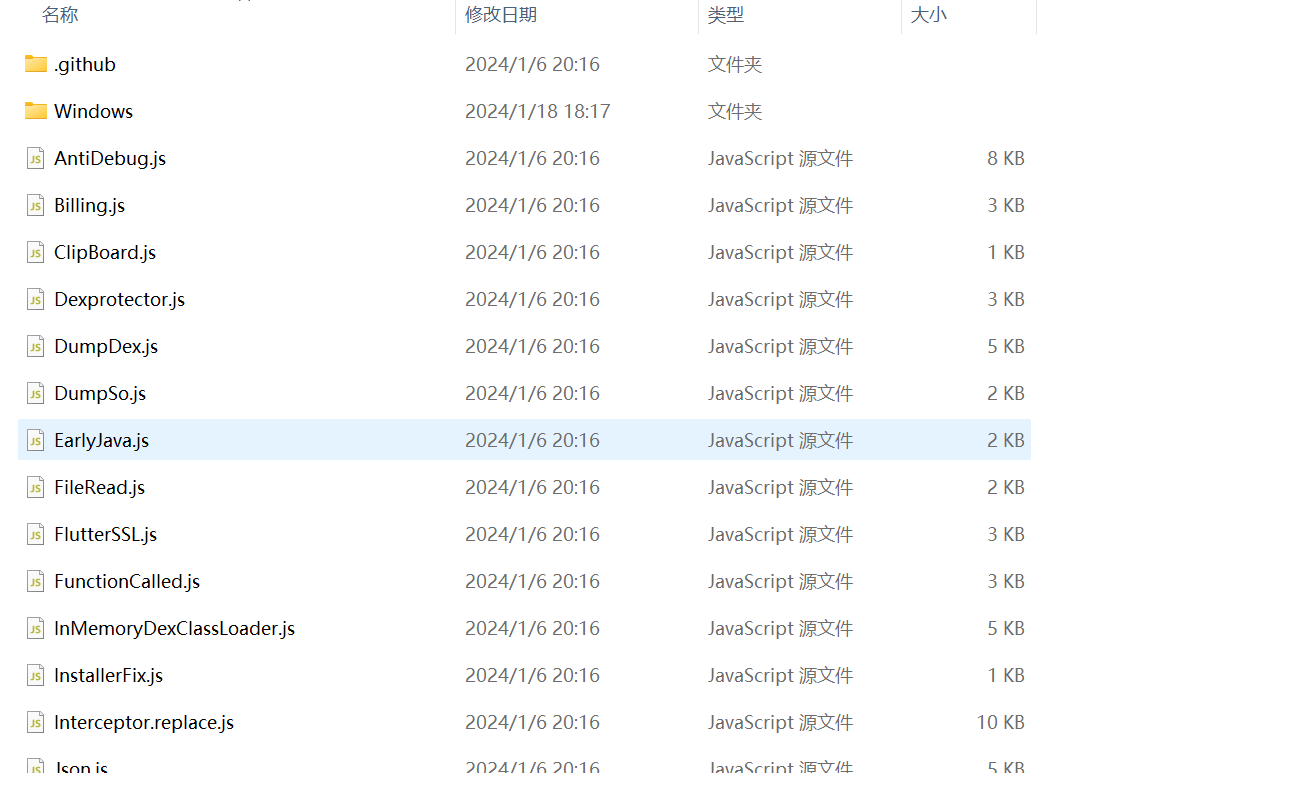
夜神模拟器抓包(3)–Frida配合fridaScript联动burp抓取APP数据包
接上一篇文章,我们接着来讲Frida配合fridaScript联动burp抓取APP数据包 上面用r0capture虽然是抓到包了,但是对于渗透测试,这样很是不方便,然后就出来的这篇文章 前言 基础安装frida的教程就...

 2024年1月18日 18:39
CVE-2024-3673: Web Directory Free < 1.7.3 - Local File Inclusion
漏洞标题 CVE-2024-3673: Web Directory Free < 1.7.3 - Local File Inclusion 漏洞描述 The Web Directory Free WordPress plugin before 1.7.3 does not validate a parameter before usin...
2024年9月8日 04:35CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization
漏洞标题 CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization 漏洞描述 Improper Authorization in GitHub repository modoboa/modoboa prior to 2.1.0. PoC代码
2023年6月23日 17:56
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

