
最新发布第155页
【网安笔记】文件上传漏洞总结
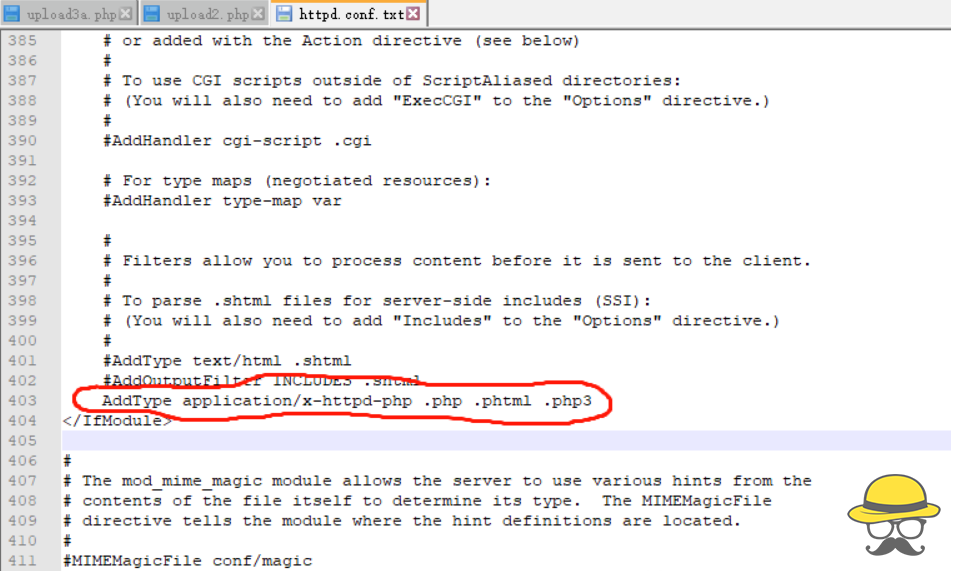
上传文件的时,如果未对上传的文件进行严格的验证和过滤,就容易造成文件上传漏洞,上传脚本等。 造成的危害 导致网站甚至整个服务器被控制,恶意的脚本文件又称为WebShell,WebShell具有强大的...

 2022年2月28日 17:50

docker用root进入容器的操作_docker
这篇文章主要介绍了docker用root进入容器的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先运行docker容器 运行命令是root用户 sudo docker exec -it -u root ec33...
 2022年7月6日 20:25
Docker Machine深入详解_docker
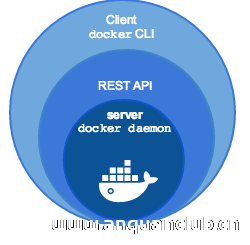
这篇文章主要介绍了Docker Machine深入详解,文章总结的很详细,有感兴趣的同学可以研究下 Docker 与 Docker Machine 的区别 Docker 是一个 Client-Server 架构的应用,人家是有官称的:Docker ...
2022年9月3日 21:17
CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
2022年12月29日 16:01
浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...
2022年3月10日 23:32
简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
2022年3月10日 23:39CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
2023年1月14日 03:12
信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...
2022年3月10日 23:37CVE-2024-9014: pgAdmin 4 – Authentication Bypass
漏洞标题 CVE-2024-9014: pgAdmin 4 - Authentication Bypass 漏洞描述 pgAdmin 4 versions 8.11 and earlier are vulnerable to a security flaw in OAuth2 authentication. This vulnerabilit...
2024年7月24日 12:05CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
2018年11月27日 14:33CVE-2023-25573: Metersphere – Arbitrary File Read
漏洞标题 CVE-2023-25573: Metersphere - Arbitrary File Read 漏洞描述 Metersphere is an open source continuous testing platform. In affected versions an improper access control vulne...
2023年3月27日 08:07CVE-2024-0593: WordPress Simple Job Board – Unauthorized Data Access
漏洞标题 CVE-2024-0593: WordPress Simple Job Board - Unauthorized Data Access 漏洞描述 The Simple Job Board plugin for WordPress is vulnerable to unauthorized data access due to in...
2024年8月31日 19:37CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization
漏洞标题 CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization 漏洞描述 Jenkins Git plugin through 4.11.3 contains a missing authorization check. An attacker can trigger ...
2022年5月6日 05:12CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...
2022年11月16日 19:49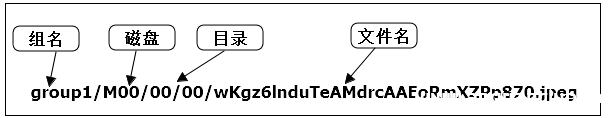
linux搭建FastDFS文件服务器的实现步骤_Linux
本文主要介绍在linux服务器如何搭建FastDFS文件服务器。文中通过图文示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录1.软件包2.安装gcc3.安装libfastcommon4....
2022年6月15日 22:47CVE-2015-7450: IBM WebSphere Java Object Deserialization – Remote Code Execution
漏洞标题 CVE-2015-7450: IBM WebSphere Java Object Deserialization - Remote Code Execution 漏洞描述 IBM Websphere Application Server 7, 8, and 8.5 have a deserialization vulnerabili...
2015年7月30日 10:23
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

