
最新发布第157页

CVE-2011-2780: Chyrp 2.x – Local File Inclusion
漏洞标题 CVE-2011-2780: Chyrp 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in includes/lib/gz.php in Chyrp 2.0 and earlier allows remote attackers to rea...
 2011年10月26日 15:25
CVE-2018-12300: Seagate NAS OS 4.3.15.1 – Open Redirect
漏洞标题 CVE-2018-12300: Seagate NAS OS 4.3.15.1 - Open Redirect 漏洞描述 Seagate NAS OS 4.3.15.1 contains an open redirect vulnerability in echo-server.html, which can allow an at...
2018年3月12日 06:04
国内SRC漏洞挖掘技巧与经验分享
下载:http://i0x0fy4ibf.feishu.cn/file/boxcnMcajKRWLrwW0s36QUQmEGf 简介: 信息收集 子域名收集 IP段收集 端口扫描 字典的收集与使用优化 字典的获取 通过字典突破的案例 字典的使用与优化 ...
2022年3月10日 23:38CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年8月14日 01:08CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read
漏洞标题 CVE-2024-23897: Jenkins < 2.441 - Arbitrary File Read 漏洞描述 Jenkins 2.441 and earlier, LTS 2.426.2 and earlier does not disable a feature of its CLI command parser t...
2024年12月13日 20:14CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 – Cross-Site Scripting
漏洞标题 CVE-2012-4889: ManageEngine Firewall Analyzer 7.2 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in ManageEngine Firewall Analyzer 7.2 allow...
2012年8月25日 00:13CVE-2023-38950: ZKTeco BioTime v8.5.5 – Path Traversal
漏洞标题 CVE-2023-38950: ZKTeco BioTime v8.5.5 - Path Traversal 漏洞描述 A path traversal vulnerability in the iclock API of ZKTeco BioTime v8.5.5 allows unauthenticated attackers ...
2023年1月8日 14:18CVE-2023-30192: PrestaShop ‘possearchproducts’ <= 1.7 - SQL Injection
漏洞标题 CVE-2023-30192: PrestaShop 'possearchproducts' <= 1.7 - SQL Injection 漏洞描述 In the module “Search Products” (possearchproducts) from PosThemes for Presta...
2023年3月31日 15:20Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467)
漏洞标题 Apache OFBiz webtools/control/ProgramExport 远程代码执行漏洞(CVE-2023-51467) 漏洞描述 Apache OFBiz 在 webtools/control/ProgramExport存在代码执行漏洞,攻击者可通过该漏洞...
2023年11月4日 15:25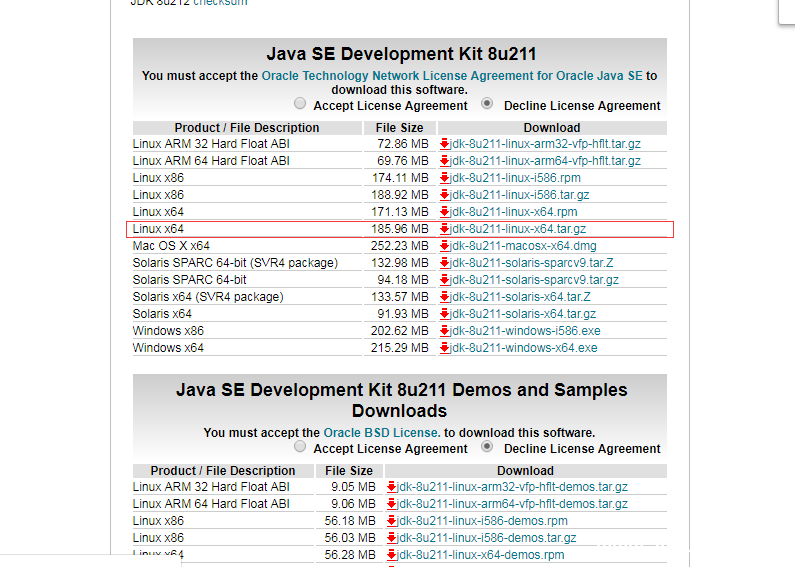
如何linux环境下配置环境变量过程图解_Linux
这篇文章主要介绍了如何linux环境下配置环境变量过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 jdk下载地址: http://www.oracl...
2024年1月19日 20:07CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 – Local File Inclusion
漏洞标题 CVE-2018-16059: WirelessHART Fieldgate SWG70 3.0 - Local File Inclusion 漏洞描述 WirelessHART Fieldgate SWG70 3.0 is vulnerable to local file inclusion via the fcgi-bin/wg...
2018年6月3日 22:59使用docker命令不需要敲sudo的操作_docker
这篇文章主要介绍了使用docker命令不需要敲sudo的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 由于docker daemon需要绑定到主机的Unix socket而不是普通的TCP端口,...
2023年2月1日 21:45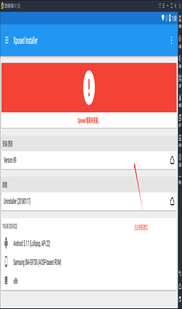
傻瓜式脱壳保姆级教学
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
2022年3月10日 23:39CVE-2021-44228: Apache Log4j2 Remote Code Injection
漏洞标题 CVE-2021-44228: Apache Log4j2 Remote Code Injection 漏洞描述 Apache Log4j2 <=2.14.1 JNDI features used in configuration, log messages, and parameters do not protect aga...
2021年8月9日 06:59CVE-2016-8735: Apache Tomcat – Remote Code Execution via JMX Ports
漏洞标题 CVE-2016-8735: Apache Tomcat - Remote Code Execution via JMX Ports 漏洞描述 Apache Tomcat versions before 6.0.48, 7.x before 7.0.73, 8.x before 8.0.39, 8.5.x before 8.5.7,...
2016年6月16日 22:04
CVE-2022-22965 Spring Framework RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2022-22965 Spring Framework RCE Spring Framework是一个开源应用框架,初衷是为了降低应用程序开发的复杂度,具有分层体系结构,...
2023年2月11日 13:10
2026年11月7日 11:45
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

