
最新发布第157页

CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability. It allows unre...
 2022年9月8日 03:04
CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年2月15日 14:06CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年7月31日 02:11CVE-2017-9841: PHPUnit – Remote Code Execution
漏洞标题 CVE-2017-9841: PHPUnit - Remote Code Execution 漏洞描述 PHPUnit before 4.8.28 and 5.x before 5.6.3 allows remote attackers to execute arbitrary PHP code via HTTP POST data...
2017年12月19日 02:47CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年1月28日 08:54CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年3月29日 03:58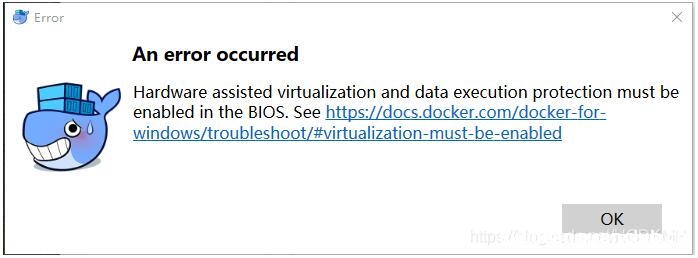
解决docker与vmware的冲突问题_docker
这篇文章主要介绍了解决docker与vmware的冲突问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、docker启动问题: 问题解决: 需要开启Hyper-V,(开启方法:控制面板-...
2022年7月21日 21:09CVE-2022-28032: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-28032: Atom CMS v2.0 - SQL Injection 漏洞描述 AtomCMS 2.0 is vulnerable to SQL Injection via Atom.CMS_admin_ajax_pages.php PoC代码
2022年11月3日 10:01CVE-2025-55169: WeGIA – Directory Traversal
漏洞标题 CVE-2025-55169: WeGIA - Directory Traversal 漏洞描述 WeGIA is an open source web manager with a focus on the Portuguese language and charitable institutions. Prior to vers...
2025年6月13日 17:01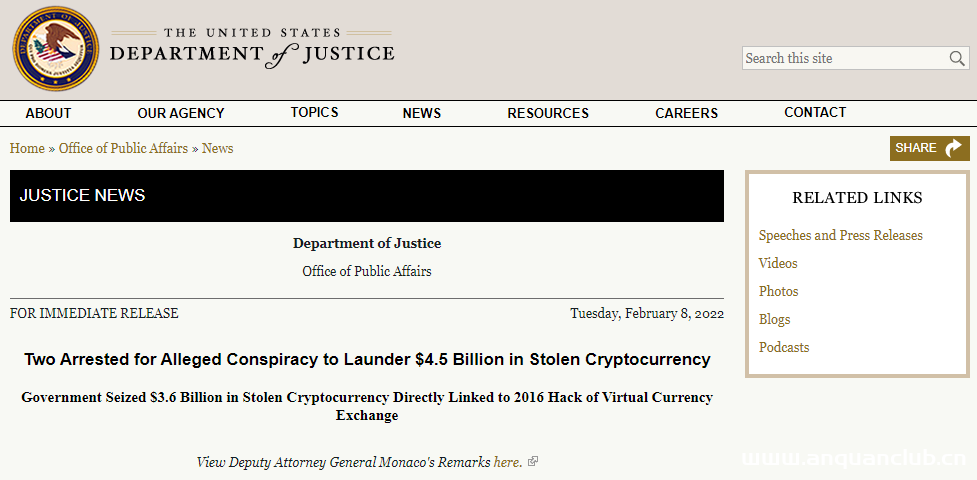
美国追回六年前黑客从Bitfinex窃取的现值36亿美元加密货币
2022年2月8日,美国司法部在一篇新闻稿中称,其以涉嫌共谋加密货币洗钱的罪名逮捕了一对夫妇,该案件涉及的加密货币价值约45亿美元,并且查明这些加密货币与六年前的一起黑客攻击案有关。总部设...
2022年3月10日 23:40CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年2月13日 06:19Atlassian Jira Confluence xss(CVE-2018-5230)
漏洞标题 Atlassian Jira Confluence xss(CVE-2018-5230) 漏洞描述 版本7.6.6之前的Atlassian JiraConfluence、版本7.7.4之前的版本7.7.0、版本7.8.4之前的7.8.0以及版本7.9.2之前的7.9.0,允许...
2018年9月21日 08:21CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability via the Type p...
2022年4月7日 21:31Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
2020年11月20日 15:04CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF
漏洞标题 CVE-2024-27954: WordPress Automatic Plugin <3.92.1 - Arbitrary File Download and SSRF 漏洞描述 WordPress Automatic plugin <3.92.1 is vulnerable to unauthenticated Ar...
2024年12月28日 13:00
Linux系统目录大小通过du命令获取实例_Linux
在本篇文章里小编给大家整理的是一篇关于Linux系统目录大小通过du命令获取实例内容,需要的朋友们可以参考学习下。 使用过 Linux 系统的小伙伴都知道应该都知道, Linux 系统下的 ls 命令通常被...
2022年12月27日 21:01
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

