
最新发布第158页

前端鉴权必须了解的 5 个兄弟:cookie、session、token、jwt、单点登录
概览 本文你将看到: 基于 HTTP 的前端鉴权背景cookie 为什么是最方便的存储方案,有哪些操作 cookie 的方式session 方案是如何实现的,存在哪些问题token 方案是如何实现的,如何进行编码和防...

 2022年4月1日 18:36

CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop
漏洞标题 CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when using ...
 2005年2月13日 15:06
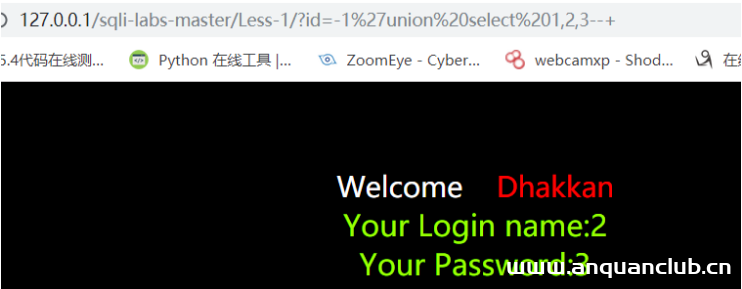
SQL注入原理及具体步骤
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...
2022年3月20日 21:05CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
2022年3月30日 13:12
匿名者骇入俄罗斯流媒体平台播放俄乌战争画面
匿名者Anonymous黑客组织自宣布加入制裁俄罗斯行列以来,持续针对俄罗斯机构发动网络攻击。3月7日,该组织宣称骇入了俄罗斯最流行的流媒体服务平台,将播放内容篡改为与俄乌战争相关的画面。俄...
2022年3月10日 23:40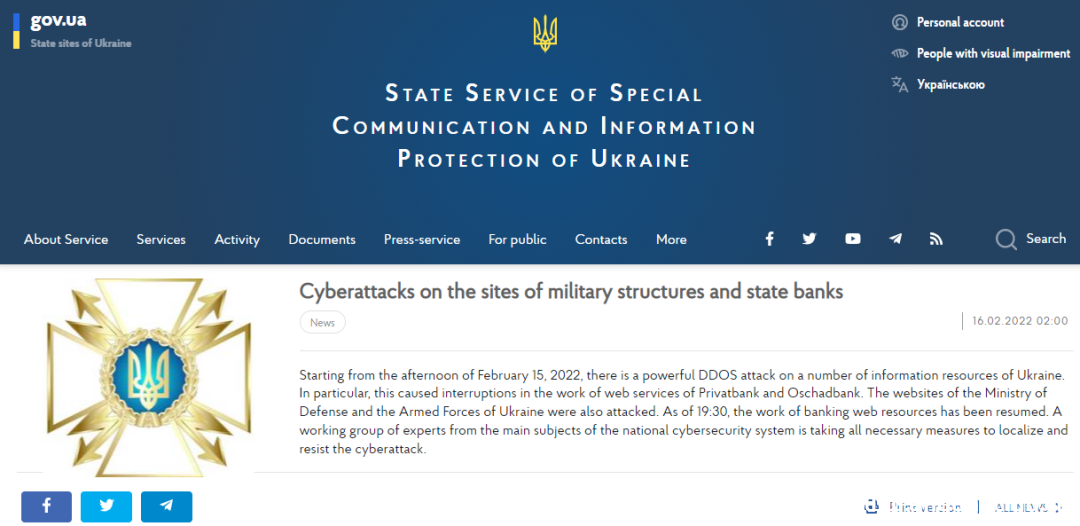
乌克兰国防部及国有银行网站因DDoS攻击而关闭
据报道,乌克兰国防部和武装部队以及该国的两家国有银行Privatbank(乌克兰最大的银行)和Oschadbank(国家储蓄银行)的官方门户网站于2月15日受到分布式拒绝服务(DDoS)攻击。 本次网络...
2022年3月10日 23:40CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年3月27日 16:10CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年3月27日 05:41CVE-2022-22956: VMware Workspace ONE Access – Authentication Bypass
漏洞标题 CVE-2022-22956: VMware Workspace ONE Access - Authentication Bypass 漏洞描述 VMware Workspace ONE Access has two authentication bypass vulnerabilities (CVE-2022-22955 &...
2022年3月27日 03:15
网络安全年鉴:775亿美元并购额,293亿美元私募股权及风险投资
近日,网络安全投资战略咨询公司Momentum Cyber公布了一份网络安全年鉴,该年鉴根据对全球3500多家网络安全公司及其战略交易活动(包括首次公开募股(IPO)、并购(M&A)、风险投资和私募股...
2022年3月10日 23:40
以隐私安全为由,苹果、谷歌反对美国国会拟议的反垄断法案
美国国会目前正在审议两项反垄断法案——《美国创新与在线选择法案(American Innovation And Choice Online Act)》和《开放应用市场法案(Open App Markets Act)》,旨在约束苹果、谷歌在内的大...
2022年3月10日 23:39
俄罗斯拟将苹果、微软等59家撤出俄罗斯的西方企业收归国有
据俄《消息报》,俄罗斯政府正在推进一项计划——将苹果等制裁俄罗斯的西方公司国有化。周四,该计划得到了俄罗斯总统弗拉基米尔·普京的支持,这意味着政府将可要求法院下令对因非商业原因撤出...
2022年3月16日 09:15CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
2025年11月16日 16:41(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
2025年11月20日 21:58CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
2025年11月20日 13:02CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
2025年11月22日 21:57
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

