
最新发布第158页

CVE-2020-9496: Apache OFBiz 17.12.03 – Cross-Site Scripting
漏洞标题 CVE-2020-9496: Apache OFBiz 17.12.03 - Cross-Site Scripting 漏洞描述 Apache OFBiz 17.12.03 contains cross-site scripting and unsafe deserialization vulnerabilities via an ...
 2020年2月15日 19:15
CVE-2010-1478: Joomla! Component Jfeedback 1.2 – Local File Inclusion
漏洞标题 CVE-2010-1478: Joomla! Component Jfeedback 1.2 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Ternaria Informatica Jfeedback! (com_jfeedback) c...
2010年6月3日 10:45CVE-2002-1131: SquirrelMail 1.2.6/1.2.7 – Cross-Site Scripting
漏洞标题 CVE-2002-1131: SquirrelMail 1.2.6/1.2.7 - Cross-Site Scripting 漏洞描述 The Virtual Keyboard plugin for SquirrelMail 1.2.6/1.2.7 is prone to a cross-site scripting vulnera...
2002年10月12日 09:44CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload
漏洞标题 CVE-2020-36728: WordPress Plugin Adning Advertising < 1.5.6 - Arbitrary File Upload 漏洞描述 The Adning Advertising plugin for WordPress versions below 1.5.6 is vulnera...
2020年1月22日 07:31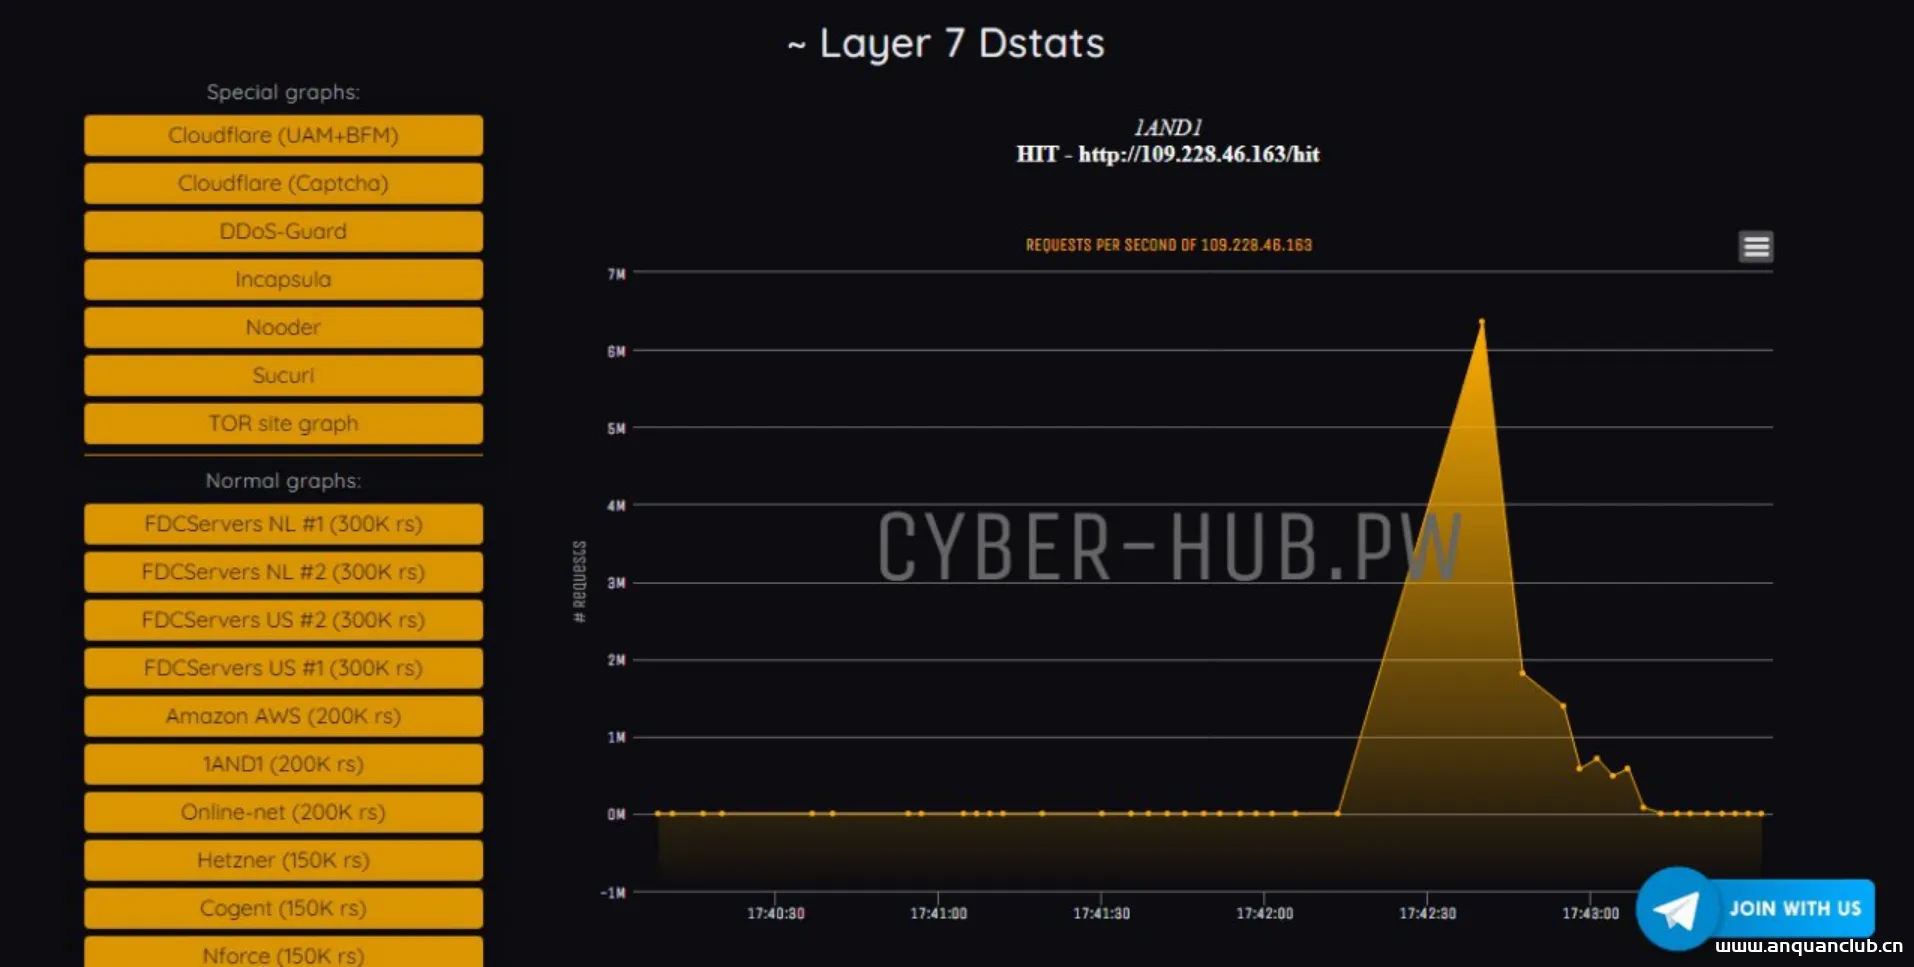
网站测压–MHDDoS – 有56种方法的DDoS攻击脚本
请勿非法攻击他人网站,遵守网络安全法,共同营造绿色上网环境!!! 相关阅读 项目介绍 MHDDoS – 有56种方法的DDoS攻击脚本 项目地址 http://github.com/MatrixTM/MHDDoS 下载 您可以从 githu...

 2023年1月13日 19:37
CVE-2021-24750: WordPress Visitor Statistics (Real Time Traffic) <4.8 -SQL Injection
漏洞标题 CVE-2021-24750: WordPress Visitor Statistics (Real Time Traffic) <4.8 -SQL Injection 漏洞描述 WordPress Visitor Statistics (Real Time Traffic) plugin before 4.8 does no...
2021年6月28日 12:29
网络安全事件基础在线预览 – 关键信息基础设施安全保护 – hvv面试题
什么是渗透测试 一种通过模拟攻击者的技术与方法,挫败目标系统的安全控制措施并取得访问权限的安全测试方法。是安全管理框架中安全评估环节的重要手段。 渗透测试环节 前期交互 (Pre-engagemen...
2022年7月3日 15:17CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection
漏洞标题 CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection 漏洞描述 WordPress Simple Link Directory plugin before 7.7.2 contains a SQL injection vulnerabilit...
2022年7月15日 06:19CVE-2023-20864: VMware Aria Operations for Logs – Unauthenticated Remote Code Execution
漏洞标题 CVE-2023-20864: VMware Aria Operations for Logs - Unauthenticated Remote Code Execution 漏洞描述 VMware Aria Operations for Logs contains a deserialization vulnerability. ...
2023年12月26日 09:42CVE-2023-41266: Qlik Sense Enterprise – Path Traversal
漏洞标题 CVE-2023-41266: Qlik Sense Enterprise - Path Traversal 漏洞描述 A path traversal vulnerability found in Qlik Sense Enterprise for Windows for versions May 2023 Patch 3 and...
2023年2月15日 00:27CVE-2022-0432: Mastodon Prototype Pollution Vulnerability
漏洞标题 CVE-2022-0432: Mastodon Prototype Pollution Vulnerability 漏洞描述 The GitHub repository mastodon/mastodon prior to 3.5.0 contains a Prototype Pollution vulnerability. PoC...
2022年10月8日 10:52CVE-2017-15647: FiberHome Routers – Local File Inclusion
漏洞标题 CVE-2017-15647: FiberHome Routers - Local File Inclusion 漏洞描述 FiberHome routers are susceptible to local file inclusion in /cgi-bin/webproc via the getpage parameter i...
2017年9月22日 17:49CVE-2022-0378: Microweber Cross-Site Scripting
漏洞标题 CVE-2022-0378: Microweber Cross-Site Scripting 漏洞描述 Microweber contains a reflected cross-site scripting in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年12月24日 06:21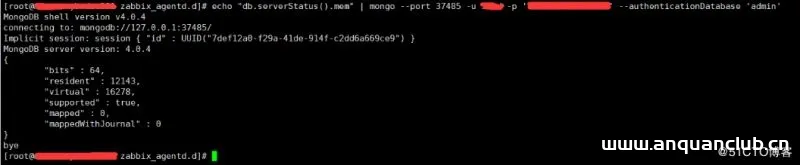
Zabbix3.4监控mongodb数据库状态的方法_zabbix
mongodb有db.serverStatus()命令,可以查看mongodb的运行状态,那么zabbix就可以调用这个命令实现mongodb的监控。这篇文章主要介绍了Zabbix3.4监控mongodb状态的方法,需要的朋友可以参考下 mong...
2026年4月17日 11:46
linux用户和组管理常见命令总结_Linux
这篇文章主要介绍了linux用户和组管理常见命令,总结整理了linux用户和组管理相关原理、操作命令与使用注意事项,需要的朋友可以参考下 本文总结了linux用户和组管理常见命令。分享给大家供大家参...
2024年3月15日 20:06CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
2010年1月15日 14:36
2026年9月23日 11:46
2026年9月22日 11:45
2026年9月21日 11:45
2026年9月20日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

