
最新发布第159页
加密货币失窃超1.2亿美元,金融平台BadgerDAO遭黑客攻击
近日,去中心化金融平台BadgerDAO发生了一起高达1.2亿美元的加密货币失窃案,总损失约为2100枚比特币和151枚以太币。资产转移发生在周三早些时候,不久之后许多受影响的用户报告他们的钱包中发...
 2022年3月10日 23:39
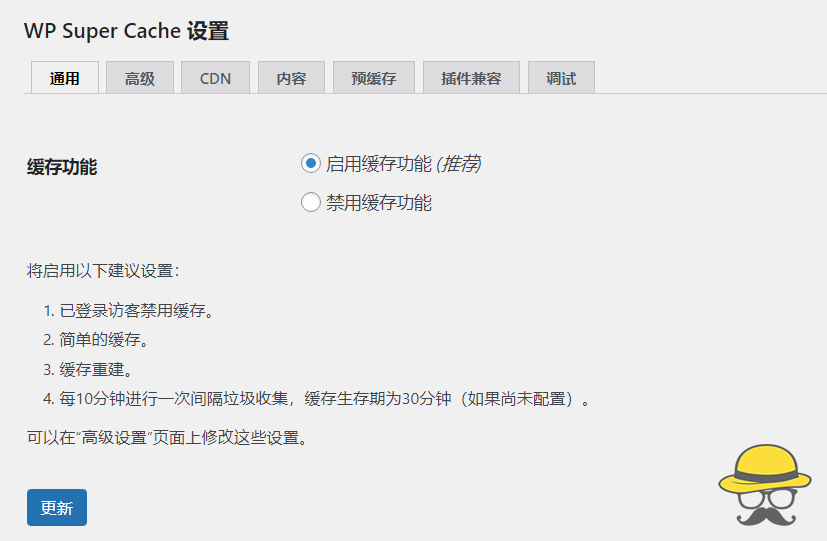
为什么你的WordPress网站这么慢?教你怎么加速!
通常刚接触WordPress的朋友都会发现网站访问速度好慢啊,慢到令人发指,心里很奇怪,为什么这么垃圾的建站系统能在全球流行。网站慢先不用着急,下面就来说说怎么给你的WP网站加速。 wordpress...

 2022年3月9日 19:16

[ACTF2020 新生赛]Upload – buu刷题笔记
[ACTF2020 新生赛]Upload 考点 前端后缀名绕过的方式 php可执行文件后缀名的种类主界面 有一个灯泡,提示你上传文件,前端有验证,只能上传 jpg|png|gif 这个时候我们有两种方式绕过前端验证 直...
2022年4月14日 20:02
[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...
2023年6月7日 14:53
CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码
2022年8月14日 00:51
解决docker拉取mysql镜像太慢的情况_docker
这篇文章主要介绍了解决docker拉取mysql镜像太慢的情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker拉取mysql镜像半个小时依然没有成功,改用阿里云镜像加速器。 ...
2022年7月22日 21:36CVE-2010-1722: Joomla! Component Online Market 2.x – Local File Inclusion
漏洞标题 CVE-2010-1722: Joomla! Component Online Market 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Market (com_market) component 2.x for ...
2010年12月20日 18:36CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
2022年11月8日 00:12CVE-2017-7391: Magmi 0.7.22 – Cross-Site Scripting
漏洞标题 CVE-2017-7391: Magmi 0.7.22 - Cross-Site Scripting 漏洞描述 Magmi 0.7.22 contains a cross-site scripting vulnerability due to insufficient filtration of user-supplied data...
2017年11月16日 15:36CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年3月7日 13:37
Lapsus$回归,泄露IT巨头Globant 70GB数据
“我们从度假中回来了。”近来声名鹊起的黑客组织在他们的Telegram频道上如此写道,随之发布的还有据称是从软件开发巨头Globant窃取的数据的截图,其中包含了Globant的一些客户源代码以及Atlass...
2022年4月2日 16:10CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892)
漏洞标题 CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892) 漏洞描述 Craft CMS是一个开源的内容管理系统,它专注于用户友好的内容创建过程,逻辑清晰明了,是一个高度自由...
2023年10月7日 04:18
使用ssh连接docker服务器的方法_docker
这篇文章主要介绍了使用ssh连接docker服务器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我刚接触docker时,是真的懵,看了半天菜鸟教...
2022年10月30日 21:17CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
2023年7月10日 09:09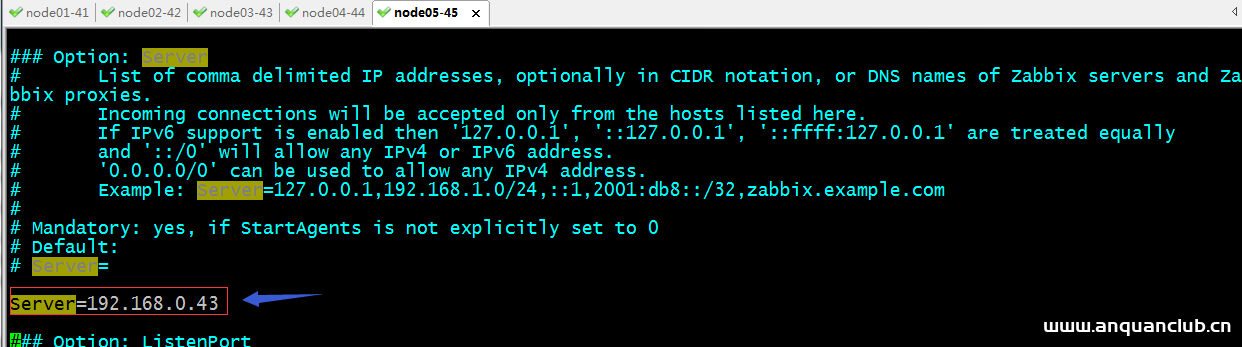
分布式监控系统之Zabbix主动、被动及web监控的过程详解_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix主动、被动及web监控的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix...
2023年1月9日 20:23CVE-2022-1386: WordPress Fusion Builder <3.6.2 - Server-Side Request Forgery
漏洞标题 CVE-2022-1386: WordPress Fusion Builder <3.6.2 - Server-Side Request Forgery 漏洞描述 WordPress Fusion Builder plugin before 3.6.2 is susceptible to server-side request...
2022年12月29日 02:12
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

