
最新发布第15页

CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
 2018年2月25日 09:40
CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection
漏洞标题 CVE-2020-26248: PrestaShop Product Comments <4.2.0 - SQL Injection 漏洞描述 PrestaShop Product Comments module before version 4.2.1 contains a SQL injection vulnerabili...
2020年9月30日 19:37CVE-2021-3019: ffay lanproxy Directory Traversal
漏洞标题 CVE-2021-3019: ffay lanproxy Directory Traversal 漏洞描述 ffay lanproxy 0.1 is susceptible to a directory traversal vulnerability that could let attackers read /../conf/co...
2021年11月17日 23:06Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526)
漏洞标题 Apache Airflow admin 未授权访问漏洞 (CVE-2020-17526) 漏洞描述 攻击者可以创建与目标相同版本的本地安装,以管理员身份登录并将会话cookie重播到目标以在远程计算机上以管理员身...
2020年8月6日 10:01
[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

 2022年4月14日 16:14
docker安装Elasticsearch7.6集群并设置密码_docker
这篇文章主要介绍了docker安装Elasticsearch7.6集群并设置密码,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Ela...
2023年12月3日 21:07
Docker 部署单机版 Pulsar 和集群架构 Redis(开发神器)的方法_docker
这篇文章主要介绍了Docker 部署单机版 Pulsar 和集群架构 Redis(开发神器)的相关知识,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、前...
2023年3月24日 20:29CVE-2021-21287: MinIO Browser API – Server-Side Request Forgery
漏洞标题 CVE-2021-21287: MinIO Browser API - Server-Side Request Forgery 漏洞描述 MinIO Browser API before version RELEASE.2021-01-30T00-20-58Z contains a server-side request forge...
2021年1月21日 11:52CVE-2022-34305: Apache Tomcat Examples Web Application – Cross-Site Scripting
漏洞标题 CVE-2022-34305: Apache Tomcat Examples Web Application - Cross-Site Scripting 漏洞描述 Apache Tomcat 8.5.50 to 8.5.81, 9.0.30 to 9.0.64, 10.0.0-M1 to 10.0.22, and 10.1.0-M...
2022年10月16日 13:55ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088)
漏洞标题 ActiveMQ 消息代理系统 fileserver 文件上传漏洞(CVE-2016-3088) 漏洞描述 Apache ActiveMQ® 是最流行的开源、多协议、基于 Java 的消息代理。Apache ActiveMQ 5.x 5.14.0 之前的文...
2016年1月10日 05:49
bugbounty技巧聚合20211008
时事热点 上古杂志Phrack更新 ? http://www.phrack.org/issues/70/1.html 实时流媒体视频平台Twitch的敏感数据遭泄露 http://mp.weixin.qq.com/s/Vu5JaUcSwEJx38xsRrTtCQ 下载地址:http://noth...
2022年3月10日 23:32CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection
漏洞标题 CVE-2022-0788: WordPress WP Fundraising Donation and Crowdfunding Platform <1.5.0 - SQL Injection 漏洞描述 WordPress WP Fundraising Donation and Crowdfunding Platform p...
2022年2月19日 02:07CVE-2017-11586: FineCMS <5.0.9 - Open Redirect
漏洞标题 CVE-2017-11586: FineCMS <5.0.9 - Open Redirect 漏洞描述 FineCMS 5.0.9 contains an open redirect vulnerability via the url parameter in a sync action. An attacker can re...
2017年6月11日 00:13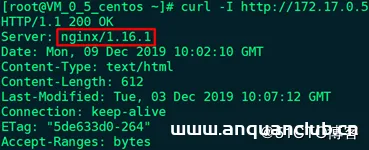
Nginx隐藏和伪造版本号的操作方法_nginx
这篇文章主要介绍了Nginx隐藏和伪造版本号的操作方法,本文图文并茂给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 1、默认使用curl命令访问: # curl -I http://172.17.0...
2026年4月18日 11:46CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年2月20日 22:39CVE-2023-4113: PHPJabbers Service Booking Script 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4113: PHPJabbers Service Booking Script 1.0 - Cross Site Scripting 漏洞描述 A vulnerability was found in PHP Jabbers Service Booking Script 1.0. It has been decla...
2023年2月24日 06:54
2026年9月16日 11:45
2026年9月15日 11:45
2026年9月14日 11:45
2026年9月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月2日 09:46
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

