
最新发布第160页

CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 – Cross-Site Scripting
漏洞标题 CVE-2022-24181: PKP Open Journal Systems 2.4.8-3.3 - Cross-Site Scripting 漏洞描述 PKP Open Journal Systems 2.4.8 to 3.3 contains a cross-site scripting vulnerability whic...
 2022年7月22日 11:58
CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure
漏洞标题 CVE-2022-2376: WordPress Directorist <7.3.1 - Information Disclosure 漏洞描述 WordPress Directorist plugin before 7.3.1 is susceptible to information disclosure. The pl...
2022年10月9日 20:19CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect
漏洞标题 CVE-2021-24165: WordPress Ninja Forms <3.4.34 - Open Redirect 漏洞描述 WordPress Ninja Forms plugin before 3.4.34 contains an open redirect vulnerability via the wp_aja...
2021年12月9日 10:19CVE-2024-0692: SolarWinds Security Event Manager – Unauthenticated RCE
漏洞标题 CVE-2024-0692: SolarWinds Security Event Manager - Unauthenticated RCE 漏洞描述 The SolarWinds Security Event Manager was susceptible to Remote Code Execution Vulnerabilit...
2024年10月17日 09:16CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
2020年12月21日 14:58CVE-2018-7700: Dedecms V5.7 后台任意代码执行
漏洞标题 CVE-2018-7700: Dedecms V5.7 后台任意代码执行 漏洞描述 Dedecms V5.7 后台任意代码执行 fofa: app="Dedecms" shodan: http.html:"Dedecms" PoC代码
2018年1月9日 13:18CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞
漏洞标题 CVE-2024-29198: 金和OA-C6系统ActionDataSet接口XXE漏洞 漏洞描述 GeoServer是一个功能齐全,遵循OGC开放标准的开源WFS-T和WMS服务器。CVE-2024-29198 中,攻击者可构造恶意请求,利用...
2024年10月16日 15:32CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
2023年11月25日 22:17CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect
漏洞标题 CVE-2018-17422: DotCMS < 5.0.2 - Open Redirect 漏洞描述 dotCMS before 5.0.2 contains multiple open redirect vulnerabilities via the html/common/forward_js.jsp FORWARD_U...
2018年1月15日 04:13CVE-2021-20114: TCExam <= 14.8.1 - Sensitive Information Exposure
漏洞标题 CVE-2021-20114: TCExam <= 14.8.1 - Sensitive Information Exposure 漏洞描述 When installed following the default/recommended settings, TCExam <= 14.8.1 allowed unauth...
2021年7月25日 07:21CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年6月4日 19:03CVE-2023-45852: Viessmann Vitogate 300 – Remote Code Execution
漏洞标题 CVE-2023-45852: Viessmann Vitogate 300 - Remote Code Execution 漏洞描述 In Vitogate 300 2.1.3.0, /cgi-bin/vitogate.cgi allows an unauthenticated attacker to bypass authent...
2023年8月15日 01:02CVE-2019-16469: Adobe Experience Manager – Expression Language Injection
漏洞标题 CVE-2019-16469: Adobe Experience Manager - Expression Language Injection 漏洞描述 Adobe Experience Manager versions 6.5, 6.4, 6.3, 6.2, 6.1, and 6.0 has an expression lang...
2019年1月18日 00:11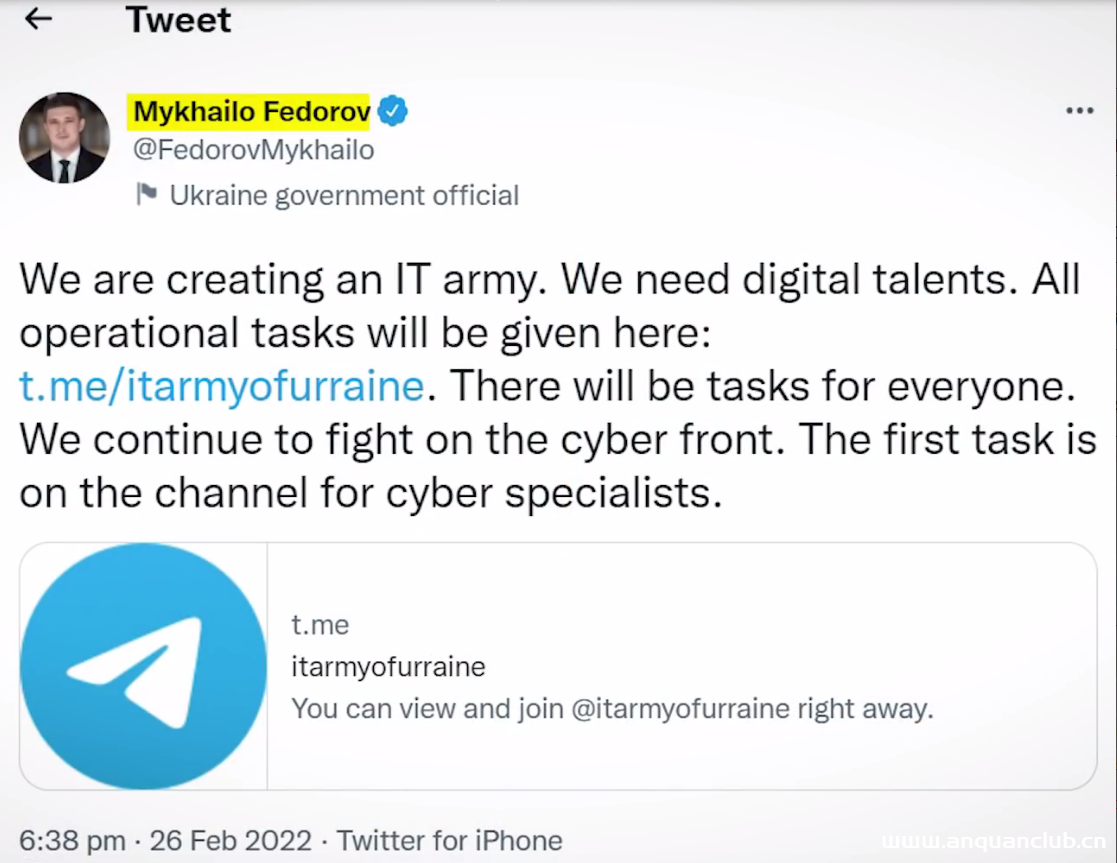
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...

 2023年1月13日 20:07
【工具更新】EasyShell v2.6 版本更新,1. 新增邮件钓鱼模块,支持stageless客户端一键添加邮件压缩包、2.修复shellcode内存告警情况等bug
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复shellcode执行火绒内存告警的bug 优化屏幕截屏,设置为低中高三挡 优化文件管理展示 更新linux旧系统交互式shell执...
2026年8月5日 23:23CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 – Remote Code Execution
漏洞标题 CVE-2022-37042: Zimbra Collaboration Suite 8.8.15/9.0 - Remote Code Execution 漏洞描述 Zimbra Collaboration Suite (ZCS) 8.8.15 and 9.0 has mboximport functionality that re...
2022年8月17日 16:15
2026年10月19日 11:45
2026年10月18日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

