
最新发布第162页

CVE-2017-18516: LinkedIn by BestWebSoft < 1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18516: LinkedIn by BestWebSoft < 1.0.5 - Cross-Site Scripting 漏洞描述 The bws-linkedin plugin before 1.0.5 for WordPress has multiple XSS issues. PoC代码
 2017年8月23日 03:14
CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting
漏洞标题 CVE-2020-36510: WordPress 15Zine <3.3.0 - Cross-Site Scripting 漏洞描述 WordPress 15Zine before 3.3.0 is vulnerable to reflected cross-site scripting because the theme ...
2020年4月15日 02:45
Docker部署Nuxt.js项目的实现_docker
这篇文章主要介绍了Docker部署Nuxt.js项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Docker官方文档:...
2022年10月3日 21:18CVE-2017-17731: DedeCMS 5.7 – SQL Injection
漏洞标题 CVE-2017-17731: DedeCMS 5.7 - SQL Injection 漏洞描述 DedeCMS through 5.7 has SQL Injection via the $_FILES superglobal to plus/recommend.php. PoC代码
2017年6月24日 12:39CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
2023年5月19日 01:19CVE-2024-47062: Navidrome < 0.53.0 - Authenticated SQL Injection
漏洞标题 CVE-2024-47062: Navidrome < 0.53.0 - Authenticated SQL Injection 漏洞描述 Navidrome is an open source web-based music collection server and streamer. Navidrome automati...
2024年2月28日 06:29
响应美方要求,俄罗斯捣毁REvil网络犯罪组织
近日,俄罗斯联邦安全局FSB发布新闻稿称,在美国当局的呼吁下,俄罗斯联邦安全局与俄罗斯内务部合作,在莫斯科、圣彼得堡、列宁格勒和利佩茨克地区查明并捣毁了有组织犯罪团伙REvil。REvil是世...
2022年3月10日 23:34CVE-2022-25061: TP-Link TL-WR840N – Command Injection
漏洞标题 CVE-2022-25061: TP-Link TL-WR840N - Command Injection 漏洞描述 The TP-Link TL-WR840N(ES)_V6.20_180709 router contains a command injection vulnerability in the oal_setIp6De...
2022年7月19日 17:33CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting
漏洞标题 CVE-2018-14013: Synacor Zimbra Collaboration Suite Collaboration <8.8.11 - Cross-Site Scripting 漏洞描述 Synacor Zimbra Collaboration Suite Collaboration before 8.8.11 ...
2018年10月21日 11:56Casdoor 1.13.0-SQL注入(CVE-2022-24124)
漏洞标题 Casdoor 1.13.0-SQL注入(CVE-2022-24124) 漏洞描述 Casdoor 是一个基于 OAuth 2.0 / OIDC 的 UI 优先集中认证 / 单点登录 (SSO) 平台。该平台存在sql注入漏洞 PoC代码 暂无
2022年4月27日 07:20CVE-2023-37645: EyouCms v1.6.3 – Information Disclosure
漏洞标题 CVE-2023-37645: EyouCms v1.6.3 - Information Disclosure 漏洞描述 EyouCms v1.6.3 was discovered to contain an information disclosure vulnerability via the component /custom...
2023年6月16日 22:07CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting
漏洞标题 CVE-2016-1000129: WordPress defa-online-image-protector <=3.3 - Cross-Site Scripting 漏洞描述 WordPress defa-online-image-protector 3.3 and before contains a reflected ...
2016年5月9日 06:20CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年2月20日 22:39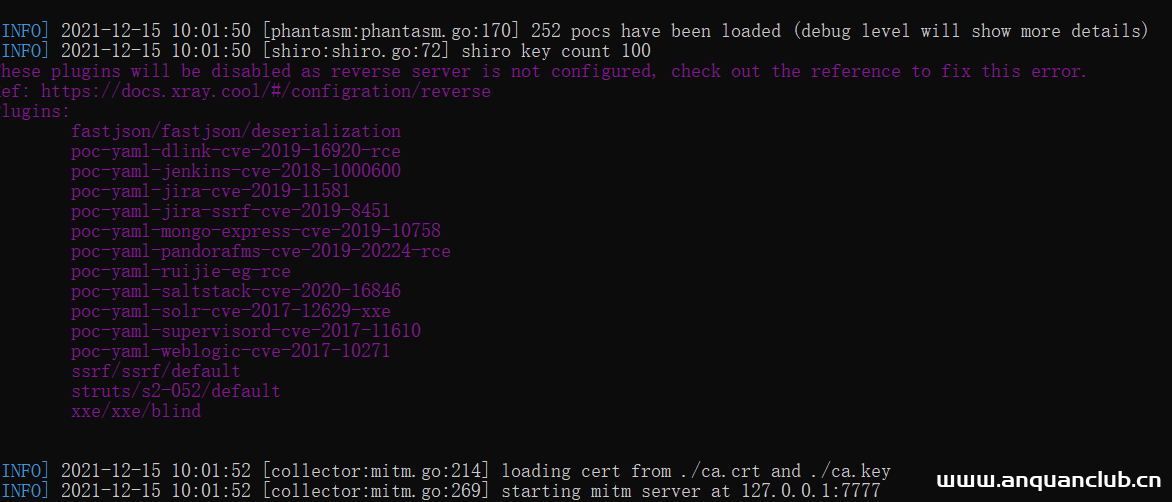
空白页面不要慌,我来跟你讲一讲
一次偶然的src挖掘,上班摸鱼中没啥事干,觉得有点空虚就来挖会洞吧,打开xray直接联动,点开页面开始整 点开发现虽然有title,但是页面是空白的 但是响应正常,这就很烦啊 瞅了一眼xray,发现...
2022年3月10日 23:32CVE-2023-5914: Citrix StoreFront – Cross-Site Scripting
漏洞标题 CVE-2023-5914: Citrix StoreFront - Cross-Site Scripting 漏洞描述 Reflected Cross-Site Scripting issue which is exploitable without authentication. This vulnerability was e...
2023年1月23日 17:13CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass
漏洞标题 CVE-2023-2437: UserPro <= 5.1.1 - Authentication Bypass 漏洞描述 The UserPro plugin for WordPress through 5.1.1 allows authentication bypass via the userpro_fbconnect A...
2023年1月10日 23:37
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

