
最新发布第162页
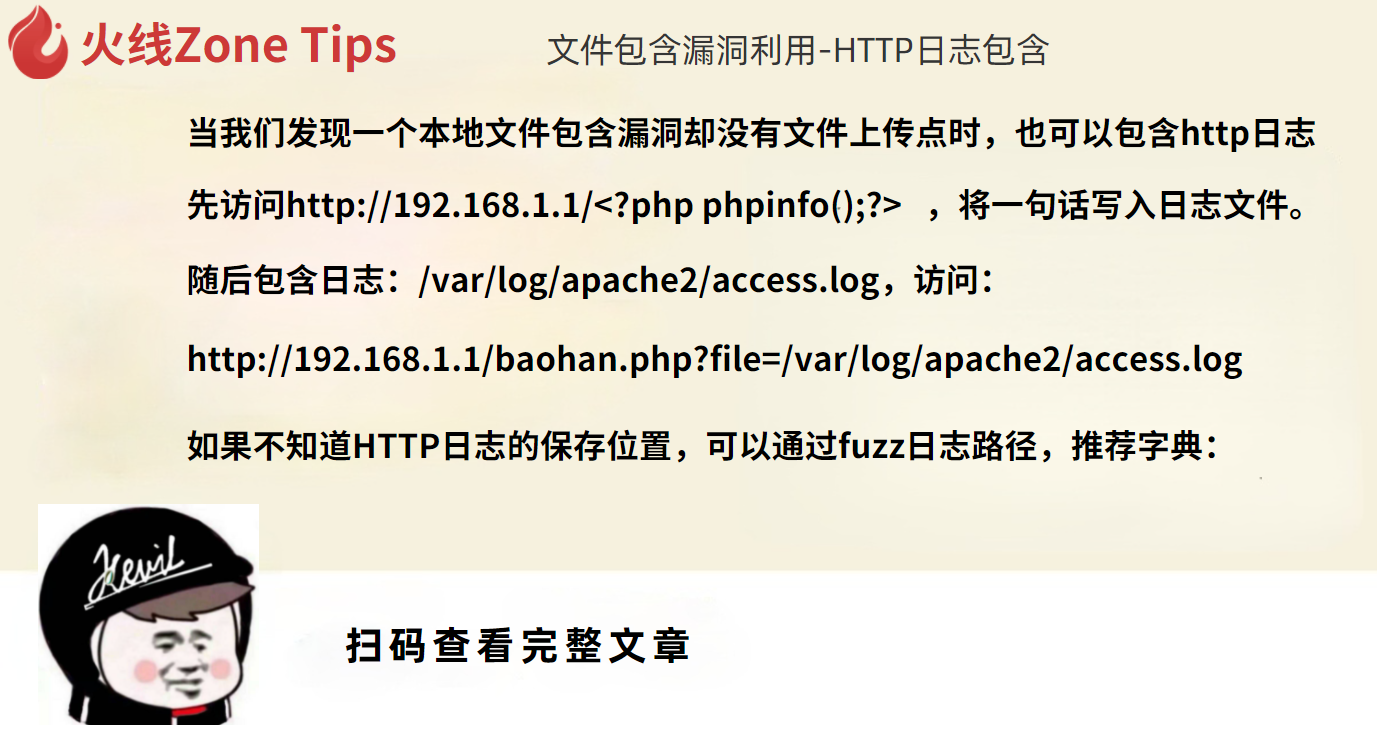
文件包含漏洞利用-HTTP日志包含
当我们发现一个本地文件包含漏洞却没有文件上传点时,也可以包含http日志 先访问http://192.168.1.1/<?php phpinfo();?> ,将一句话写入日志文件。 随后包含日志:/var/log/apache2/acces...
 2022年3月10日 23:34

[网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码源码很正常,也没有什么特别的web 目录扫描 获取到robots.txt下面有一个备份文件 <?php class UserInfo { public $name = ''; public $age = 0...

 2023年1月13日 19:55

docker 如何修改mysql的root密码_docker
这篇文章主要介绍了docker 修改mysql的root密码操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 第一步mysql容器 docker exec -it 容器ID /bin/bash 第二步连接mysql my...
2022年6月27日 21:43
cors漏洞来袭–一次财大气粗的src主站两千两百元的捡漏
护网的时候闲的没事干,我这条咸鱼也开始挖某财大气粗的src 懒得找什么子域名,小程序app,先看主站,xray被动一开,就报有cors漏洞,这种漏洞想要有危害,就是要找一个敏感接口并且此接口正好...
2022年3月10日 23:30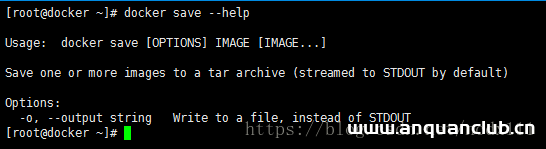
Docker镜像的导入导出代码实例_docker
这篇文章主要介绍了Docker镜像的导入导出代码实例,本文实例讲解的很透彻很明了,有需要的同学可以参考下 Docker镜像的导入导出 本文介绍Docker镜像的导入导出,用于迁移、备份、升级等场景,准...
2022年9月1日 21:13
docker搭建nacos1.3.0的实现_docker
这篇文章主要介绍了docker搭建nacos1.3.0的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 1、简历nacos的数...
2022年11月24日 20:05
Docker开启TLS和CA认证的方法步骤_docker
本文主要介绍了Docker开启TLS和CA认证的方法步骤,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、生成证书二、开启远程三、远程连接3.1 Jenkins...
2022年6月15日 22:46
CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
2023年11月30日 05:25CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
2024年12月28日 23:15CVE-2023-20889: VMware Aria Operations for Networks – Code Injection Information Disclosure Vulnerability
漏洞标题 CVE-2023-20889: VMware Aria Operations for Networks - Code Injection Information Disclosure Vulnerability 漏洞描述 Aria Operations for Networks contains an information dis...
2023年7月18日 20:19CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年5月2日 14:10CVE-2024-6555: WP Popups – Information Disclosure
漏洞标题 CVE-2024-6555: WP Popups - Information Disclosure 漏洞描述 WP Popups - WordPress Popup builder plugin for WordPress contains a full path disclosure caused by using mobiled...
2024年12月30日 07:17CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年8月31日 00:41CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
2024年3月3日 06:22CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...
2025年9月7日 10:50CVE-2018-3167: Oracle E-Business Suite – Blind SSRF
漏洞标题 CVE-2018-3167: Oracle E-Business Suite - Blind SSRF 漏洞描述 Oracle E-Business Suite, Application Management Pack component (User Monitoring subcomponent), is susceptible ...
2018年6月30日 10:00
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

