
最新发布第163页

CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
 2020年3月27日 19:58
CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
2017年3月20日 15:42CVE-2024-36683: PrestaShop productsalert – SQL Injection
漏洞标题 CVE-2024-36683: PrestaShop productsalert - SQL Injection 漏洞描述 In the module 'Products Alert' (productsalert) up to version 1.7.4 from Smart Modules for Prest...
2024年9月20日 12:14CVE-2025-4396: Relevanssi <= 4.24.4 (Free) - Unauthenticated SQL Injection
漏洞标题 CVE-2025-4396: Relevanssi <= 4.24.4 (Free) - Unauthenticated SQL Injection 漏洞描述 The Relevanssi – A Better Search plugin for WordPress is vulnerable to time-based S...
2025年3月31日 05:05CVE-2024-9465: Palo Alto Expedition – SQL Injection
漏洞标题 CVE-2024-9465: Palo Alto Expedition - SQL Injection 漏洞描述 An SQL injection vulnerability in Palo Alto Networks Expedition allows an unauthenticated attacker to reveal E...
2024年6月17日 20:29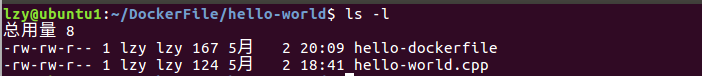
使用docker部署一个简单的c/c++程序的方法_docker
这篇文章主要介绍了使用docker部署一个简单的c/c++程序的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 一、...
2023年3月28日 20:08copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
2023年3月26日 11:28CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
2022年9月17日 03:12
Linux运维基础进程管理实时监控控制_Linux
这篇文章主要介绍了Linux运维基础中进程的管理及实时监控控制,有需要的朋友可以借鉴参考下,希望可以有所帮助,共同学习共同进步 目录1.后台运行作业2.使用信号控制进程基本进程管理信号3.监控...
2022年6月15日 09:01CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting
漏洞标题 CVE-2016-1000140: WordPress New Year Firework <=1.1.9 - Cross-Site Scripting 漏洞描述 WordPress New Year Firework 1.1.9 and before contains a reflected cross-site scrip...
2016年5月18日 23:00CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read
漏洞标题 CVE-2022-33901: WordPress MultiSafepay for WooCommerce <=4.13.1 - Arbitrary File Read 漏洞描述 WordPress MultiSafepay for WooCommerce plugin through 4.13.1 contains an ...
2022年2月13日 15:08
黑客组织声称成功入侵微软,盗走Bing和Cortana源代码
3月20日,Lapsus$勒索软件团伙在Telegram上发布消息称已经成功入侵了微软的Azure DevOps服务器,并分享了微软内部源代码存储库的屏幕截图。其中一个存储库包含 Cortana 和Bing项目的源代码(例...
2022年3月27日 14:55CVE-2024-30570: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30570: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the debugi...
2024年2月9日 12:23CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting
漏洞标题 CVE-2023-1119: WP-Optimize WordPress plugin < 3.2.13 - Cross-Site Scripting 漏洞描述 The WP-Optimize WordPress plugin before 3.2.13 and SrbTransLatin WordPress plugin b...
2023年5月6日 15:36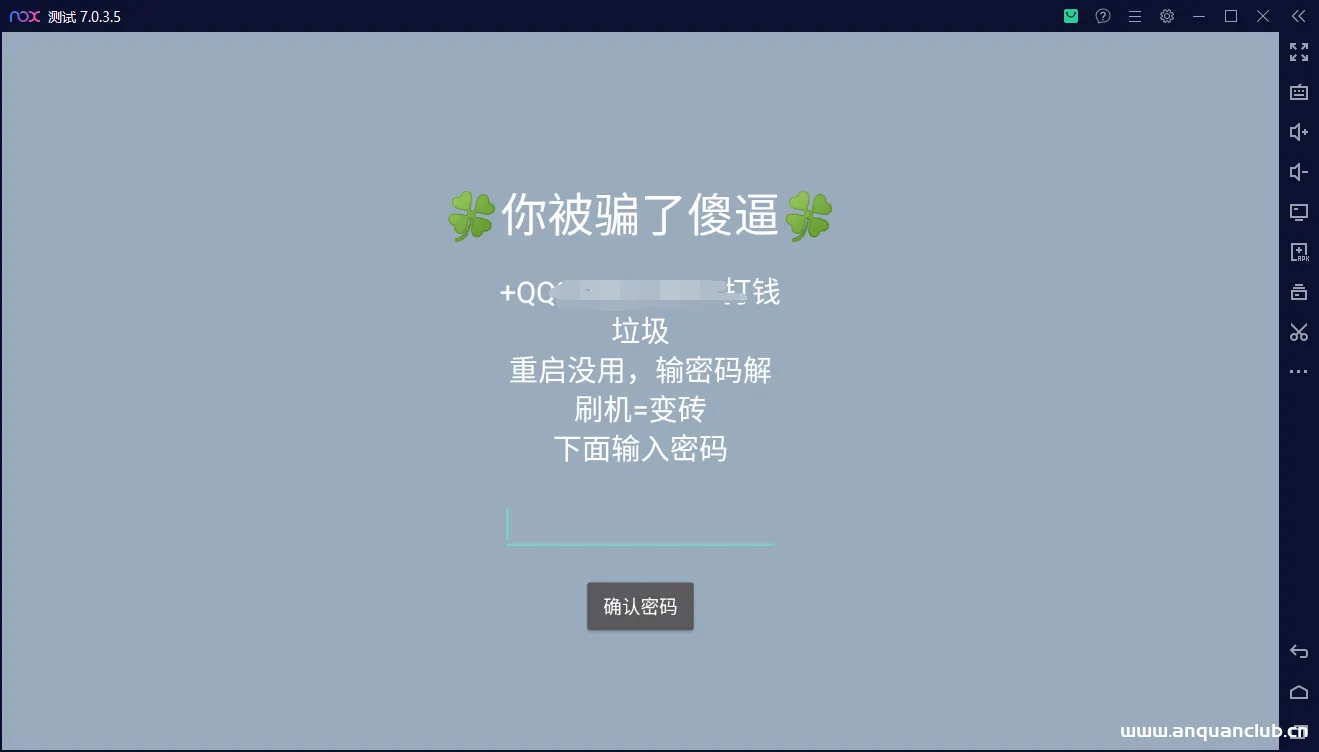
记一次违规锁机APP的渗透测试
0x00前言 今天闲着无聊,发呆时间,好兄弟突然发来一张锁机图片,乍一想锁机这玩意还是咱初中那段时间火啊。因为隐私问题,这里就直接放模拟器运行图片 那些莫名其妙的小软件,大家懂得都懂,都...

 2023年1月13日 19:28
CVE-2023-6246: glibc’s syslog – Local Privilege Escalation
漏洞标题 CVE-2023-6246: glibc's syslog - Local Privilege Escalation 漏洞描述 A heap-based buffer overflow was found in the __vsyslog_internal function of the glibc library. Th...
2023年1月12日 06:15
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

