
最新发布第165页

CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability. It allows unre...
 2022年9月8日 03:04
CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671)
漏洞标题 CirCarLife停车管理系统device-id页面-敏感信息泄漏(CVE-2018-16671) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circontrol...
2018年2月15日 14:06CodoForum CVE-2022-31854 文件上传漏洞
漏洞标题 CodoForum CVE-2022-31854 文件上传漏洞 漏洞描述 CodoForum CVE-2022-31854 文件上传漏洞 日期: 2024-02-22 | 影响软件: CodoForum | PoC代码 暂无
2022年7月31日 02:11CVE-2017-9841: PHPUnit – Remote Code Execution
漏洞标题 CVE-2017-9841: PHPUnit - Remote Code Execution 漏洞描述 PHPUnit before 4.8.28 and 5.x before 5.6.3 allows remote attackers to execute arbitrary PHP code via HTTP POST data...
2017年12月19日 02:47CVE-2024-25608: Liferay Portal – Open Redirect
漏洞标题 CVE-2024-25608: Liferay Portal - Open Redirect 漏洞描述 HtmlUtil.escapeRedirect in Liferay Portal 7.2.0 through 7.4.3.18, and older unsupported versions, and Liferay DXP 7...
2024年11月19日 16:51CVE-2025-45985: Blink Router – Command Injection
漏洞标题 CVE-2025-45985: Blink Router - Command Injection 漏洞描述 Blink routers BL-WR9000 V2.4.9 , BL-AC2100_AZ3 V1.0.4, BL-X10_AC8 v1.0.5 , BL-LTE300 v1.2.3, BL-F1200_AT1 v1.0.0,...
2025年10月24日 09:53CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
2025年9月4日 10:06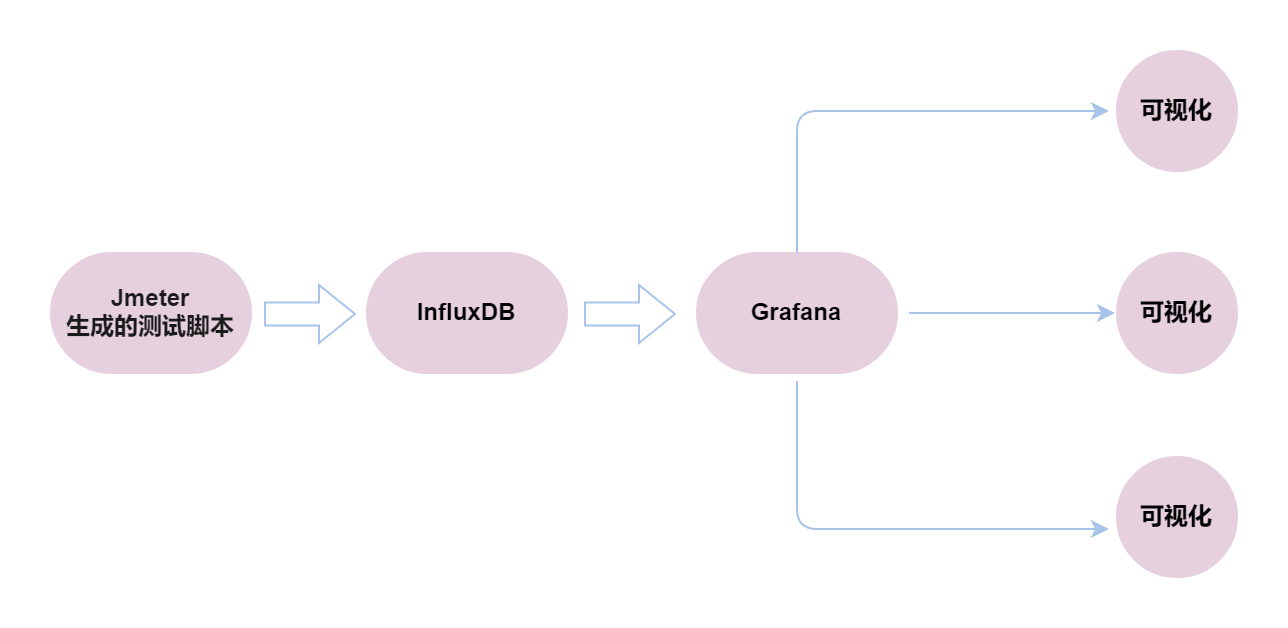
借助Docker搭建JMeter+Grafana+Influxdb监控平台的详细教程_docker
这篇文章主要介绍了借助Docker搭建JMeter+Grafana+Influxdb监控平台,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我们都知道Jmeter提供了原生...
2022年10月20日 21:31CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
2025年1月28日 08:54CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年3月29日 03:58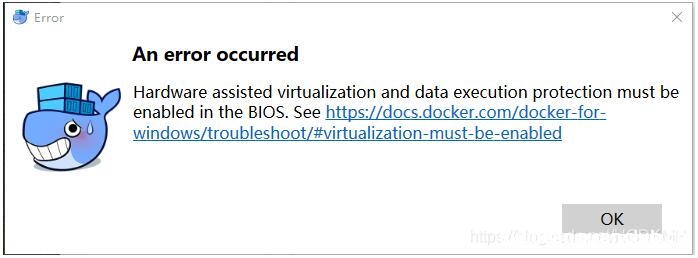
解决docker与vmware的冲突问题_docker
这篇文章主要介绍了解决docker与vmware的冲突问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1、docker启动问题: 问题解决: 需要开启Hyper-V,(开启方法:控制面板-...
2022年7月21日 21:09CVE-2022-28032: Atom CMS v2.0 – SQL Injection
漏洞标题 CVE-2022-28032: Atom CMS v2.0 - SQL Injection 漏洞描述 AtomCMS 2.0 is vulnerable to SQL Injection via Atom.CMS_admin_ajax_pages.php PoC代码
2022年11月3日 10:01CVE-2025-55169: WeGIA – Directory Traversal
漏洞标题 CVE-2025-55169: WeGIA - Directory Traversal 漏洞描述 WeGIA is an open source web manager with a focus on the Portuguese language and charitable institutions. Prior to vers...
2025年6月13日 17:01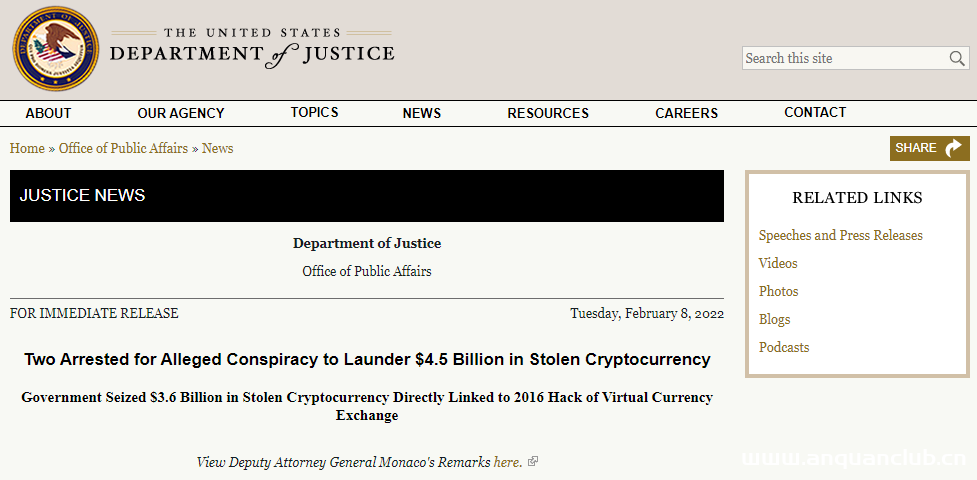
美国追回六年前黑客从Bitfinex窃取的现值36亿美元加密货币
2022年2月8日,美国司法部在一篇新闻稿中称,其以涉嫌共谋加密货币洗钱的罪名逮捕了一对夫妇,该案件涉及的加密货币价值约45亿美元,并且查明这些加密货币与六年前的一起黑客攻击案有关。总部设...
2022年3月10日 23:40CVE-2025-49002: DataEase 远程代码执行漏洞
漏洞标题 CVE-2025-49002: DataEase 远程代码执行漏洞 漏洞描述 CVE-2025-49002 是由于H2数据库模块没有严格过滤用户输入的JDBC连接参数,可使用大小写绕过补丁。攻击者可利用这些漏洞实现未授...
2025年12月22日 23:15CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年2月13日 06:19
2026年10月28日 11:45
2026年10月27日 11:46
2026年10月26日 11:45
2026年10月25日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

