
最新发布第168页
手机号注册过哪些网站,教你一键查询。
换手机号对于大家来说是一个“老大难”的问题,首先是不知道自己绑定了多少个网站,一个个去想太麻烦,今天就教大家两个查询手机绑定的小技巧。 方法一:reg007网站查询 如果你有电脑,可以打开...

 2023年1月13日 20:03
微信小程序SessionKey导致的任意手机号接管
如果小程序存在手机号快捷登录,首先需要获取微信用户绑定的手机号。先调用wx.login接口,由用户主动触发来获取手机号。微信小程序存在EncryptedData、SessionKey、IV来进行加密的机制,Encrypt...
 2022年3月10日 23:34

CVE-2023-42344: OpenCMS – XML external entity (XXE)
漏洞标题 CVE-2023-42344: OpenCMS - XML external entity (XXE) 漏洞描述 users can execute code without authentication. An attacker can execute malicious requests on the OpenCms serve...
2023年9月24日 22:06CVE-2021-27520: FUDForum 3.1.0 – Cross-Site Scripting
漏洞标题 CVE-2021-27520: FUDForum 3.1.0 - Cross-Site Scripting 漏洞描述 FUDForum 3.1.0 contains a cross-site scripting vulnerability. An attacker can inject JavaScript via index.ph...
2021年12月10日 06:58CVE-2021-32478: Moodle 3.8-3.10.3 – Reflected XSS & Open Redirect
漏洞标题 CVE-2021-32478: Moodle 3.8-3.10.3 - Reflected XSS & Open Redirect 漏洞描述 Moodle versions 3.10 to 3.10.3, 3.9 to 3.9.6, 3.8 to 3.8.8 contain a reflected XSS and open ...
2021年11月23日 00:42CVE-2018-15961: Adobe ColdFusion – Unrestricted File Upload Remote Code Execution
漏洞标题 CVE-2018-15961: Adobe ColdFusion - Unrestricted File Upload Remote Code Execution 漏洞描述 Adobe ColdFusion versions July 12 release (2018.0.0.310739), Update 6 and earlie...
2018年7月1日 04:05Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323)
漏洞标题 Cobbler cobbler_api 存在代码注入漏洞(CVE-2021-40323) 漏洞描述 Cobbler是一款专注于自动化Linux系统安装和配置管理的工具,可帮助管理员快速部署服务器并确保配置一致性,支持多种...
2021年8月18日 04:24CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
2022年3月15日 10:18CVE-2015-7823: Kentico CMS 8.2 – Open Redirect
漏洞标题 CVE-2015-7823: Kentico CMS 8.2 - Open Redirect 漏洞描述 Kentico CMS 8.2 contains an open redirect vulnerability via GetDocLink.ashx with link variable. An attacker can con...
2015年7月7日 09:00
渗透测试Tips
知己知彼,百战不殆 1、如果提示缺少参数,如{msg:params error},可尝使用字典模糊测试构造参数,进一步攻击。 2、程序溢出,int最大值为2147483647,可尝试使用该值进行整数溢出,观察现象。...
2022年3月10日 23:38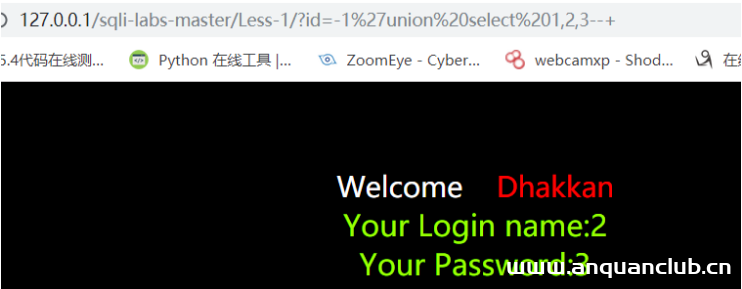
SQL注入原理及具体步骤
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...
2022年3月20日 21:05CVE-2021-45467: Control Web Panel (CWP) – File Inclusion
漏洞标题 CVE-2021-45467: Control Web Panel (CWP) - File Inclusion 漏洞描述 In CWP (Control Web Panel, previously CentOS Web Panel) before version 0.9.8.1107, an unauthenticated att...
2021年8月28日 13:50Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年4月2日 02:07CVE-2020-35847: Agentejo Cockpit <0.11.2 - NoSQL Injection
漏洞标题 CVE-2020-35847: Agentejo Cockpit <0.11.2 - NoSQL Injection 漏洞描述 Agentejo Cockpit before 0.11.2 allows NoSQL injection via the Controller/Auth.php resetpassword func...
2020年1月23日 14:43CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
2019年8月27日 21:24CVE-2019-18371: 小米 路由器 extdisks 任意文件读取漏洞
漏洞标题 CVE-2019-18371: 小米 路由器 extdisks 任意文件读取漏洞 漏洞描述 小米 路由器存在任意文件读取漏洞,攻击者通过漏洞可以读取服务器敏感信息 app="小米路由器" PoC代码
2019年3月10日 11:55
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

