
最新发布第168页

CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion
漏洞标题 CVE-2024-10571: Chartify – WordPress Chart Plugin < 2.9.6 - Local File Inclusion 漏洞描述 The Chartify – WordPress Chart Plugin plugin for WordPress is vulnerable to ...
 2024年8月10日 04:01
CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年11月21日 18:23CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用)
漏洞标题 CVE-2023-4169: 锐捷(ruijie)RG-EW1200G路由器 未授权后台登录密码修改(谨慎使用) 漏洞描述 Ruijie Networks RG-EW1200G是中国锐捷网络(Ruijie Networks)公司的一款无线路由器。 ...
2023年7月24日 15:06
使用 Linux seq 命令生成数字序列(推荐)_Linux
seq命令用于以指定增量从首数开始打印数字到尾数,即产生从某个数到另外一个数之间的所有整数,并且可以对整数的格式、宽度、分割符号进行控制。这篇文章主要介绍了使用 Linux seq 命令生成数字...
2024年6月15日 20:17CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
2025年12月23日 03:03CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年2月23日 06:36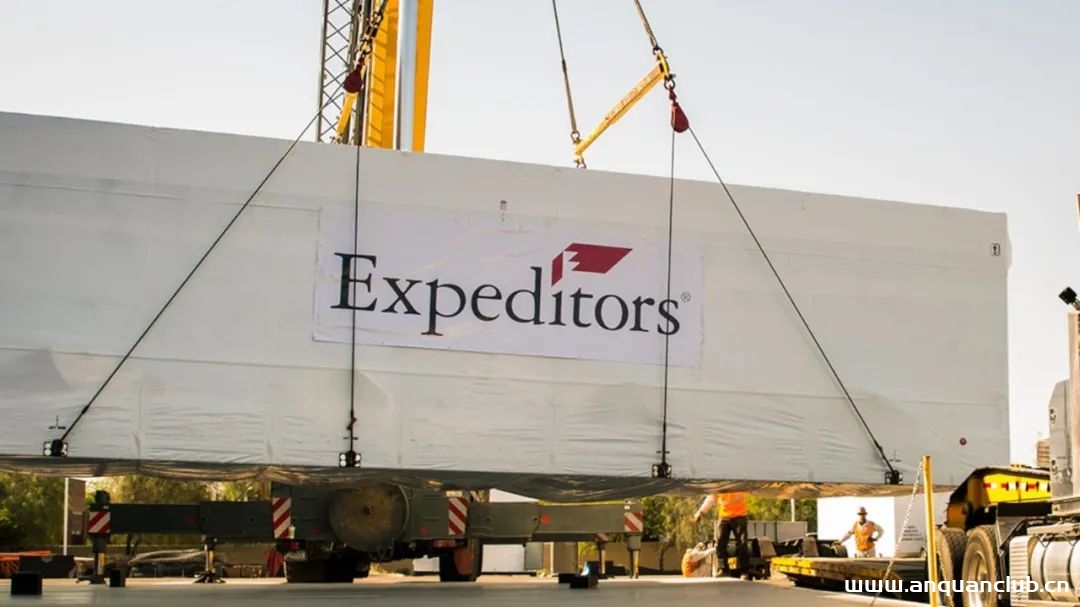
全球业务关闭,年收入百亿物流公司Expeditors遭受网络攻击
物流和货运代理巨头Expeditors International是总部位于美国西雅图的财富500强公司,在 100 多个国家和地区拥有上万名员工,去年年收入超过百亿。上周日,Expeditors宣布确认了一起网络攻击事件...
2022年3月10日 23:40CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
2025年4月24日 08:57CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection
漏洞标题 CVE-2023-47643: SuiteCRM Unauthenticated Graphql Introspection 漏洞描述 Graphql Introspection is enabled without authentication, exposing the scheme defining all object ty...
2023年10月26日 03:38CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows – Log File Exposure
漏洞标题 CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows - Log File Exposure 漏洞描述 Twonky Server 8.5.2 contains a broken access control vulnerability caused by bypassin...
2025年3月11日 19:36CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion
漏洞标题 CVE-2009-4223: KR-Web <=1.1b2 - Remote File Inclusion 漏洞描述 KR-Web 1.1b2 and prior contain a remote file inclusion vulnerability via adm/krgourl.php, which allows re...
2009年4月21日 06:13CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion
漏洞标题 CVE-2015-1000010: WordPress Simple Image Manipulator < 1.0 - Local File Inclusion 漏洞描述 WordPress Simple Image Manipulator 1.0 is vulnerable to local file inclusion ...
2015年4月24日 17:38CVE-2019-3398: Atlassian Confluence Download Attachments – Remote Code Execution
漏洞标题 CVE-2019-3398: Atlassian Confluence Download Attachments - Remote Code Execution 漏洞描述 Confluence Server and Data Center had a path traversal vulnerability in the downl...
2019年5月5日 02:14CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-4971: Sassy Social Share <= 3.3.3 - Cross-Site Scripting 漏洞描述 The Sassy Social Share plugin for WordPress is vulnerable to Reflected Cross-Site Scripting v...
2022年4月23日 09:24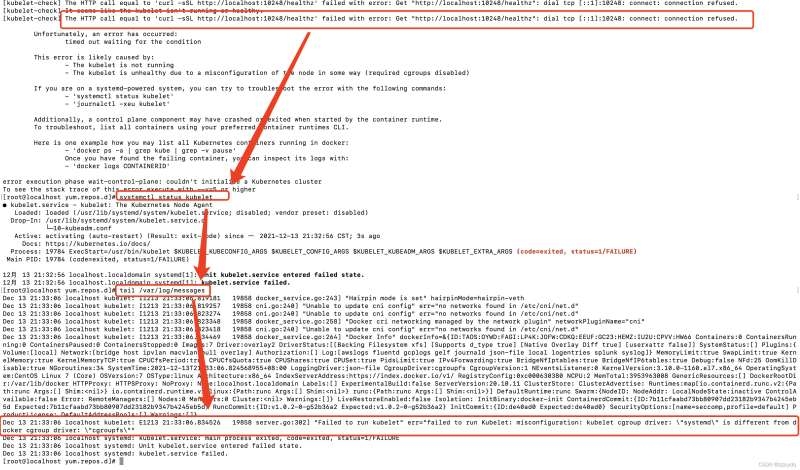
centos7系统部署k8s集群详细介绍_Linux
目录1 版本、规划1.1 版本信息:1.2集群规划2.部署1、关闭防火墙2、关闭selinux3、关闭swap4、添加主机名和IP对应关系5、将桥接的IPV4流量传递给iptables的链6、安装docker 安装:7、添加阿里云...
2022年6月14日 23:03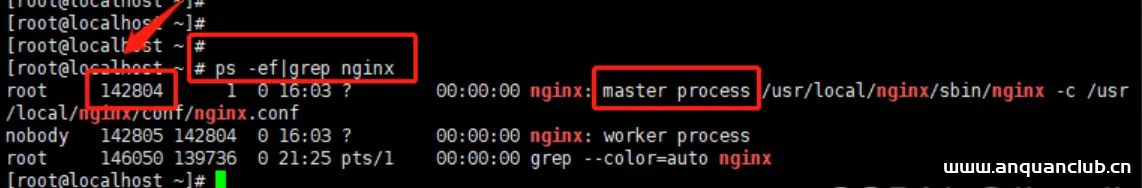
Linux中nginx如何重启、启动与停止/设置开机自启动
解决nginx报错: [warn] conflicting server name “localhost“ on 0.0.0.0:80, ignored 一、启动 /usr/local/nginx/sbin/nginx -c /usr/local/nginx/conf/nginx.conf 启动代码格式:nginx安装...

 2023年1月13日 19:45

2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

