
最新发布第16页

CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
 2023年2月20日 03:10
CVE-2019-18818: strapi CMS <3.0.0-beta.17.5 - Admin Password Reset
漏洞标题 CVE-2019-18818: strapi CMS <3.0.0-beta.17.5 - Admin Password Reset 漏洞描述 strapi CMS before 3.0.0-beta.17.5 allows admin password resets because it mishandles passwor...
2019年6月17日 08:58CVE-2018-19892: DomainMOD 4.11.01 – Cross-Site Scripting
漏洞标题 CVE-2018-19892: DomainMOD 4.11.01 - Cross-Site Scripting 漏洞描述 DomainMOD 4.11.01 contains a cross-site scripting vulnerability via /domain//admin/dw/add-server.php Disp...
2018年2月19日 17:15CVE-2015-3897: Bonita BPM Portal <6.5.3 - Local File Inclusion
漏洞标题 CVE-2015-3897: Bonita BPM Portal <6.5.3 - Local File Inclusion 漏洞描述 Bonita BPM Portal before 6.5.3 allows remote attackers to read arbitrary files via a .. (dot dot...
2015年6月27日 09:29CVE-2022-25125: MCMS 5.2.4 – SQL Injection
漏洞标题 CVE-2022-25125: MCMS 5.2.4 - SQL Injection 漏洞描述 MCMS 5.2.4 contains a SQL injection vulnerability via search.do in the file /mdiy/dict/listExcludeApp. An attacker can ...
2022年6月19日 03:59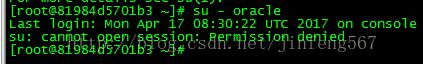
docker容器中切换用户,提示权限不足的解决_docker
这篇文章主要介绍了docker容器中切换用户,提示权限不足的解决,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器中切换用户,提示权限不足: 解决办法: 启动容器是...
2023年2月12日 21:59CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
2019年12月28日 04:12CVE-2024-30570: Netgear R6850 – Information Disclosure
漏洞标题 CVE-2024-30570: Netgear R6850 - Information Disclosure 漏洞描述 Netgear R6850 router firmware version V1.1.0.88 contains an information leakage vulnerability in the debugi...
2024年2月9日 12:23CVE-2016-10972: Newspaper Theme 6.4–6.7.1 – Privilege Escalation
漏洞标题 CVE-2016-10972: Newspaper Theme 6.4–6.7.1 - Privilege Escalation 漏洞描述 Newspaper Theme versions 6.4 to 6.7.1 for WordPress lacked proper options access control through...
2016年8月14日 15:49Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965)
漏洞标题 Apache Struts2(S2-012)远程代码执行漏洞(CVE-2013-1965) 漏洞描述 S2-012中,包含特制请求参数的请求可用于将任意 OGNL代码注入属性,然后用作重定向地址的请求参数,这将导致进一步...
2013年6月18日 13:33Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611)
漏洞标题 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) 漏洞描述 Apache Struts S2-053 ONGL表达式注入漏洞(CVE-2017-12611) PoC代码 暂无
2017年4月20日 04:48CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal
漏洞标题 CVE-2023-32235: Ghost CMS < 5.42.1 - Path Traversal 漏洞描述 Ghost before 5.42.1 allows remote attackers to read arbitrary files within the active theme's folder v...
2023年4月4日 00:57CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...
2025年3月1日 01:57CVE-2019-1898: Cisco RV110W RV130W RV215W Router – Information leakage
漏洞标题 CVE-2019-1898: Cisco RV110W RV130W RV215W Router - Information leakage 漏洞描述 A vulnerability in the web-based management interface of Cisco RV110W, RV130W, and RV215W R...
2019年7月13日 10:13CVE-2024-35584: openSIS < 9.1 - SQL Injection
漏洞标题 CVE-2024-35584: openSIS < 9.1 - SQL Injection 漏洞描述 SQL injection vulnerability in Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php i...
2024年2月19日 00:39CVE-2013-4982: AVTECH DVR – Login Verification Code Bypass
漏洞标题 CVE-2013-4982: AVTECH DVR - Login Verification Code Bypass 漏洞描述 AVTECH DVR products are vulnerable to verification code bypass just by entering the "login=quick&q...
2013年10月4日 09:08
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

