
最新发布第173页

CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
 2022年3月27日 16:10
CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
2022年3月27日 05:41CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection
漏洞标题 CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection 漏洞描述 WordPress Visitor Statistics plugin through 5.7 contains multiple unauthenticated SQL inject...
2022年3月26日 22:28
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...

 2022年3月20日 20:29
CVE-2022-0653: WordPress Profile Builder Plugin Cross-Site Scripting
漏洞标题 CVE-2022-0653: Wordpress Profile Builder Plugin Cross-Site Scripting 漏洞描述 The Profile Builder User Profile & User Registration Forms WordPress plugin is vulnerable...
2022年3月28日 08:17CVE-2022-22956: VMware Workspace ONE Access – Authentication Bypass
漏洞标题 CVE-2022-22956: VMware Workspace ONE Access - Authentication Bypass 漏洞描述 VMware Workspace ONE Access has two authentication bypass vulnerabilities (CVE-2022-22955 &...
2022年3月27日 03:15
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...
2022年3月10日 23:40
继英伟达后,三星190GB机密数据遭同一黑客组织泄露
据外媒报道,上周五,距Lapsus$从Nvidia那里窃取1TB机密数据还未过几日(黑客威胁英伟达解除挖矿锁,否则泄露源代码等机密数据),该黑客组织又发布了窃取自韩国电子巨头三星的190GB机密数据,...
2022年3月10日 23:40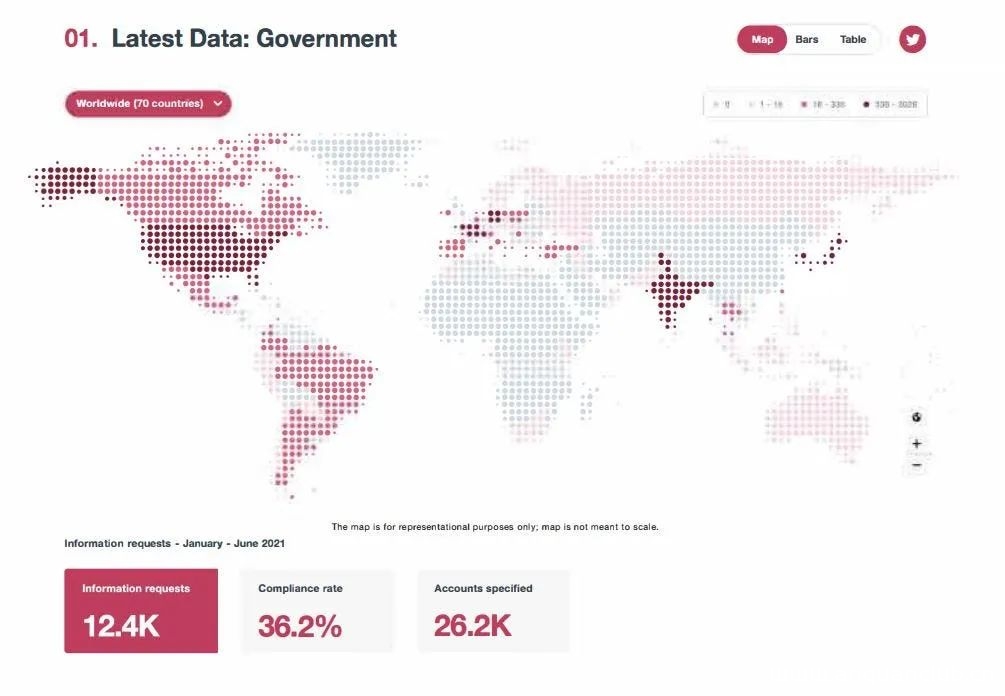
推特透明度报告:美国政府索要的信息最多
1月25日,推特Twitter透明度中心公布了一份透明度报告,以让用户了解世界范围内各国政府向他们提出的要求。 推特认为透明度有利于保护持续受到威胁的开放互联网,并且对于追究公司和政府的...
2022年3月10日 23:40
苹果两周内流失两位关键芯片工程师
据外媒消息,苹果公司又被微软挖走了一位关键的芯片工程师Mike Filippo,这是最近两周苹果被挖走的第二位芯片相关的顶尖人才。在2019年加入苹果之前,Mike Filippo曾在Arm担任了约10年的顶级芯...
2022年3月10日 23:39LangChain 序列化注入漏洞(CVE-2025-68664)
漏洞标题 LangChain 序列化注入漏洞(CVE-2025-68664) 漏洞描述 LangChain 序列化注入漏洞(CVE-2025-68664) PoC代码
2025年12月9日 19:17
以隐私安全为由,苹果、谷歌反对美国国会拟议的反垄断法案
美国国会目前正在审议两项反垄断法案——《美国创新与在线选择法案(American Innovation And Choice Online Act)》和《开放应用市场法案(Open App Markets Act)》,旨在约束苹果、谷歌在内的大...
2022年3月10日 23:39CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
2025年11月16日 16:41(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
2025年11月20日 21:58CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
2025年11月20日 13:02CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free
漏洞标题 CVE-2025-49844: Redis Lua Parser < 8.2.2 - Use After Free 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow an ...
2025年11月13日 23:36
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

