
最新发布第174页

CVE-2008-5281: Titan FTP Server 6.05 DELE Command – Heap Overflow
漏洞标题 CVE-2008-5281: Titan FTP Server 6.05 DELE Command - Heap Overflow 漏洞描述 Titan FTP Server version 6.05 build 550 contains a heap overflow vulnerability when processing l...
 2008年11月9日 21:45
解决VScode配置远程调试Linux程序的问题_Linux
这篇文章主要介绍了VScode配置远程调试Linux程序及问题解决办法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下面看下VScode远程调试Linux程序...
2023年8月1日 20:16CVE-2019-15889: WordPress Download Manager <2.9.94 - Cross-Site Scripting
漏洞标题 CVE-2019-15889: WordPress Download Manager <2.9.94 - Cross-Site Scripting 漏洞描述 WordPress Download Manager plugin before 2.9.94 contains a cross-site scripting vulne...
2019年5月6日 01:43CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
2019年7月3日 23:11
一切从URL开始
下载地址:http://i0x0fy4ibf.feishu.cn/file/boxcnMmfJEQCTDLUjcxMXoy5SUb 简要概述:《Web之困》的第二章
2022年3月10日 23:37CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年9月27日 20:00CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
2023年3月6日 09:00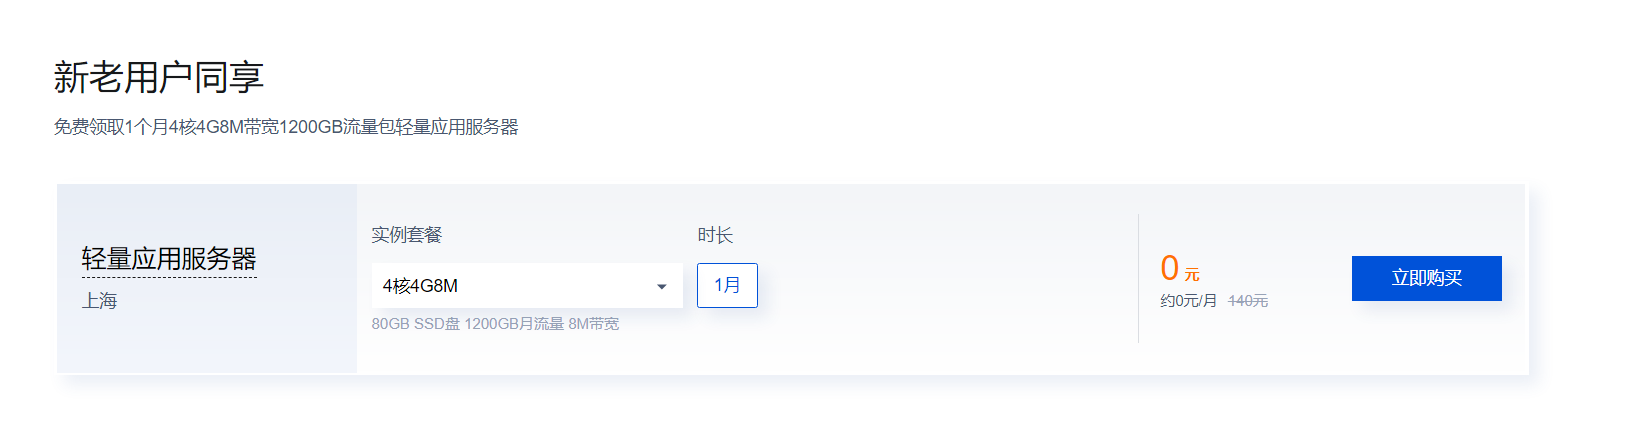
向居家程序员「送服」
共克时艰,免费领取4核4G轻量应用服务器 新老用户同享 免费领取1个月4核4G8M带宽1200GB流量包轻量应用服务器 登录直接购买即可 拿来直接当云主机,还是很香的哦 购买链接 须知,早入手,早享受

 2023年1月13日 20:11
CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1953: Joomla! Component iNetLanka Multiple Map 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Multiple Map (com_multimap...
2010年9月20日 09:39CVE-2007-0885: Jira Rainbow.Zen – Cross-Site Scripting
漏洞标题 CVE-2007-0885: Jira Rainbow.Zen - Cross-Site Scripting 漏洞描述 Jira Rainbow.Zen contains a cross-site scripting vulnerability via Jira/secure/BrowseProject.jspa which all...
2007年6月22日 16:37CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
2022年10月28日 13:40CVE-2010-1313: Joomla! Component Saber Cart 1.0.0.12 – Local File Inclusion
漏洞标题 CVE-2010-1313: Joomla! Component Saber Cart 1.0.0.12 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Seber Cart (com_sebercart) component 1.0.0....
2010年6月25日 21:24
可疑样本动态调试基本流程
一、动态分析工作目标 动态分析必须要在隔离且受控的环境中执行可疑样本,使用虚拟机,通过监控可疑样本与操作系统、网络和其它进程的交互来理解其功能和意图。 观测真实行为:能观察到静态分析...
2026年3月1日 15:46Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805)
漏洞标题 Apache Struts2(S2-062)远程代码执行漏洞(CVE-2021-31805) 漏洞描述 Apache Struts2框架是一个用于开发Java EE网络应用程序的Web框架。Apache Struts< 2.5.30存在OGNL表达式注入漏...
2021年9月16日 02:53CVE-2010-1540: Joomla! Component com_blog – Directory Traversal
漏洞标题 CVE-2010-1540: Joomla! Component com_blog - Directory Traversal 漏洞描述 A directory traversal vulnerability in index.php in the MyBlog (com_myblog) component 3.0.329 for ...
2010年3月11日 21:19CVE-2022-43018: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43018: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the email parameter in the Check Email func...
2022年8月6日 07:26
2026年11月6日 11:45
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

