
最新发布第174页

CVE-2018-7314: Joomla SQL Inject
漏洞标题 CVE-2018-7314: Joomla SQL Inject 漏洞描述 Joomla SQL Inject fofa: app="Joomla" shodan: http.html:"Joomla" PoC代码
 2018年9月19日 01:50
CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年4月9日 02:10CVE-2025-3248: Langflow AI – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-3248: Langflow AI - Unauthenticated Remote Code Execution 漏洞描述 Langflow versions prior to 1.3.0 are susceptible to code injection in the /api/v1/validate/code...
2025年3月29日 23:03
使用Docker 安装 Jenkins的方法_docker
这篇文章主要介绍了使用Docker 安装 Jenkins的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一、拉取镜像二、创建本地数据卷三、创建...
2022年11月1日 20:05Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
2023年8月24日 21:17CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
2025年6月10日 15:02
Docker安装阿里云服务器和在虚拟机安装遇到的坑(问题小结)_docker
这篇文章主要介绍了Docker安装阿里云服务器和在虚拟机安装遇到的坑,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker安装(阿里云服务器) Doc...
2022年8月3日 21:24
加密货币失窃超1.2亿美元,金融平台BadgerDAO遭黑客攻击
近日,去中心化金融平台BadgerDAO发生了一起高达1.2亿美元的加密货币失窃案,总损失约为2100枚比特币和151枚以太币。资产转移发生在周三早些时候,不久之后许多受影响的用户报告他们的钱包中发...
2022年3月10日 23:39CVE-2025-8191: Swagger UI >=3.14.1 < 3.38.0 - DOM Based Cross-Site Scripting
漏洞标题 CVE-2025-8191: Swagger UI >=3.14.1 < 3.38.0 - DOM Based Cross-Site Scripting 漏洞描述 Swagger UI versions 3.14.1 through 3.37.x are vulnerable to DOM-based Cross-Sit...
2025年10月4日 02:38
Hack Me Please靶机攻略(ubuntu_ctf)
靶机详情 靶机地址:http://www.vulnhub.com/entry/hack-me-please-1,731/。 这个靶机的目标是获得root权限。 靶机下载后安装好,选择NAT模式。 使用Kali作为此次的攻击机,同样选择NAT模式,...

 2022年4月2日 23:36

[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...
2023年6月7日 14:53CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting
漏洞标题 CVE-2022-28508: MantisBT < 2.25.2 - Cross-Site Scripting 漏洞描述 MantisBT before 2.25.2 contains a cross-site scripting vulnerability in browser_search_plugin.php. The...
2022年12月17日 17:33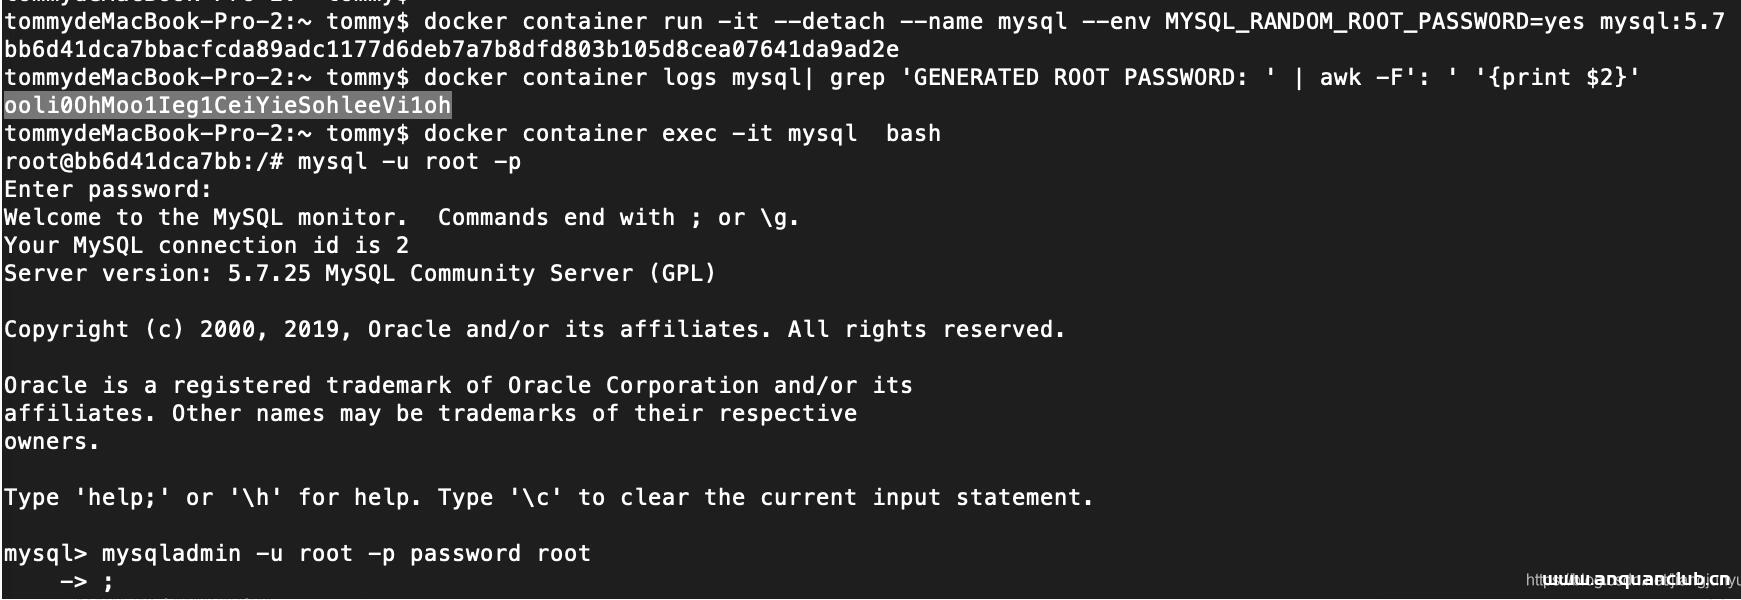
docker 免root权限登陆的解决方案_docker
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...
2022年6月26日 21:32CVE-2024-33575: User Meta WP Plugin < 3.1 - Sensitive Information Exposure
漏洞标题 CVE-2024-33575: User Meta WP Plugin < 3.1 - Sensitive Information Exposure 漏洞描述 The User Meta is vulnerable to Sensitive Information Exposure in all versions up to,...
2024年9月4日 16:47CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting
漏洞标题 CVE-2022-0535: WordPress E2Pdf <1.16.45 - Cross-Site Scripting 漏洞描述 WordPress E2Pdf plugin before 1.16.45 contains a cross-site scripting vulnerability. The plugin ...
2022年12月21日 15:41Ureport v2.1.7 CVE-2023-24189 XXE漏洞
漏洞标题 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 漏洞描述 Ureport v2.1.7 CVE-2023-24189 XXE漏洞 日期: 2024-02-07 | 影响软件: Ureport v2.1.7 | PoC代码
2023年5月17日 10:43
2026年11月15日 11:45
2026年11月14日 11:45
2026年11月13日 11:45
2026年11月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

