
最新发布第178页

CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update
漏洞标题 CVE-2020-36731: Flexible Checkout Fields for WooCommerce <= 2.3.1 - Unauthenticated Arbitrary Plugin Settings Update 漏洞描述 The Flexible Checkout Fields for WooCommer...
 2020年1月28日 15:56
CVE-2024-55457: MasterSAM Star Gate v11 – Local File Inclusion
漏洞标题 CVE-2024-55457: MasterSAM Star Gate v11 - Local File Inclusion 漏洞描述 MasterSAM Star Gate v11 is vulnerable to a directory traversal attack via the endpoint /adama/adama...
2024年10月2日 10:58CVE-2023-27847: PrestaShop xipblog – SQL Injection
漏洞标题 CVE-2023-27847: PrestaShop xipblog - SQL Injection 漏洞描述 In the blog module (xipblog), an anonymous user can perform SQL injection. Even though the module has been patc...
2023年6月10日 20:47CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 – Cross-Site Scripting
漏洞标题 CVE-2023-4110: PHPJabbers Availability Booking Calendar 5.0 - Cross-Site Scripting 漏洞描述 A vulnerability has been found in PHP Jabbers Availability Booking Calendar 5.0...
2023年4月24日 13:01CVE-2021-24495: WordPress Marmoset Viewer <1.9.3 - Cross-Site Scripting
漏洞标题 CVE-2021-24495: Wordpress Marmoset Viewer <1.9.3 - Cross-Site Scripting 漏洞描述 WordPress Marmoset Viewer plugin before 1.9.3 contains a cross-site scripting vulnerabi...
2021年4月11日 00:54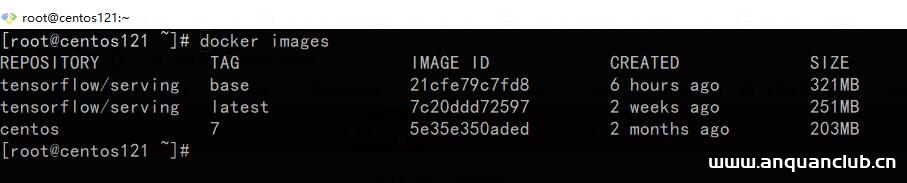
docker实现重新打tag并删除原tag的镜像_docker
这篇文章主要介绍了docker实现重新打tag并删除原tag的镜像,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker镜像id是唯一的,可以物理性的标明一个镜像,repository:t...
2023年1月30日 21:33CVE-2023-34843: Traggo directory traversal
漏洞标题 CVE-2023-34843: Traggo directory traversal 漏洞描述 CVE-2023-34843 Traggo Server 0.3.0 is vulnerable to directory traversal via a crafted GET reques fofa: "traggo&quo...
2023年3月19日 20:49
bugbounty技巧聚合20210922
漏洞报告 Valve 【750刀】Steam 远程播放功能中的提权漏洞导致任意内核模式驱动程序安装 http://hackerone.com/reports/852091 【2500刀】Big Picture Web 浏览器泄露登录 cookie 并泄露敏感信...
2022年3月10日 23:34CVE-2023-35082: MobileIron Core – Remote Unauthenticated API Access
漏洞标题 CVE-2023-35082: MobileIron Core - Remote Unauthenticated API Access 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, Since CVE-2023-35082 arises f...
2023年11月11日 18:52CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection
漏洞标题 CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection 漏洞描述 WordPress Nirweb support plugin before 2.8.2 contains a SQL injection vulnerability. The plugin ...
2022年4月24日 10:44Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...

 2022年6月9日 11:36
CVE-2001-1473: Deprecated SSHv1 Protocol Detection
漏洞标题 CVE-2001-1473: Deprecated SSHv1 Protocol Detection 漏洞描述 SSHv1 is deprecated and has known cryptographic issues. PoC代码
2001年10月18日 15:15CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
2023年2月19日 05:43CVE-2023-28665: Woo Bulk Price Update <2.2.2 - Cross-Site Scripting
漏洞标题 CVE-2023-28665: Woo Bulk Price Update <2.2.2 - Cross-Site Scripting 漏洞描述 The Woo Bulk Price Update WordPress plugin, in versions < 2.2.2, is affected by a reflec...
2023年7月19日 15:01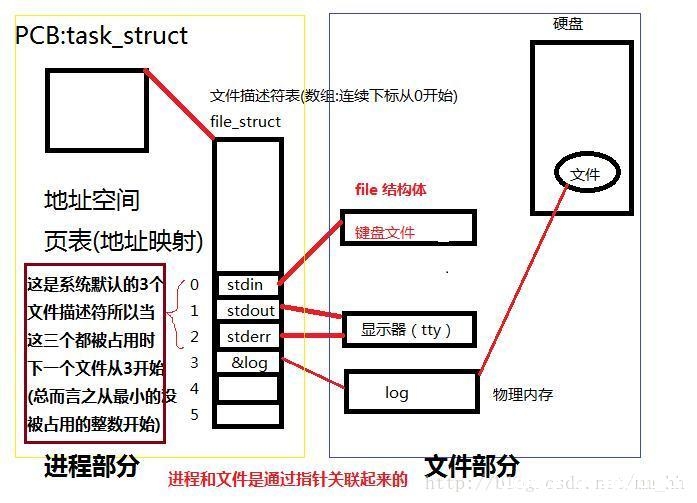
Linux的文件描述符、文件指针、索引节点详情_Linux
这篇文章主要对Linux的文件描述符、文件指针、索引节点详情介绍,感兴趣和需要的朋友可以参考下文 目录Linux--文件描述符、文件指针、索引节点一、Linux —— 文件描述符1、文件描述符 Fd2、系...
2022年6月15日 22:45CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
2019年3月4日 23:31
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

