
最新发布第178页
Pycharm 2022.1-X最新专业版激活/破解教程(通用教程)
声明如果有经济实力,建议购买正版软件软件仅供学习和研究杂谈之前出了3.2-3.3最新版的破解教程,同样的方法,我们今天使用来破解下2022.X系列版本图文教程安装步骤官网下载最新版本Pycharm最新...

 2024年6月20日 10:42

CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerale to Cross Site Scripting (XSS) via /client/manage/ourphp_out.php. PoC代码
 2023年8月21日 21:30
CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion
漏洞标题 CVE-2019-14205: WordPress Nevma Adaptive Images <0.6.67 - Local File Inclusion 漏洞描述 WordPress Nevma Adaptive Images plugin before 0.6.67 allows remote attackers to ...
2019年7月21日 17:31CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
2021年10月29日 09:21
-Thinkphp5.0.23 rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp5.0.23 rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞在5.0.23以前的版本中,由于获取method的方法中...
2023年2月2日 14:59CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
2019年2月3日 10:55
CVE-2018-9208 jquery-picture-cut任意文件上传
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2018-9208 jquery-picture-cut任意文件上传 picture cut是一个jquery插件,以非常友好和简单的方式处理图像,具有基于bootstrap或j...
2023年2月10日 11:26CVE-2019-14223: Alfresco Share – Open Redirect
漏洞标题 CVE-2019-14223: Alfresco Share - Open Redirect 漏洞描述 Alfresco Share before 5.2.6, 6.0.N and 6.1.N contains an open redirect vulnerability via a crafted POST request. An...
2019年3月23日 01:57
bugbounty技巧聚合20210928
漏洞报告 【Localize 50刀】文档名处的存储xss http://hackerone.com/reports/1321407 【Tor】Tor Browser using --log or --verbose logs the exact connection time a client connects to any...
2022年3月10日 23:33CVE-2019-1898: Cisco RV110W RV130W RV215W Router – Information leakage
漏洞标题 CVE-2019-1898: Cisco RV110W RV130W RV215W Router - Information leakage 漏洞描述 A vulnerability in the web-based management interface of Cisco RV110W, RV130W, and RV215W R...
2019年5月8日 17:06CVE-2020-7136: HPE Smart Update Manager < 8.5.6 - Remote Unauthorized Access
漏洞标题 CVE-2020-7136: HPE Smart Update Manager < 8.5.6 - Remote Unauthorized Access 漏洞描述 HPE Smart Update Manager (SUM) prior to version 8.5.6 could allow remote unauthori...
2020年7月4日 05:34CVE-2022-29301: SolarView Compact 6.00 – ‘pow’ Cross-Site Scripting
漏洞标题 CVE-2022-29301: SolarView Compact 6.00 - 'pow' Cross-Site Scripting 漏洞描述 SolarView Compact version 6.00 contains a cross-site scripting vulnerability in the ...
2022年4月16日 08:14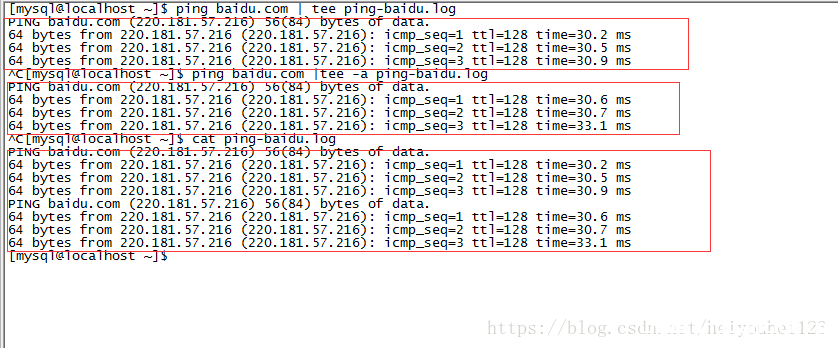
Linux tee命令使用详解_Linux
这篇文章主要介绍了Linux tee命令使用详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 tee命令主要被用来向sta...
2026年5月11日 11:45CVE-2023-40931: Nagios XI v5.11.0 – SQL Injection
漏洞标题 CVE-2023-40931: Nagios XI v5.11.0 - SQL Injection 漏洞描述 A SQL injection vulnerability in Nagios XI from version 5.11.0 up to and including 5.11.1 allows authenticated a...
2023年11月29日 23:13CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
2022年10月28日 13:40CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 – Information Disclosure
漏洞标题 CVE-2020-2733: JD Edwards EnterpriseOne Tools 9.2 - Information Disclosure 漏洞描述 JD Edwards EnterpriseOne Tools 9.2 is susceptible to information disclosure via the Mon...
2020年1月13日 09:19
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

