
最新发布第179页

Chamilo LMS 存在命令执行漏洞(CVE-2023-3368)
漏洞标题 Chamilo LMS 存在命令执行漏洞(CVE-2023-3368) 漏洞描述 Chamilo是一款可供用户免费下载的学习管理软件,该软件存在命令执行漏洞,可执行任意系统命令 PoC代码 暂无
 2023年6月8日 05:19

平台某项目-服务器SSH密钥与日志和命令记录泄露
对于特殊的路径,我比较喜欢收集,然后批量扫子域名,来获取到敏感信息,在之前的渗透里面,机缘巧合下,拿到了一次最贵的信息泄露的漏洞 路径链接如下 /.bashrc 个人配置记录 /.ssh/authorized...
2022年3月10日 23:34
漏洞复现 | 青龙面板最新版存在任意重置密码漏洞
漏洞描述 青龙面板最新版存在任意重置密码漏洞,未经身份验证的攻击者通过利用系统在密码重置流程中的安全缺陷,无需知晓用户当前密码,即可直接修改目标用户的密码,从而完全控制用户账户。这...

 2026年4月23日 14:09
CVE-2023-39598: IceWarp Email Client – Cross Site Scripting
漏洞标题 CVE-2023-39598: IceWarp Email Client - Cross Site Scripting 漏洞描述 Cross Site Scripting vulnerability in IceWarp Corporation WebClient v.10.2.1 allows a remote attacker ...
2023年3月1日 01:55CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerale to Cross Site Scripting (XSS) via /client/manage/ourphp_out.php. PoC代码
2023年10月31日 07:15CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion
漏洞标题 CVE-2022-1119: WordPress Simple File List <3.2.8 - Local File Inclusion 漏洞描述 WordPress Simple File List before 3.2.8 is vulnerable to local file inclusion via the e...
2022年8月2日 14:21CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload
漏洞标题 CVE-2021-24284: WordPress Kaswara Modern VC Addons <=3.0.1 - Arbitrary File Upload 漏洞描述 WordPress Kaswara Modern VC Addons plugin through 3.0.1 is susceptible to an...
2021年11月21日 07:48CVE-2023-43326: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43326: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in multiple url of mooSocial v3.1.8 which allo...
2023年11月26日 06:12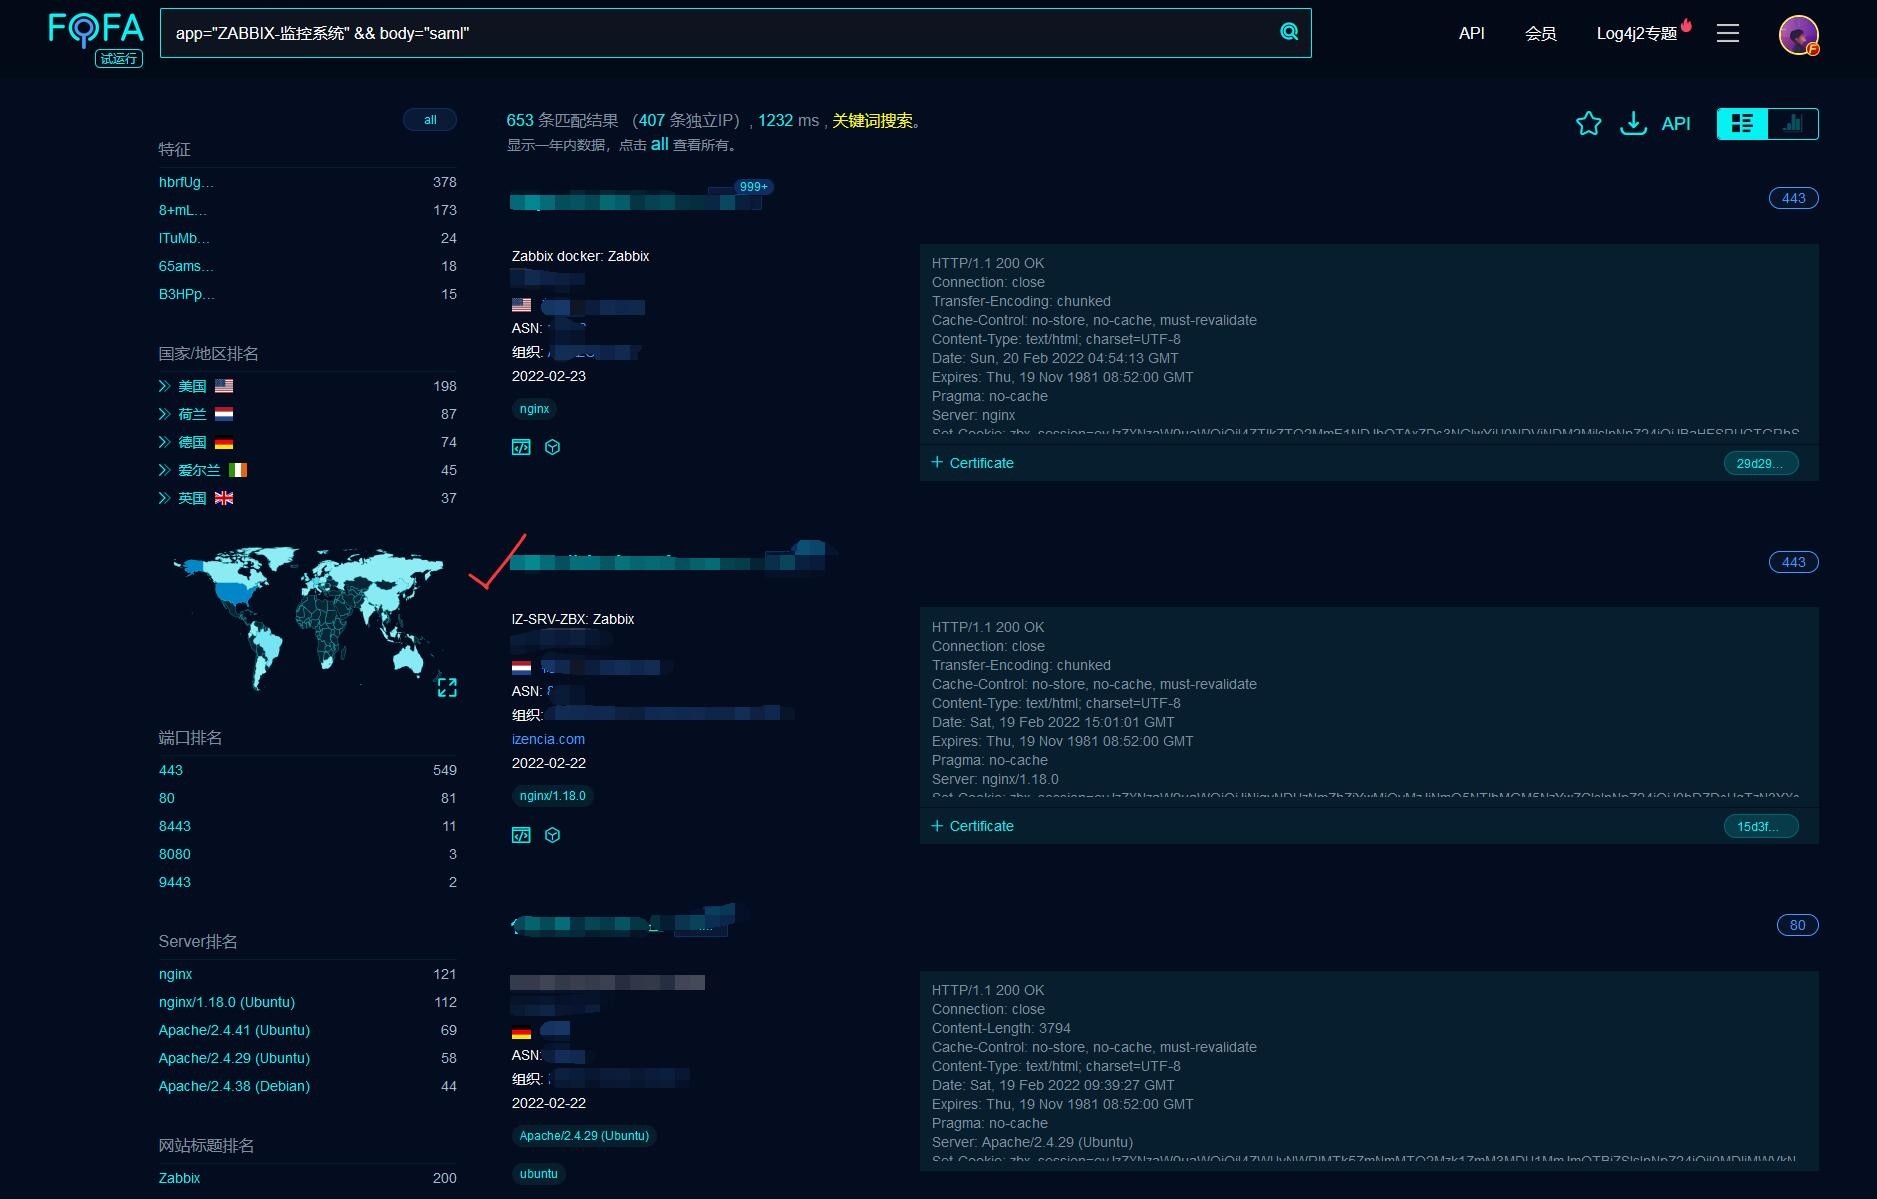
CVE-2022-23131_Zabbix登录绕过漏洞分析及复现
前言 由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。 本文章中的漏洞均为公开的漏洞收集,如果文章中的漏洞出现敏感...
2022年3月10日 23:37CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
2025年6月19日 14:27CVE-2020-5405: Spring Cloud Config – Local File Inclusion
漏洞标题 CVE-2020-5405: Spring Cloud Config - Local File Inclusion 漏洞描述 Spring Cloud Config versions 2.2.x prior to 2.2.2, 2.1.x prior to 2.1.7, and older unsupported versions ...
2020年2月20日 10:56CVE-2024-51228: TOTOLINK CX-A3002RU – Remote Code Execution
漏洞标题 CVE-2024-51228: TOTOLINK CX-A3002RU - Remote Code Execution 漏洞描述 An issue in TOTOLINK-CX-A3002RU V1.0.4-B20171106.1512 and TOTOLINK-CX-N150RT V2.1.6-B20171121.1002 and...
2024年10月26日 05:09CVE-2017-18590: Timesheet Plugin < 0.1.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18590: Timesheet Plugin < 0.1.5 - Cross-Site Scripting 漏洞描述 The Timesheet plugin before 0.1.5 for WordPress has multiple XSS issues. PoC代码
2017年10月21日 14:49CVE-2010-1982: Joomla! Component JA Voice 2.0 – Local File Inclusion
漏洞标题 CVE-2010-1982: Joomla! Component JA Voice 2.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JA Voice (com_javoice) component 2.0 for Joomla! a...
2010年6月14日 05:00CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export
漏洞标题 CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin throug...
2019年4月13日 12:01CVE-2019-16057: D-Link DNS-320 – Remote Code Execution
漏洞标题 CVE-2019-16057: D-Link DNS-320 - Remote Code Execution 漏洞描述 The login_mgr.cgi script in D-Link DNS-320 through 2.05.B10 is vulnerable to remote command injection. PoC...
2019年9月4日 15:41
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

