
最新发布第179页
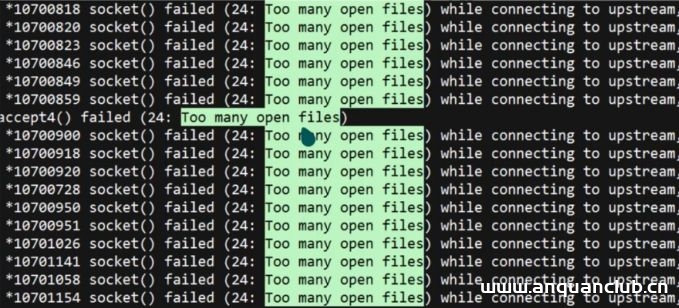
Linux高并发踩过的坑及性能优化介绍_Linux
目录前言Linux应用运行过程中出现Too many open files 问题分析和解决Linux高并发下 time_wait 过多的问题分析及解决Linux更多性能优化小结前言 Linux操作系统是现在服务器的首选操作系统,在Li...
 2022年6月14日 23:03

Atlassian Confluence Server 安全漏洞(CVE-2021-26085)
漏洞标题 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) 漏洞描述 Atlassian Confluence Server 安全漏洞(CVE-2021-26085) PoC代码 暂无
2021年7月14日 22:33CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
2025年3月4日 10:07CVE-2019-3396: Atlassian Confluence Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Path Traversal 漏洞描述 CVE-2019-3396: Atlassian Confluence Path Traversal 日期: 2025-09-01 | 影响软件: Confluence | PoC代码 暂无
2019年3月13日 02:42CVE-2022-44291: WebTareas 2.4p5 – SQL Injection
漏洞标题 CVE-2022-44291: WebTareas 2.4p5 - SQL Injection 漏洞描述 webTareas 2.4p5 was discovered to contain a SQL injection vulnerability via the id parameter in phasesets.php. PoC...
2022年4月27日 07:24CVE-2019-16920: D-Link Routers – Remote Code Execution
漏洞标题 CVE-2019-16920: D-Link Routers - Remote Code Execution 漏洞描述 D-Link products such as DIR-655C, DIR-866L, DIR-652, and DHP-1565 contain an unauthenticated remote code ex...
2019年3月30日 11:41CVE-2021-36260: Hikvision IP camera/NVR – Remote Command Execution
漏洞标题 CVE-2021-36260: Hikvision IP camera/NVR - Remote Command Execution 漏洞描述 Certain Hikvision products contain a command injection vulnerability in the web server due to t...
2021年4月12日 07:01
2021最新版毛概课后习题(思考题)答案(1-11章)
第一章课后习题答案 一、毛泽东思想形成和发展的社会历史条件是什么? 答: 19世纪末20世纪初,世界进入帝国主义和无产阶级革命时代。马克思主义自19世纪末开始传入中国,20世纪初期得到传播。...

 2022年7月6日 11:51
CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
2023年11月18日 13:59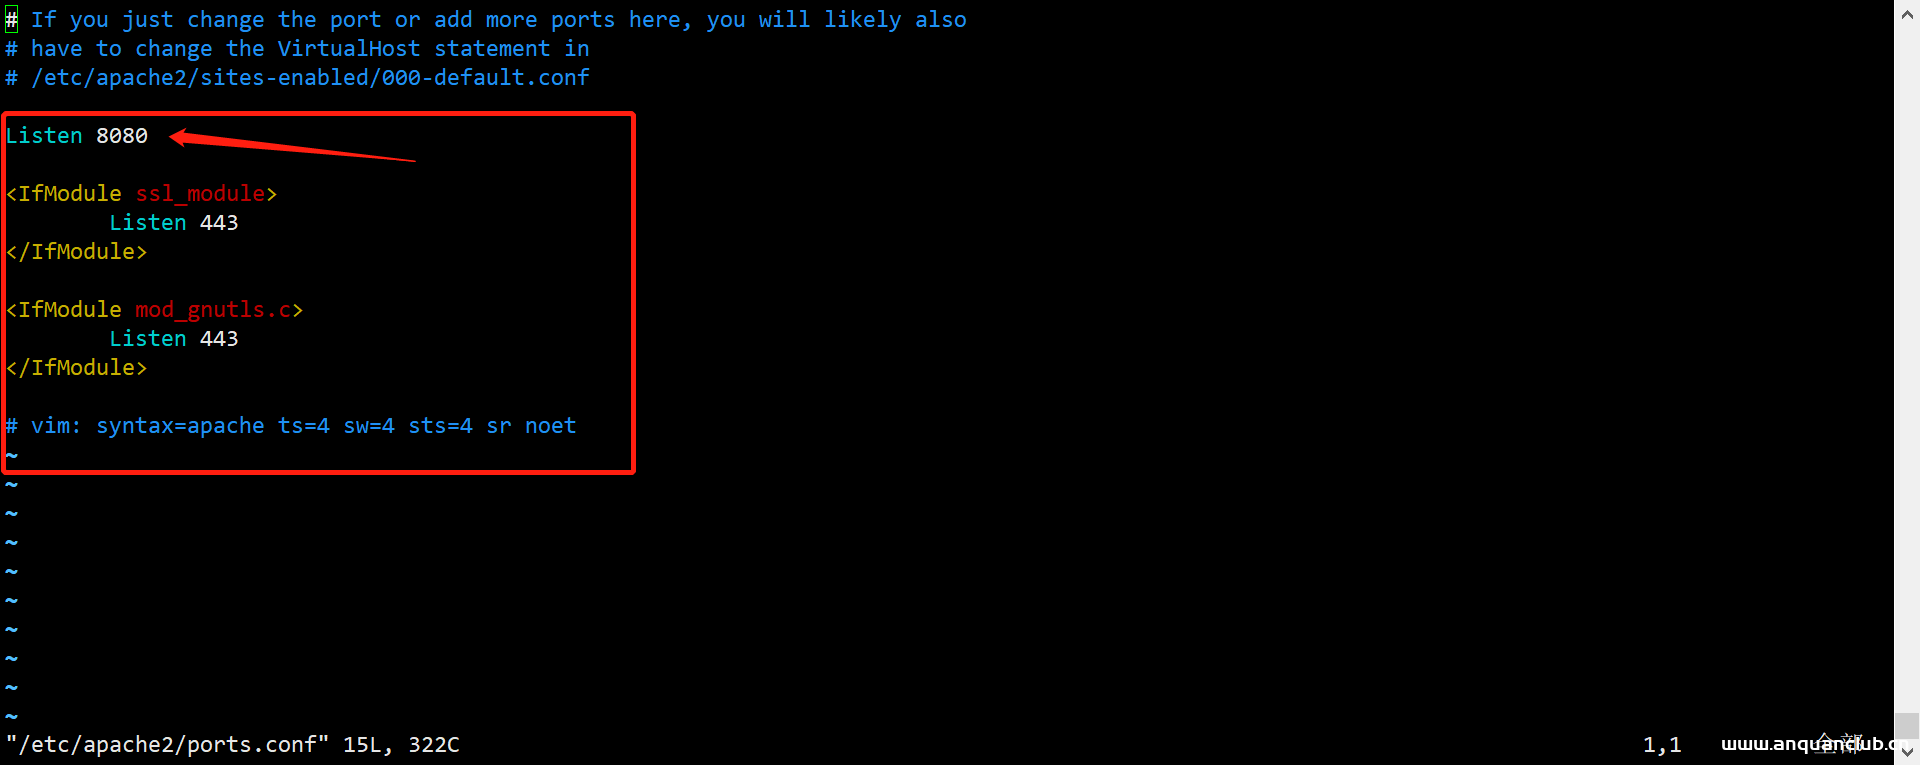
linux服务器上使用nginx访问本地静态资源的方法_Linux
这篇文章主要介绍了linux服务器上如何使用nginx访问本地静态资源,本文给出了解决方法,需要的朋友可以参考下 1.查看80端口是否被占用,一般80端口多被apache服务占用。 netstat -anp|grep 80 2....
2024年7月7日 21:27CVE-2020-16846: SaltStack Shell Injection
漏洞标题 CVE-2020-16846: SaltStack Shell Injection 漏洞描述 An issue was discovered in SaltStack Salt through 3002. Sending crafted web requests to the Salt API, with the SSH clien...
2020年9月17日 10:20
Redis和Memcache对比与如何选择_服务器其它
我这段时间在用redis,感觉挺方便的,但比较疑惑在选择内存数据库的时候到底什么时候选择redis,什么时候选择memcache,然后就查到下面对应的资料,是来自redis作者的说法(stackoverflow上面)...
2023年9月20日 20:48CVE-2024-9487: GitHub Enterprise – SAML Authentication Bypass
漏洞标题 CVE-2024-9487: GitHub Enterprise - SAML Authentication Bypass 漏洞描述 An improper verification of cryptographic signature vulnerability was identified in GitHub Enterpris...
2024年7月17日 01:19CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
2022年5月8日 14:21CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年5月4日 00:29CVE-2022-43016: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43016: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the callback component. An attacker can inj...
2022年5月11日 07:19
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

