
最新发布第181页

CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
 2015年10月22日 13:30

UDP DUP超时UPD端口状态检测代码示例_服务器其它
这篇文章主要介绍了UDP DUP超时UPD端口状态检测,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 我之前写过一个示例,简单UDP服务端和客户...
2023年4月3日 20:19CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年2月8日 18:26CVE-2010-0982: Joomla! Component com_cartweberp – Local File Inclusion
漏洞标题 CVE-2010-0982: Joomla! Component com_cartweberp - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the CARTwebERP (com_cartweberp) component 1.56.75 fo...
2010年1月10日 13:52CVE-2023-47218: QNAP QTS and QuTS Hero – OS Command Injection
漏洞标题 CVE-2023-47218: QNAP QTS and QuTS Hero - OS Command Injection 漏洞描述 An OS command injection vulnerability has been reported to affect several QNAP operating system vers...
2023年11月11日 23:21CVE-2021-25298: Nagios XI 5.5.6-5.7.5 – Authenticated Remote Command Injection
漏洞标题 CVE-2021-25298: Nagios XI 5.5.6-5.7.5 - Authenticated Remote Command Injection 漏洞描述 Nagios XI 5.5.6 through 5.7.5 is susceptible to authenticated remote command inject...
2021年12月3日 06:43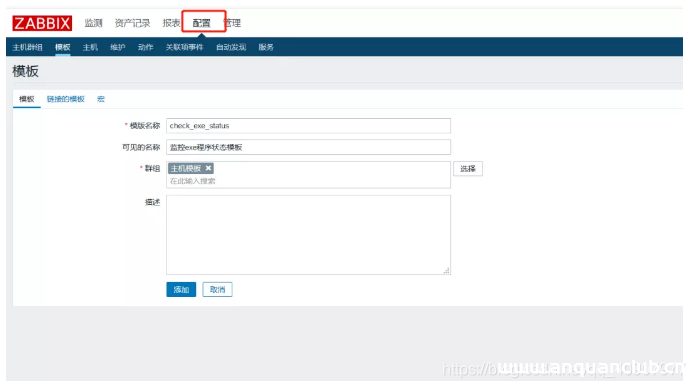
Zabbix 结合 bat 脚本实现多个应用程序状态监控的方法_zabbix
这篇文章主要介绍了Zabbix 结合 bat 脚本实现多个应用程序状态监控,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 场景模拟: 国内有部分企业需...
2022年9月17日 20:54CVE-2023-34039: VMWare Aria Operations – Remote Code Execution
漏洞标题 CVE-2023-34039: VMWare Aria Operations - Remote Code Execution 漏洞描述 VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039) ...
2023年12月12日 12:31CVE-2015-3337: Elasticsearch – Local File Inclusion
漏洞标题 CVE-2015-3337: Elasticsearch - Local File Inclusion 漏洞描述 Elasticsearch before 1.4.5 and 1.5.x before 1.5.2 allows remote attackers to read arbitrary files via unspecif...
2015年5月3日 18:22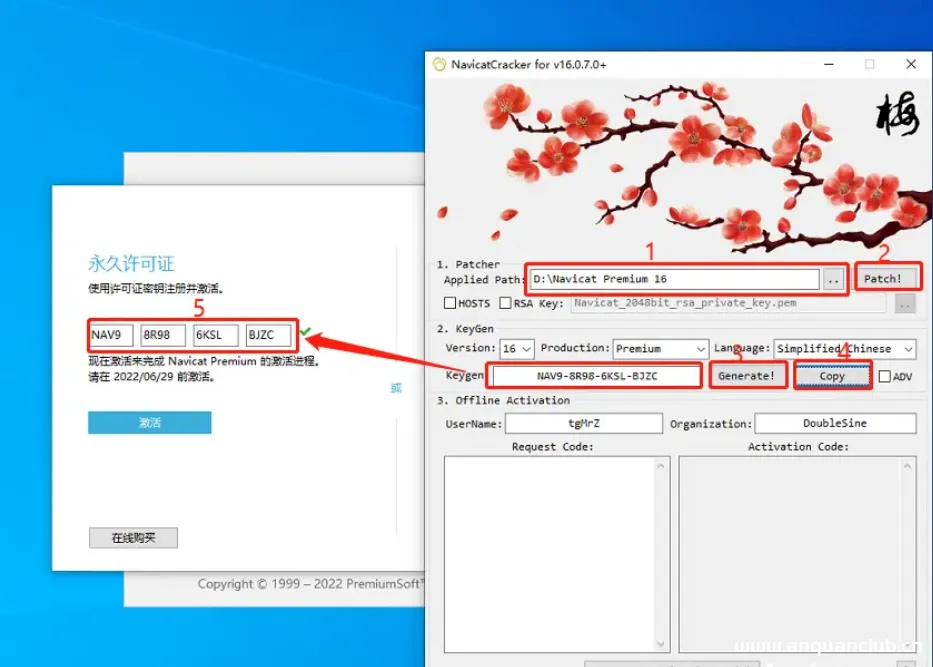
Navicat Premium 16激活教程
本文均为技术探索,请勿牟利!!!请支持正版!!! 1.安装Navicat Premium 16 (注意版本,这里以此版本为例);并下载激活工具 1.1.Navicat Premium 下载路径: http://www.navicat.com...

 2022年10月11日 22:52
CVE-2018-7700: DedeCMS 5.7SP2 – Cross-Site Request Forgery/Remote Code Execution
漏洞标题 CVE-2018-7700: DedeCMS 5.7SP2 - Cross-Site Request Forgery/Remote Code Execution 漏洞描述 DedeCMS 5.7SP2 is susceptible to cross-site request forgery with a corresponding ...
2018年6月30日 19:10CVE-2024-28995: SolarWinds Serv-U – Directory Traversal
漏洞标题 CVE-2024-28995: SolarWinds Serv-U - Directory Traversal 漏洞描述 SolarWinds Serv-U was susceptible to a directory transversal vulnerability that would allow access to read...
2024年4月28日 20:44CVE-2023-39108: rConfig 3.9.4 – Server-Side Request Forgery
漏洞标题 CVE-2023-39108: rConfig 3.9.4 - Server-Side Request Forgery 漏洞描述 rconfig v3.9.4 was discovered to contain a Server-Side Request Forgery (SSRF) via the path_b parameter...
2023年7月22日 15:17
谷歌揭露两个朝鲜黑客组织的网络攻击活动
谷歌威胁分析团队(TAG)近日发布了一份研究报告,称前不久发现了两个有国家背景的朝鲜黑客组织,他们在谷歌修复漏洞的前几周利用Chrome中的远程代码执行漏洞CVE-2022-0609实施了网络攻击。 这...
2022年3月30日 14:53CentOS7.5安装配置Harbor1.7的全过程_Linux
这篇文章主要介绍了CentOS7.5安装配置Harbor1.7的全过程,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载所需的包 wget -P /usr/local http://storage.googleapis.com/harbor-r...
2026年9月25日 11:45CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass
漏洞标题 CVE-2021-33044: Dahua IPC/VTH/VTO devices Authentication Bypass 漏洞描述 The identity authentication bypass vulnerability found in some Dahua products during the login pro...
2021年11月1日 07:48
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

