
最新发布第182页

CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress WP JobSearch plugin prior to 1.5.1 contains a cross-site scripting vulnerability....
 2022年3月15日 11:54
CVE-2022-26263: Yonyou U8 13.0 – Cross-Site Scripting
漏洞标题 CVE-2022-26263: Yonyou U8 13.0 - Cross-Site Scripting 漏洞描述 Yonyou U8 13.0 contains a DOM-based cross-site scripting vulnerability via the component /u8sl/WebHelp. An a...
2022年1月3日 06:27CVE-2020-14750: Oracle WebLogic Server – Remote Command Execution
漏洞标题 CVE-2020-14750: Oracle WebLogic Server - Remote Command Execution 漏洞描述 Oracle WebLogic Server 10.3.6.0.0, 12.1.3.0.0, 12.2.1.3.0, 12.2.1.4.0 and 14.1.1.0.0 is suscepti...
2020年1月3日 16:23CiscoIOSXEWLC-CVE-2025-20188-任意文件上传
漏洞标题 CiscoIOSXEWLC-CVE-2025-20188-任意文件上传 漏洞描述 用于无线局域网控制器 (WLC) 的 Cisco IOS XE 软件的带外接入点 (AP)映像下载功能中存在一个漏洞,该漏洞可能允许未经身份验...
2025年6月15日 21:11CVE-2023-4666: Form-Maker < 1.15.20 - Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2023-4666: Form-Maker < 1.15.20 - Unauthenticated Arbitrary File Upload 漏洞描述 The plugin does not validate signatures when creating them on the server from user ...
2023年1月27日 20:09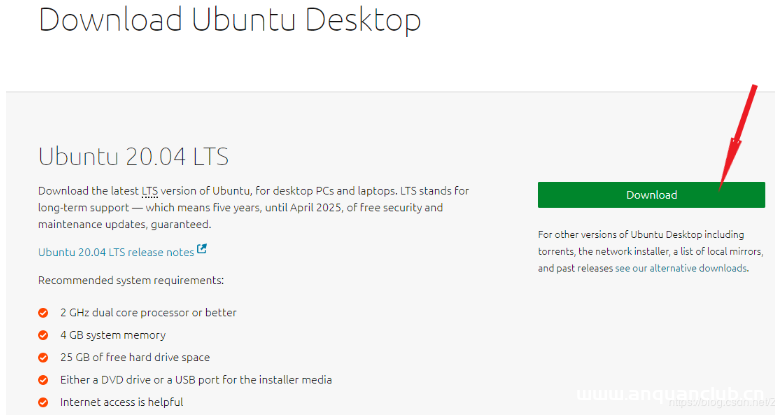
windows10安装ubuntu20.04双系统详细图文教程_Linux
这篇文章主要介绍了windows10安装ubuntu20.04双系统详细图文教程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 w...
2023年12月5日 20:15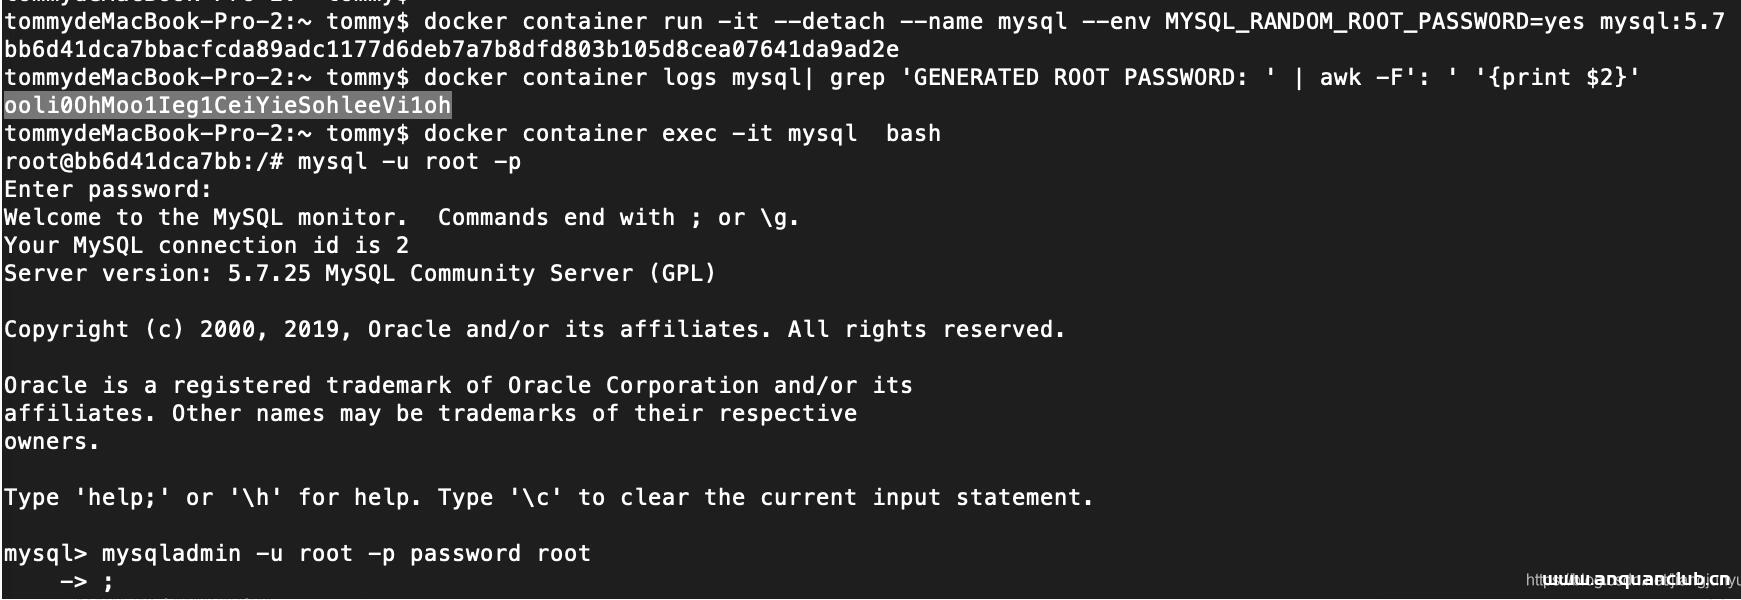
docker 免root权限登陆的解决方案_docker
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...
2022年6月26日 21:32CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting 漏洞描述 WordPress White Label CMS plugin before 2.2.9 contains a reflected cross-site scripting ...
2022年12月13日 13:32CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution
漏洞标题 CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution 漏洞描述 WordPress wpDiscuz plugin versions version 7.0 through 7.0.4 are susceptible to remote code ...
2020年8月16日 21:16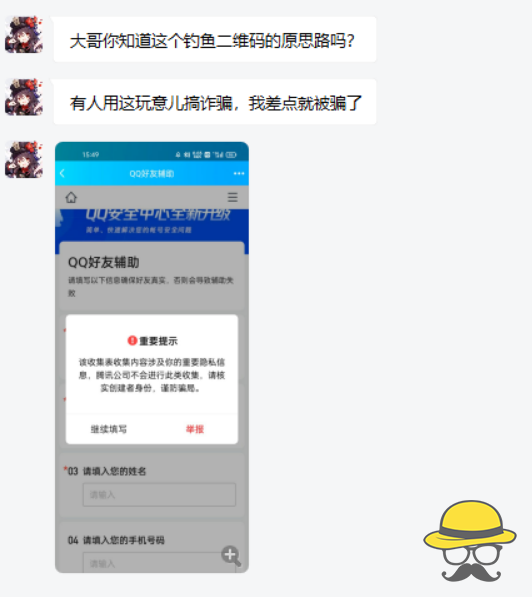
【骗局揭秘】QQ好友辅助验证导致的账户泄露 请谨防上当受骗!
杂谈 今天下午收到热心网友的求助 这不是腾讯文档吗?现在的人钓鱼手段简直太邪恶了……用腾讯自家的产品在QQ上钓鱼,就很离谱啊! 在线体验 下面的页面是仿真页面,请勿输入自己的密码,请勿花...

 2022年2月22日 19:57
CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting 漏洞描述 Jenkins Gitlab Hook 1.4.2 and earlier does not escape project names in the build_now endpoint...
2020年7月30日 15:49
CVE-2021-3129 Laravel Debug mode RCE
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 CVE-2021-3129 Laravel Debug mode RCE Laravel自带的Ignition组件在开启了Debug模式时,file_get_contents()和file_put_contents()函...
2023年2月16日 13:49CVE-2020-12478: TeamPass 2.1.27.36 – Improper Authentication
漏洞标题 CVE-2020-12478: TeamPass 2.1.27.36 - Improper Authentication 漏洞描述 TeamPass 2.1.27.36 is susceptible to improper authentication. An attacker can retrieve files from the...
2020年4月12日 16:08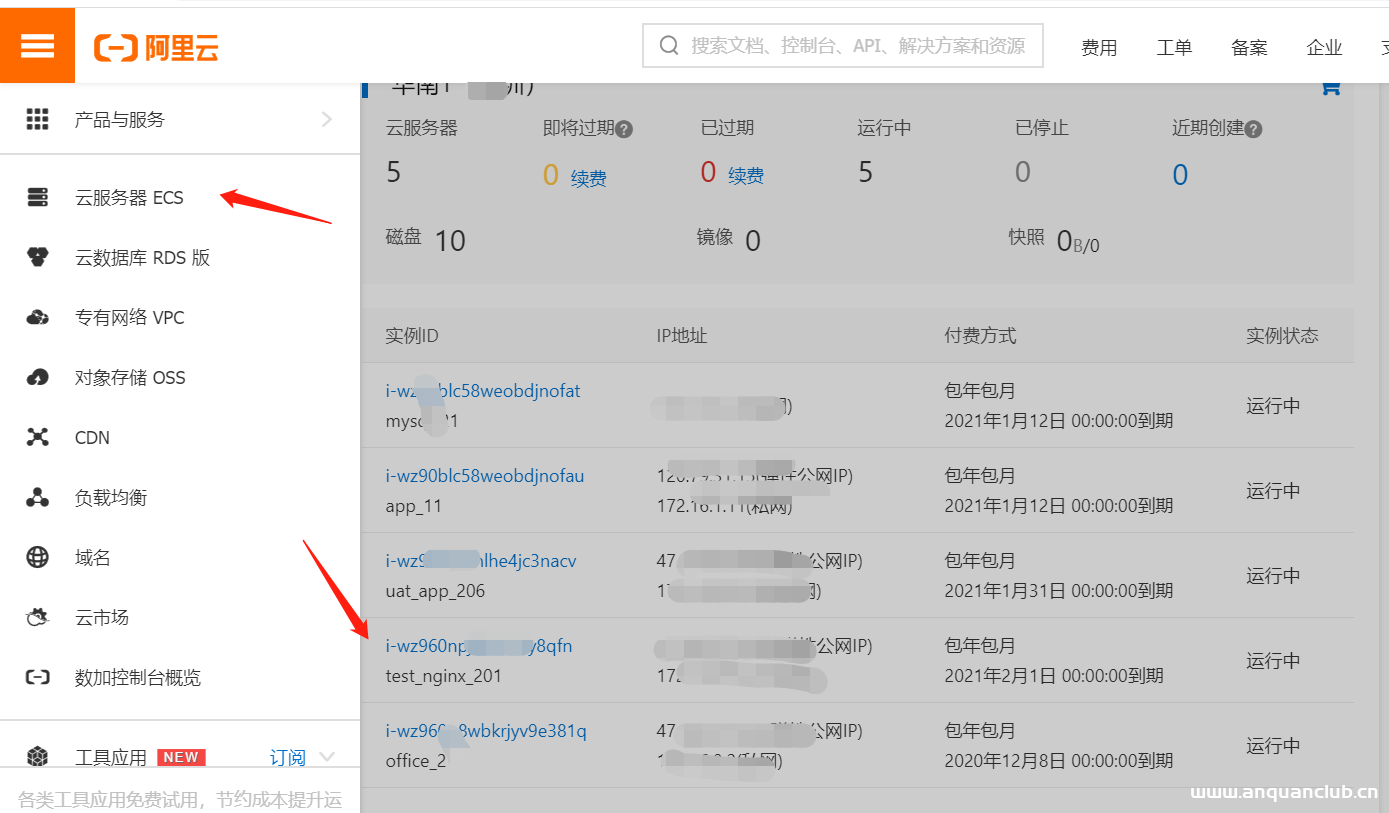
阿里云添加的安全组端口以及添加后无法访问问题排查_Linux
这篇文章主要介绍了阿里云添加的安全组端口以及添加后无法访问问题排查,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2023年9月30日 20:09CVE-2018-5230: Atlassian Jira Confluence – Cross-Site Scripting
漏洞标题 CVE-2018-5230: Atlassian Jira Confluence - Cross-Site Scripting 漏洞描述 Atlassian Jira Confluence before version 7.6.6, from version 7.7.0 before version 7.7.4, from vers...
2018年10月26日 22:03CVE-2021-21985: VMware vSphere Client (HTML5) – Remote Code Execution
漏洞标题 CVE-2021-21985: VMware vSphere Client (HTML5) - Remote Code Execution 漏洞描述 The vSphere Client (HTML5) contains a remote code execution vulnerability due to lack of inp...
2021年4月7日 19:02
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
2026年10月11日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

