
最新发布第186页
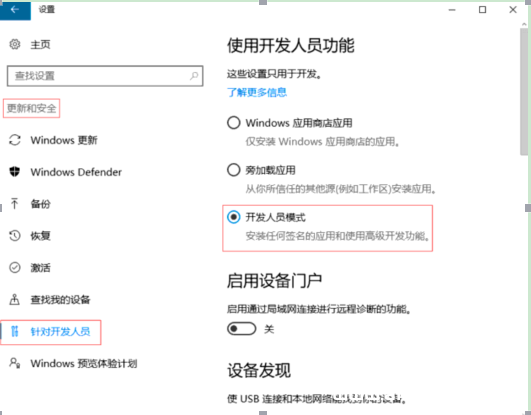
如何使用win10内置的linux系统启动spring-boot项目_Linux
这篇文章主要介绍了如何使用win10内置的linux系统启动spring-boot项目,需要的朋友可以参考下 1.安装win10内置linux子系统 1.1.安装linux子系统 1.1.1.升级或者重装linux系统 1.系统要求 ...
 2023年10月31日 20:19

Linux运维基础进程管理实时监控控制_Linux
这篇文章主要介绍了Linux运维基础中进程的管理及实时监控控制,有需要的朋友可以借鉴参考下,希望可以有所帮助,共同学习共同进步 目录1.后台运行作业2.使用信号控制进程基本进程管理信号3.监控...
2022年6月15日 09:01
Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063)
漏洞标题 Cellinx NVT 摄像机 GetFileContent.cgi 任意文件读取漏洞 (CVE-2023-23063) 漏洞描述 Cellinx NVT IP PTZ是韩国Cellinx公司的一个摄像机设备。Cellinx NVTv1.0.6.002b版本存在安全漏...
2023年3月31日 14:26
msf可视化远控平台——Kage
相关阅读 简介 Kage是Metasploit RPC 服务器的GUI 工具,它可以帮助初学者更好的理解和学习Metasploit。该工具还处于开发中,支持的功能有限,要使用它需要安装Metasploit和npm。 Kage具有Windo...

 2022年4月1日 18:36
CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation
漏洞标题 CVE-2023-37999: HT Mega – Absolute Addons for Elementor <= 2.2.0 - Missing Authorization to Privilege Escalation 漏洞描述 The HT Mega plugin for WordPress is vulnerabl...
2023年6月9日 02:32CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
2019年5月25日 17:04CVE-2023-43326: MooSocial 3.1.8 – Cross-Site Scripting
漏洞标题 CVE-2023-43326: MooSocial 3.1.8 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exisits in multiple url of mooSocial v3.1.8 which allo...
2023年5月2日 13:15CVE-2021-4449: ZoomSounds Plugin – Unauthenticated Arbitrary File Upload
漏洞标题 CVE-2021-4449: ZoomSounds Plugin - Unauthenticated Arbitrary File Upload 漏洞描述 ZoomSounds plugin for WordPress contains a file upload vulnerability in savepng.php PoC代...
2021年12月13日 02:50CVE-2024-57049: TP-Link Archer C20 – Authentication Bypass
漏洞标题 CVE-2024-57049: TP-Link Archer C20 - Authentication Bypass 漏洞描述 A vulnerability in the TP-Link Archer C20 router with firmware version V6.6_230412 and earlier permits ...
2024年6月29日 15:11
320个蜜罐其中80%在一天内沦陷
11月22日,网络安全公司Palo Alto Networks旗下威胁情报团队Unit 42公布了一份研究报告,报告中指出,该团队研究人员设置的320个蜜罐,其中的80%在24小时内被攻陷,而所有蜜罐都在一周内被攻陷...
2022年3月10日 23:38CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection
漏洞标题 CVE-2021-24931: WordPress Secure Copy Content Protection and Content Locking <2.8.2 - SQL Injection 漏洞描述 WordPress Secure Copy Content Protection and Content Lockin...
2021年3月13日 16:45CVE-2023-6360: WordPress My Calendar <3.4.22 - SQL Injection
漏洞标题 CVE-2023-6360: WordPress My Calendar <3.4.22 - SQL Injection 漏洞描述 WordPress My Calendar plugin versions before 3.4.22 are vulnerable to an unauthenticated SQL injec...
2023年4月10日 17:13CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...
2023年3月16日 15:18CVE-2022-34534: Digital Watchdog DW Spectrum Server 4.2.0.32842 – Information Disclosure
漏洞标题 CVE-2022-34534: Digital Watchdog DW Spectrum Server 4.2.0.32842 - Information Disclosure 漏洞描述 Digital Watchdog DW Spectrum Server 4.2.0.32842 allows attackers to acces...
2022年8月5日 14:24CVE-2025-6403: Code-Projects School Fees Payment System 1.0 – SQL Injection
漏洞标题 CVE-2025-6403: Code-Projects School Fees Payment System 1.0 - SQL Injection 漏洞描述 A vulnerability was found in code-projects School Fees Payment System 1.0. It has been...
2025年8月9日 10:19浅析Linux resolv.conf_Linux
这篇文章主要介绍了Linux resolv.conf的相关资料,帮助大家更好的理解和学习Linux,感兴趣的朋友可以了解下 1.简介 resolv.conf是各种操作系统域名系统解析器(DNS Resolver)的配置文件。每当...
2023年6月15日 20:47
2026年10月20日 11:45
2026年10月19日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

