
最新发布第187页

CVE-2025-47423: Personal Weather Station Dashboard 12 – Directory Traversal
漏洞标题 CVE-2025-47423: Personal Weather Station Dashboard 12 - Directory Traversal 漏洞描述 Personal Weather Station Dashboard 12_lts allows unauthenticated remote attackers to r...
 2025年5月2日 00:31
CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting
漏洞标题 CVE-2021-24891: WordPress Elementor Website Builder <3.1.4 - Cross-Site Scripting 漏洞描述 WordPress Elementor Website Builder plugin before 3.1.4 contains a DOM cross-...
2021年8月26日 21:58CVE-2020-15415: DrayTek Vigor – Command Injection
漏洞标题 CVE-2020-15415: DrayTek Vigor - Command Injection 漏洞描述 DrayTek Vigor devices contain a command injection vulnerability in the cvmcfgupload functionality. The vulnerabi...
2020年12月24日 16:16CVE-2023-39600: IceWarp 11.4.6.0 – Cross-Site Scripting
漏洞标题 CVE-2023-39600: IceWarp 11.4.6.0 - Cross-Site Scripting 漏洞描述 IceWarp 11.4.6.0 was discovered to contain a cross-site scripting (XSS) vulnerability via the color parame...
2023年1月11日 07:03CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
2023年6月4日 18:24CVE-2017-16894: Laravel .env 配置文件泄露
漏洞标题 CVE-2017-16894: Laravel .env 配置文件泄露 漏洞描述 Laravel Framework是Taylor Otwell软件开发者开发的一款基于PHP的Web应用程序开发框架。 Laravel framework 5.5.21及之前的版本...
2017年4月19日 20:51CVE-2021-26710: Redwood Report2Web 4.3.4.5 & 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2021-26710: Redwood Report2Web 4.3.4.5 & 4.5.3 - Cross-Site Scripting 漏洞描述 Redwood Report2Web 4.3.4.5 and 4.5.3 contains a cross-site scripting vulnerability i...
2021年8月28日 07:53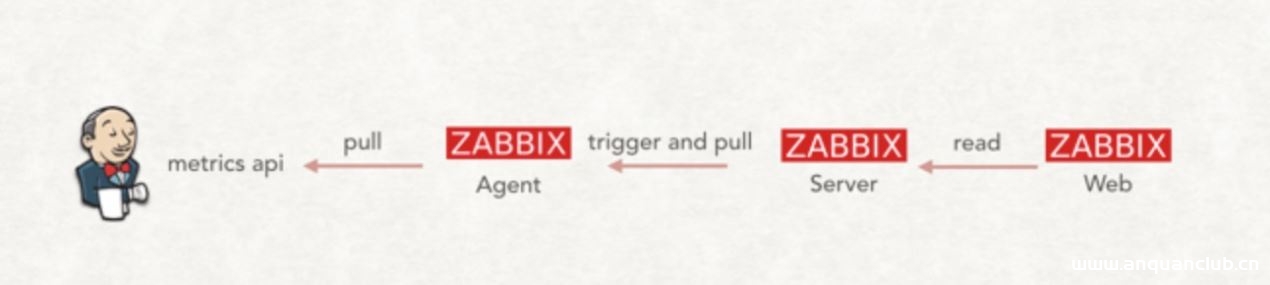
基于zabbix实现监控Jenkins过程详解_zabbix
这篇文章主要介绍了基于zabbix实现监控Jenkins过程详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 一、监控架构图 二、实现思路 在 J...
2023年1月2日 20:19CVE-2021-44515: Zoho ManageEngine Desktop Central – Remote Code Execution
漏洞标题 CVE-2021-44515: Zoho ManageEngine Desktop Central - Remote Code Execution 漏洞描述 Zoho ManageEngine Desktop Central contains an authentication bypass vulnerability that c...
2021年10月25日 18:31CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年7月22日 20:59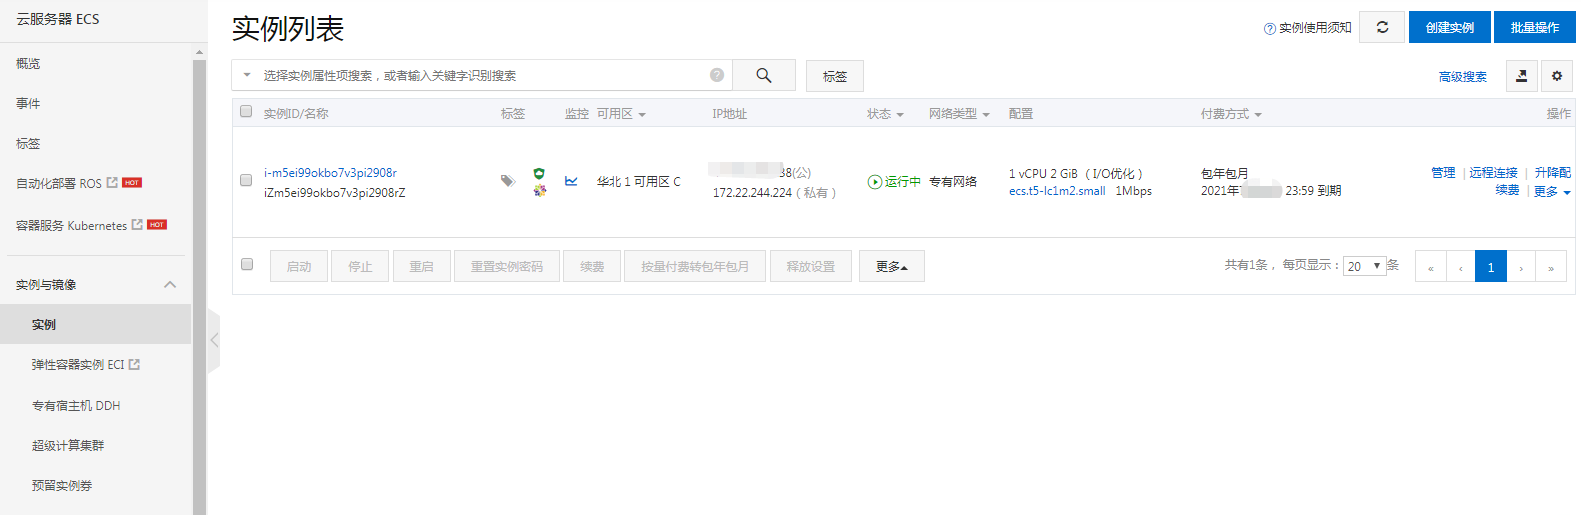
在阿里云购买云服务器并安装宝塔面板的步骤_Linux
这篇文章主要介绍了在阿里云购买云服务器并安装宝塔面板的步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 阿...
2023年8月20日 20:56CVE-2017-18542: Zendesk Help Center by BestWebSoft < 1.0.5 - Cross-Site Scripting
漏洞标题 CVE-2017-18542: Zendesk Help Center by BestWebSoft < 1.0.5 - Cross-Site Scripting 漏洞描述 The zendesk-help-center plugin before 1.0.5 for WordPress has multiple XSS is...
2017年4月29日 05:39CVE-2011-5179: Skysa App Bar 1.04 – Cross-Site Scripting
漏洞标题 CVE-2011-5179: Skysa App Bar 1.04 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in skysa-official/skysa.php in Skysa App Bar Integration plugin, pos...
2011年4月26日 14:43CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection
漏洞标题 CVE-2022-4447: WordPress Fontsy <=1.8.6 - SQL Injection 漏洞描述 WordPress Fontsy plugin through 1.8.6 is susceptible to SQL injection. The plugin does not properly san...
2022年8月7日 22:11CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
2005年12月1日 22:20
-Thinkphp 3.0 log rce
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Thinkphp 3.0 log rce ThinkPHP是一套开源的、基于PHP的轻量级Web应用开发框架。该漏洞是在受影响的版本中,业务代码中如...

 2023年2月2日 14:59

2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

