
最新发布第189页

CVE-2022-38467: CRM Perks Forms < 1.1.1 - Cross Site Scripting
漏洞标题 CVE-2022-38467: CRM Perks Forms < 1.1.1 - Cross Site Scripting 漏洞描述 The plugin does not sanitise and escape some parameters from a sample file before outputting the...
 2022年11月11日 08:03
CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload
漏洞标题 CVE-2023-47873: WordPress WP Child Theme Generator < 1.1.3 - Arbitrary File Upload 漏洞描述 Unrestricted Upload of File with Dangerous Type vulnerability in WEN Solutio...
2023年8月25日 10:11
家贼难防,Ubiquiti前雇员窃取公司数据并实施勒索
12月1日,美国司法部公布了一份起诉书,指控Nickolas Sharp窃取了其所在公司数千兆字节机密文件,并以匿名攻击者身份勒索其公司近200万美元,在公司拒绝支付赎金后,还匿名举报公司导致公司股价...
2022年3月10日 23:38CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request
漏洞标题 CVE-2022-2544: WordPress Ninja Job Board < 1.3.3 - Direct Request 漏洞描述 WordPress Ninja Job Board plugin prior to 1.3.3 is susceptible to a direct request vulnerabil...
2022年1月15日 00:45CVE-2022-3484: WordPress WPB Show Core – Cross-Site Scripting
漏洞标题 CVE-2022-3484: WordPress WPB Show Core - Cross-Site Scripting 漏洞描述 WordPress wpb-show-core plugin through TODO contains a cross-site scripting vulnerability. The plugi...
2022年10月6日 23:09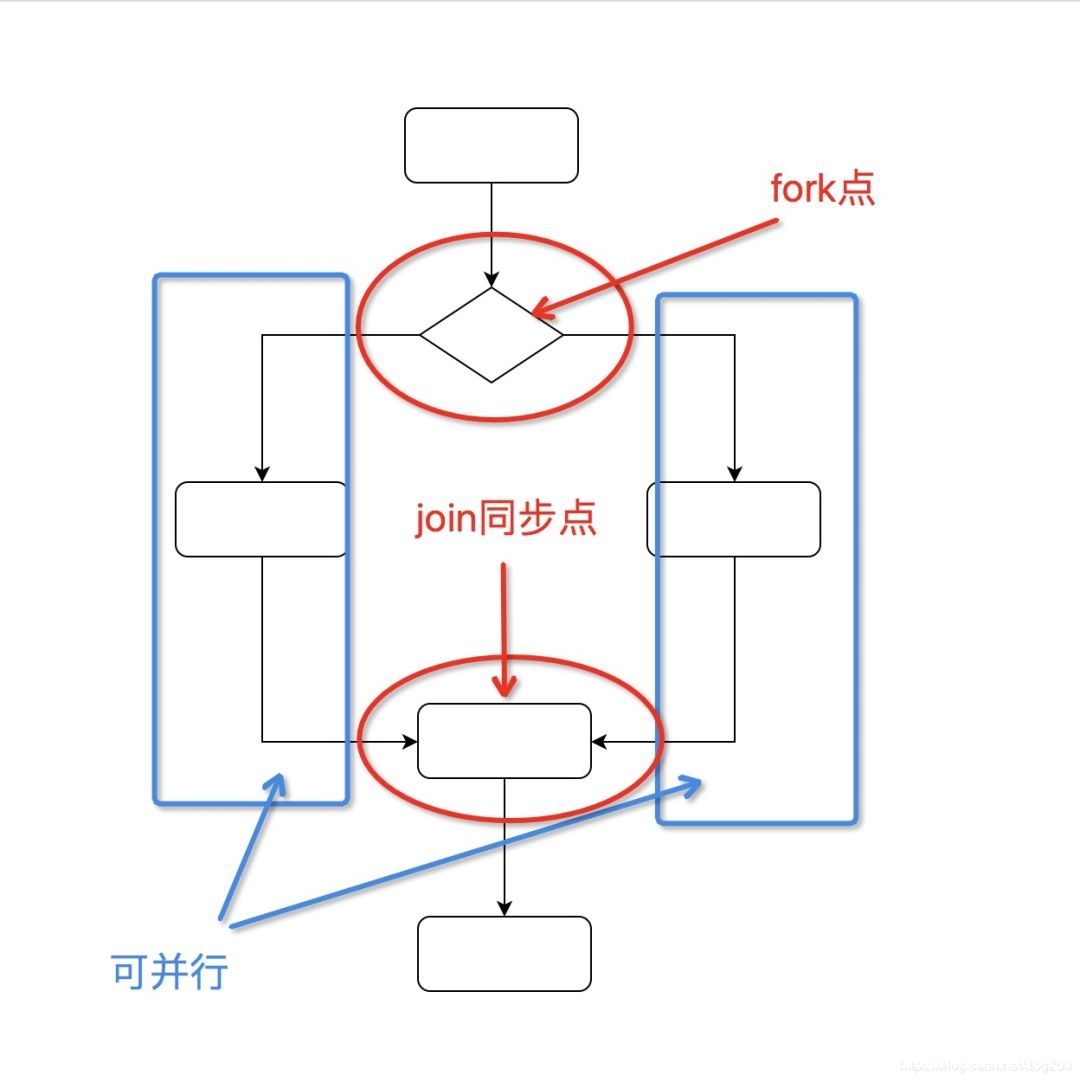
Unix/Linux fork隐藏的开销_Linux
本文通过介绍Unix、fork的由来及早期状态,展开其隐藏的开销,对此感兴趣的小伙伴不要错过奥 目录一、fork的由来二、早期UNIX的覆盖(overlaying)技术三、fork引入UNIX前的表象1、UNIX fork的诞...
2022年6月17日 09:59CVE-2021-24175: The Plus Addons for Elementor Page Builder < 4.1.7 - Authentication Bypass
漏洞标题 CVE-2021-24175: The Plus Addons for Elementor Page Builder < 4.1.7 - Authentication Bypass 漏洞描述 The Plus Addons for Elementor plugin (before version 4.1.7) allowed ...
2021年3月11日 15:19CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
2023年12月30日 23:49CVE-2021-39152: XStream <1.4.18 - Server-Side Request Forgery
漏洞标题 CVE-2021-39152: XStream <1.4.18 - Server-Side Request Forgery 漏洞描述 XStream before 1.4.18 is susceptible to server-side request forgery. An attacker can request data...
2021年2月9日 14:04CVE-2021-45046-DAST: Apache Log4j2 – Remote Code Injection
漏洞标题 CVE-2021-45046-DAST: Apache Log4j2 - Remote Code Injection 漏洞描述 Apache Log4j2 Thread Context Lookup Pattern is vulnerable to remote code execution in certain non-defau...
2021年8月14日 09:15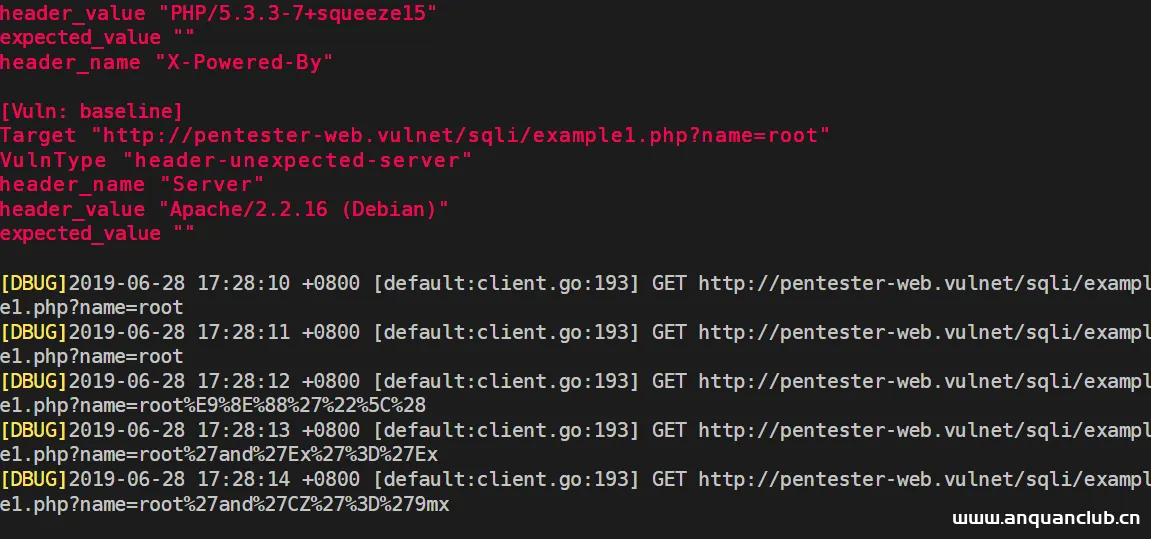
Xray简单使用
概述 Xray是一款功能强大的安全评估工具,支持主动、被动多中扫描方式,支持常见web漏洞的自动化测试,可以灵活定义POC,功能丰富,调用简单,支持多种操作系统 官网:http://docs.xray.cool xr...

 2023年1月13日 19:42
CVE-2023-39677: PrestaShop MyPrestaModules – PhpInfo Disclosure
漏洞标题 CVE-2023-39677: PrestaShop MyPrestaModules - PhpInfo Disclosure 漏洞描述 PrestaShop modules by MyPrestaModules expose PHPInfo PoC代码
2023年9月17日 21:30CVE-2023-6380: OpenCms 14 & 15 – Open Redirect
漏洞标题 CVE-2023-6380: OpenCms 14 & 15 - Open Redirect 漏洞描述 Open redirect vulnerability has been found in the Open CMS product affecting versions 14 and 15 of the 'Me...
2023年1月1日 03:25CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
2023年11月15日 08:46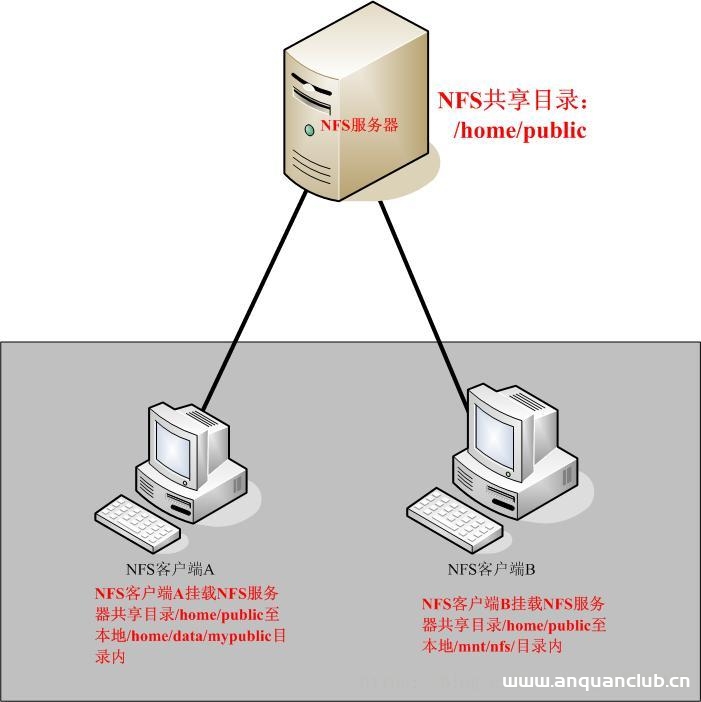
浅析NFS服务器原理以及搭建配置部署步骤_服务器其它
本文对NFS服务器原理作了简要的分析,对NFS服务器的搭建配置步骤作了详细的图文描述,有需要的朋友可以借鉴参考下,希望可以对你有所帮助 目录NFS服务简介什么是NFS?NFS挂载原理NFS服务器到底...
2022年6月15日 11:22CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 – Cross-Site Scripting
漏洞标题 CVE-2022-33119: NUUO NVRsolo Video Recorder 03.06.02 - Cross-Site Scripting 漏洞描述 NUUO NVRsolo Video Recorder 03.06.02 contains a reflected cross-site scripting vulnera...
2022年11月15日 04:11
2026年9月19日 11:45
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

