
最新发布第190页

CVE-2021-28150: Hongdian H8922 3.0.5 – Information Disclosure
漏洞标题 CVE-2021-28150: Hongdian H8922 3.0.5 - Information Disclosure 漏洞描述 Hongdian H8922 3.0.5 is susceptible to information disclosure. An attacker can access cli.conf (with...
 2021年10月23日 13:33
挖洞小技巧–JS简单逆向
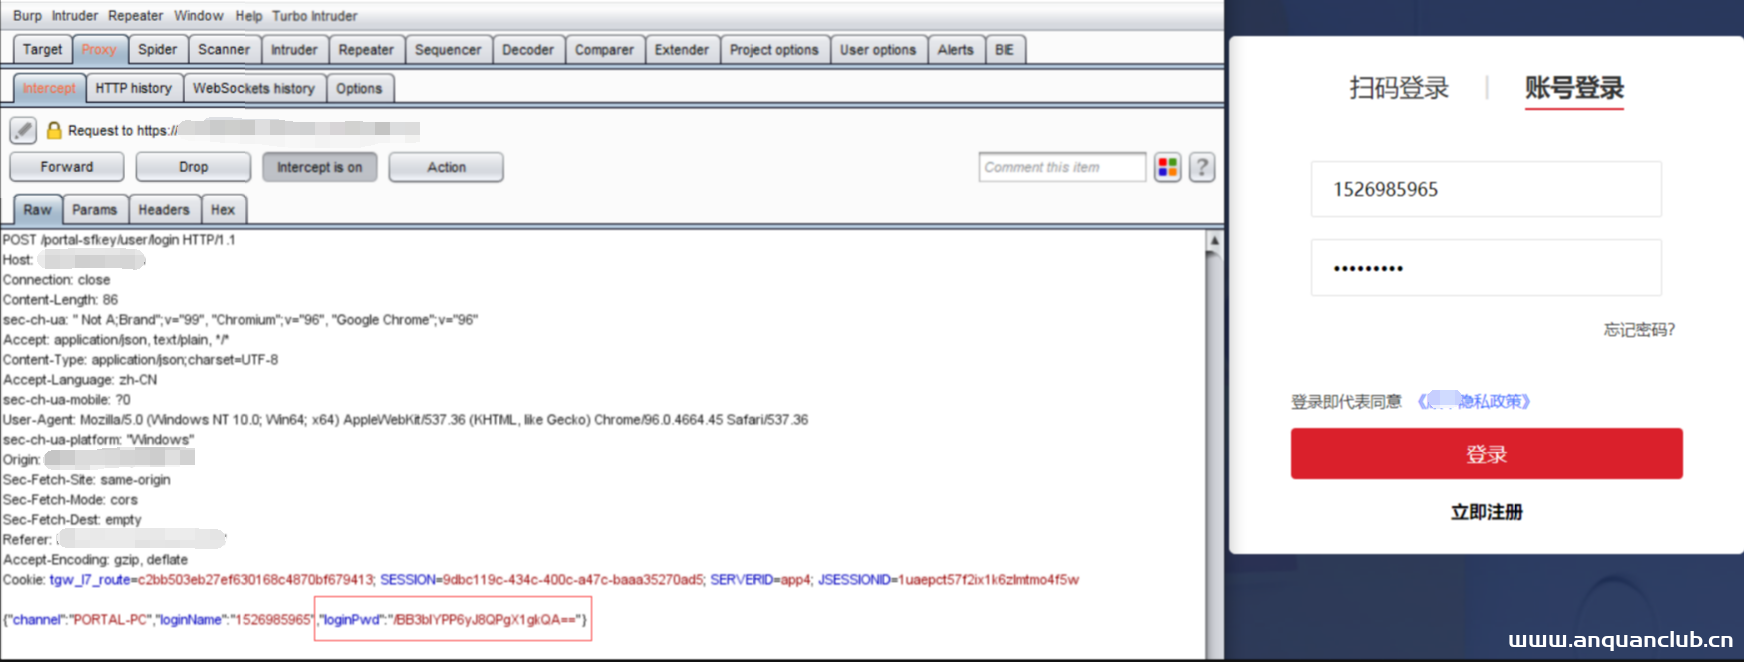
1、以下面网站为例,密码为:qazwsx123,首先抓包,发现加密后的密码为:/BB3blYPP6yJ8QPgX1gkQA==,对应字段loginPwd 2、密码无法进行常规解码方式解开时,但是我们想对此处进行相关测试,比如...
2022年3月10日 23:36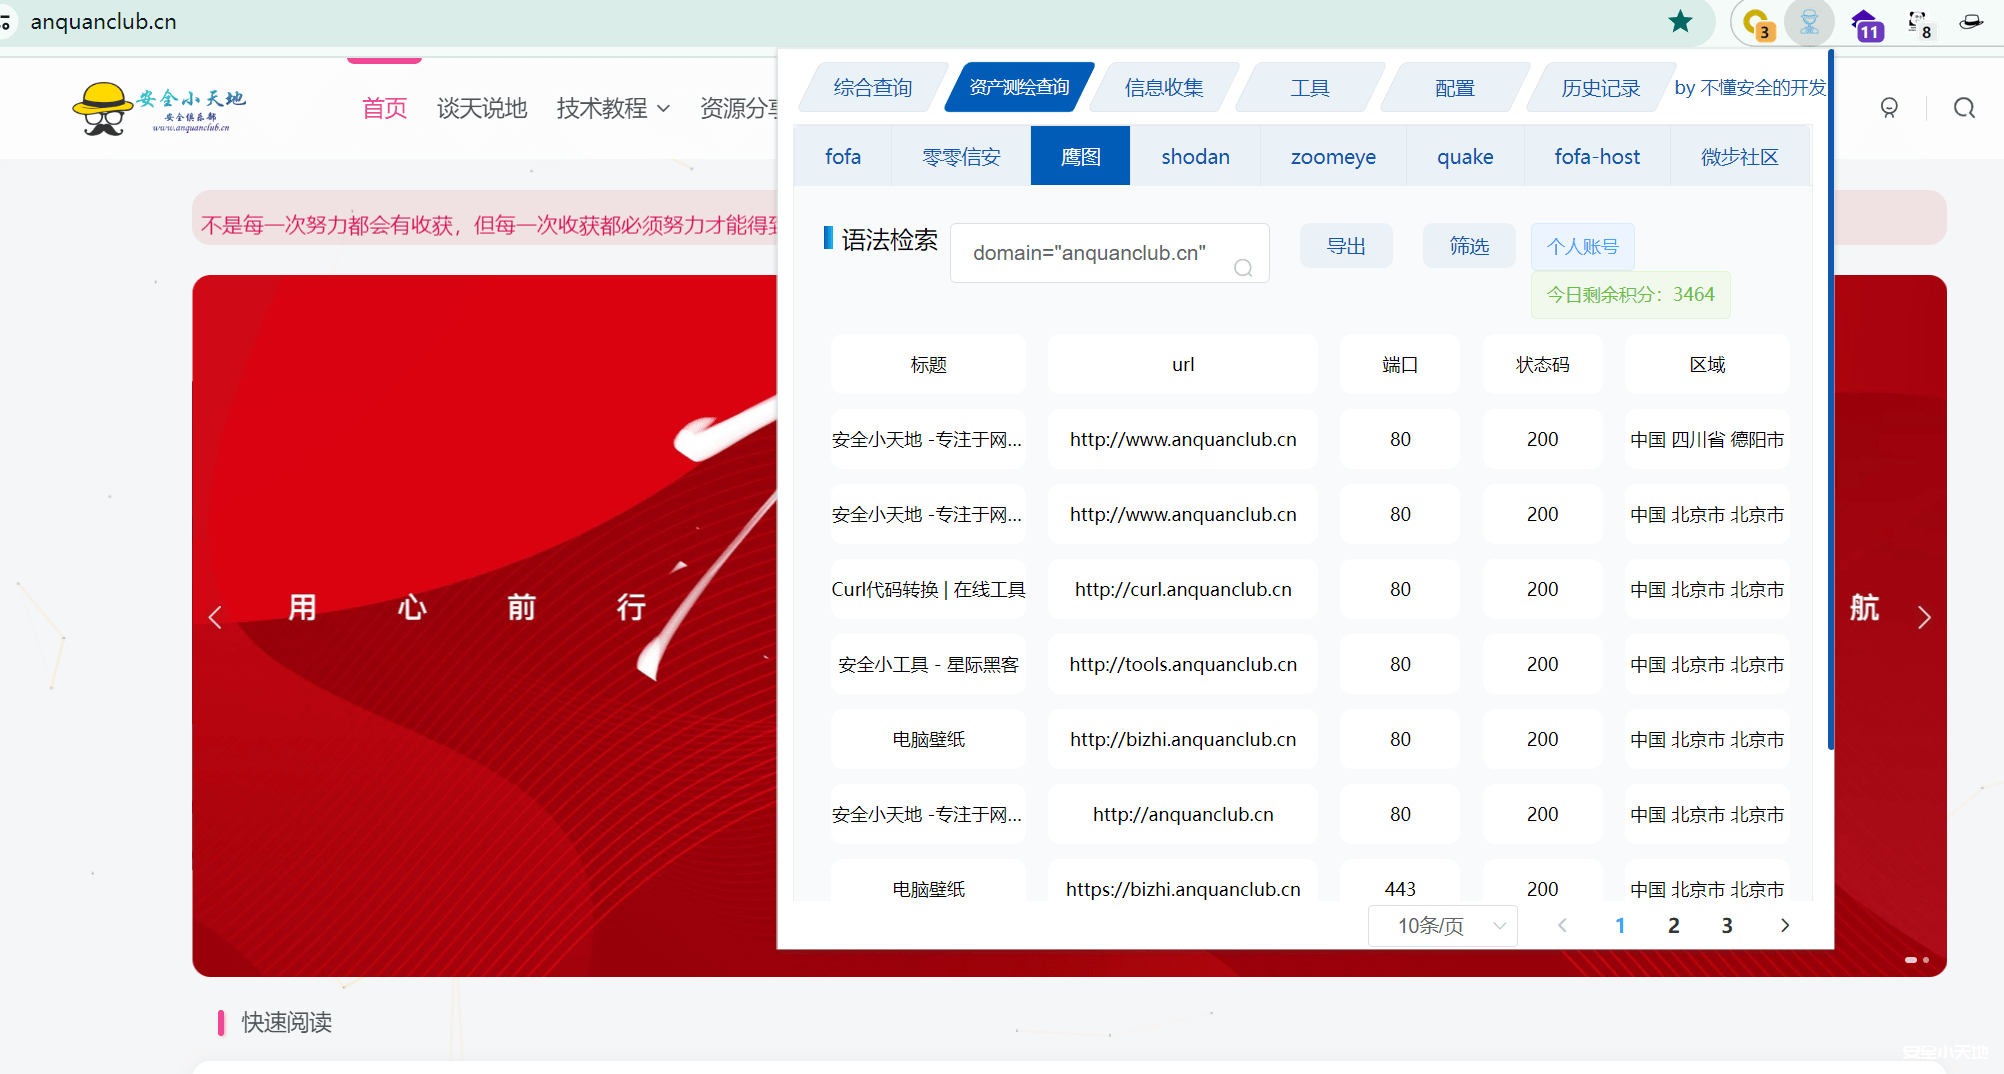
武装Google浏览器–在SRC挖掘常用的插件分享
前言 俗话说的好,工欲善其事,必先利其器。为了方便我们舒舒服服的挖掘SRC,已经有了很多工具方便我们使用,但是在一遍遍的挖掘中,总体操作都是一样的,有没有什么工具或者插件可以避免这些重...

 2024年2月2日 20:45
CVE-2024-8856: WP Time Capsule Plugin – Remote Code Execution
漏洞标题 CVE-2024-8856: WP Time Capsule Plugin - Remote Code Execution 漏洞描述 The Backup and Staging by WP Time Capsule plugin for WordPress is vulnerable to arbitrary file uploa...
2024年5月29日 03:03
linux系统命令笔记整理_Linux
这篇文章主要介绍了linux系统命令,整理总结了linux系统常用的安装、卸载、编辑器使用等相关操作命令与使用注意事项,需要的朋友可以参考下 本文讲述了linux系统命令。分享给大家供大家参考,具体...
2024年3月16日 21:34CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting
漏洞标题 CVE-2022-3908: WordPress Helloprint <1.4.7 - Cross-Site Scripting 漏洞描述 WordPress Helloprint plugin before 1.4.7 contains a cross-site scripting vulnerability. The p...
2022年5月10日 12:16Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298)
漏洞标题 Adobe ColdFusion //CFIDE/wizards/common/utils.cfc 权限绕过漏洞 (CVE-2023-29298) 漏洞描述 Adobe ColdFusion 是一种广泛用于企业级 Web 应用开发的工具,支持专有标记语言以构建...
2023年12月19日 19:01CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass
漏洞标题 CVE-2024-50477: WordPress Stacks Mobile App Builder <=5.2.3 - Authentication Bypass 漏洞描述 Stacks Mobile App Builder WordPress plugin ≤ 5.2.3 suffers from an authent...
2024年5月11日 10:55CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 – Local File Inclusion
漏洞标题 CVE-2010-1723: Joomla! Component iNetLanka Contact Us Draw Root Map 1.1 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the iNetLanka Contact Us Dra...
2010年4月9日 05:22![BUUCTF第一章 web入门]afr_3-渗透云记 - 专注于网络安全与技术分享](https://b.encenc.com/wp-content/uploads/2022/04/image-115.png)
BUUCTF第一章 web入门]afr_3
本题考查对linux系统中/proc/目录下文件作用的了解,同时考查了flask模板注入关于/proc/目录Linux系统上的/proc目录是一种文件系统,即proc文件系统。与其它常见的文件系统不同的是,/proc是一...
2022年4月28日 20:53
docker网络双向连接详解_docker
在本篇文章里小编给大家分享的是一篇关于docker网络双向连接知识点详解内容,有兴趣朋友们可以参考学习下。 查看docker网络 docker network ls [root@master ~]# docker network ls NETWORK ID ...
2024年6月27日 21:28CVE-2025-30220: GeoServer WFS – XXE Processing Vulnerability
漏洞标题 CVE-2025-30220: GeoServer WFS - XXE Processing Vulnerability 漏洞描述 GeoServer Web Feature Service (WFS) is vulnerable to an XML External Entity (XXE) processing attack d...
2025年12月5日 14:58
(6)容器数据持久化
上一篇介绍了一下docker容器管理常用命令,这一篇我们来介绍一下docke如何实现数据持续化,即文件挂载 容器数据持久化 Docker提供两种方式将数据从宿主机挂载到容器中: volumes:Docker管理宿...
2023年1月9日 17:48CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年1月7日 06:29CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
2023年1月11日 13:05CVE-2022-43018: OpenCATS 0.9.6 – Cross-Site Scripting
漏洞标题 CVE-2022-43018: OpenCATS 0.9.6 - Cross-Site Scripting 漏洞描述 OpenCATS 0.9.6 contains a cross-site scripting vulnerability via the email parameter in the Check Email func...
2022年4月28日 04:00
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

