
最新发布第190页

CentOS7.5安装配置Harbor1.7的全过程_Linux
这篇文章主要介绍了CentOS7.5安装配置Harbor1.7的全过程,非常不错,具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载所需的包 wget -P /usr/local http://storage.googleapis.com/harbor-r...
 2026年9月25日 11:45

CVE-2018-12300: Seagate NAS OS 4.3.15.1 – Open Redirect
漏洞标题 CVE-2018-12300: Seagate NAS OS 4.3.15.1 - Open Redirect 漏洞描述 Seagate NAS OS 4.3.15.1 contains an open redirect vulnerability in echo-server.html, which can allow an at...
2018年4月8日 05:33CVE-2025-48703: CWP (Control Web Panel) < 0.9.8.1205 - Remote Code Execution
漏洞标题 CVE-2025-48703: CWP (Control Web Panel) < 0.9.8.1205 - Remote Code Execution 漏洞描述 CWP (Control Web Panel) < 0.9.8.1205 contains a remote code execution caused by...
2025年10月5日 16:46CVE-2024-3273: D-Link Network Attached Storage – Command Injection and Backdoor Account
漏洞标题 CVE-2024-3273: D-Link Network Attached Storage - Command Injection and Backdoor Account 漏洞描述 UNSUPPORTED WHEN ASSIGNED ** A vulnerability, which was classified as crit...
2024年1月12日 06:31CVE-2022-48164: Wavlink WL-WN533A8 M33A8.V5030.190716 – Information Disclosure
漏洞标题 CVE-2022-48164: Wavlink WL-WN533A8 M33A8.V5030.190716 - Information Disclosure 漏洞描述 An access control issue in the component /cgi-bin/ExportLogs.sh of Wavlink WL-WN533...
2022年8月4日 04:53CVE-2024-6420: Hide My WP Ghost < 5.2.02 - Hidden Login Page Disclosure
漏洞标题 CVE-2024-6420: Hide My WP Ghost < 5.2.02 - Hidden Login Page Disclosure 漏洞描述 The Hide My WP Ghost plugin does not prevent redirects to the login page via the auth_r...
2024年11月23日 19:10CVE-2020-8615: WordPress Plugin Tutor LMS 1.5.3 – Cross-Site Request Forgery
漏洞标题 CVE-2020-8615: Wordpress Plugin Tutor LMS 1.5.3 - Cross-Site Request Forgery 漏洞描述 A CSRF vulnerability in the Tutor LMS plugin before 1.5.3 for WordPress can result in...
2020年3月7日 11:51CVE-2020-25223: Sophos UTM Preauth – Remote Code Execution
漏洞标题 CVE-2020-25223: Sophos UTM Preauth - Remote Code Execution 漏洞描述 Sophos SG UTMA WebAdmin is susceptible to a remote code execution vulnerability in versions before v9.7...
2020年2月11日 12:53
Sodinokibi/REvil勒索软件团伙乌克兰成员被引渡美国受审
美国司法部消息,22岁的Yaroslav Vasinskyi被指控为Sodinokibi / REvil勒索软件团伙成员,其实施了多次勒索软件攻击,包括2021年7月对Kaseya的攻击(该攻击使全球数百家公司瘫痪数日)。该男子...

 2022年3月10日 18:18
CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
2015年10月2日 06:15CVE-2017-7921: Hikvision – Authentication Bypass
漏洞标题 CVE-2017-7921: Hikvision - Authentication Bypass 漏洞描述 Hikvision DS-2CD2xx2F-I Series V5.2.0 build 140721 to V5.4.0 build 160530, DS-2CD2xx0F-I Series V5.2.0 build 1407...
2017年12月14日 04:57Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501)
漏洞标题 Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501) 漏洞描述 搜索: ti/Apache OFBiz /solr/demo/debug/dump 文件读取漏洞(CVE-2022-47501) 未找到相关结果。 ©...
2022年7月5日 20:14CVE-2019-19908: phpMyChat-Plus 1.98 – Cross-Site Scripting
漏洞标题 CVE-2019-19908: phpMyChat-Plus 1.98 - Cross-Site Scripting 漏洞描述 phpMyChat-Plus 1.98 contains a cross-site scripting vulnerability via pmc_username parameter of pass_re...
2019年3月21日 19:00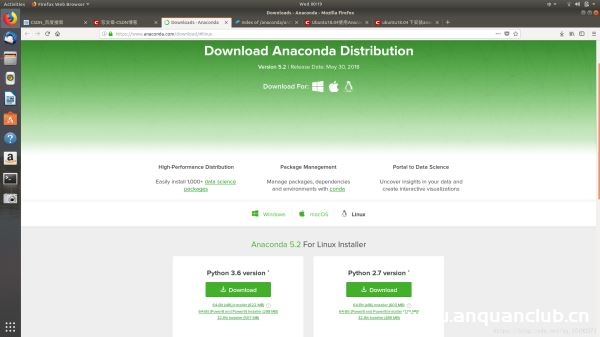
Ubuntu18.04 安装 Anaconda3的教程详解_Linux
这篇文章主要介绍了Ubuntu18.04 安装 Anaconda3的教程,本文通过实例图文相结合给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Anaconda指的是一个开源...
2024年2月24日 20:10CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization
漏洞标题 CVE-2023-2227: Modoboa < 2.1.0 - Improper Authorization 漏洞描述 Improper Authorization in GitHub repository modoboa/modoboa prior to 2.1.0. PoC代码
2023年11月13日 05:23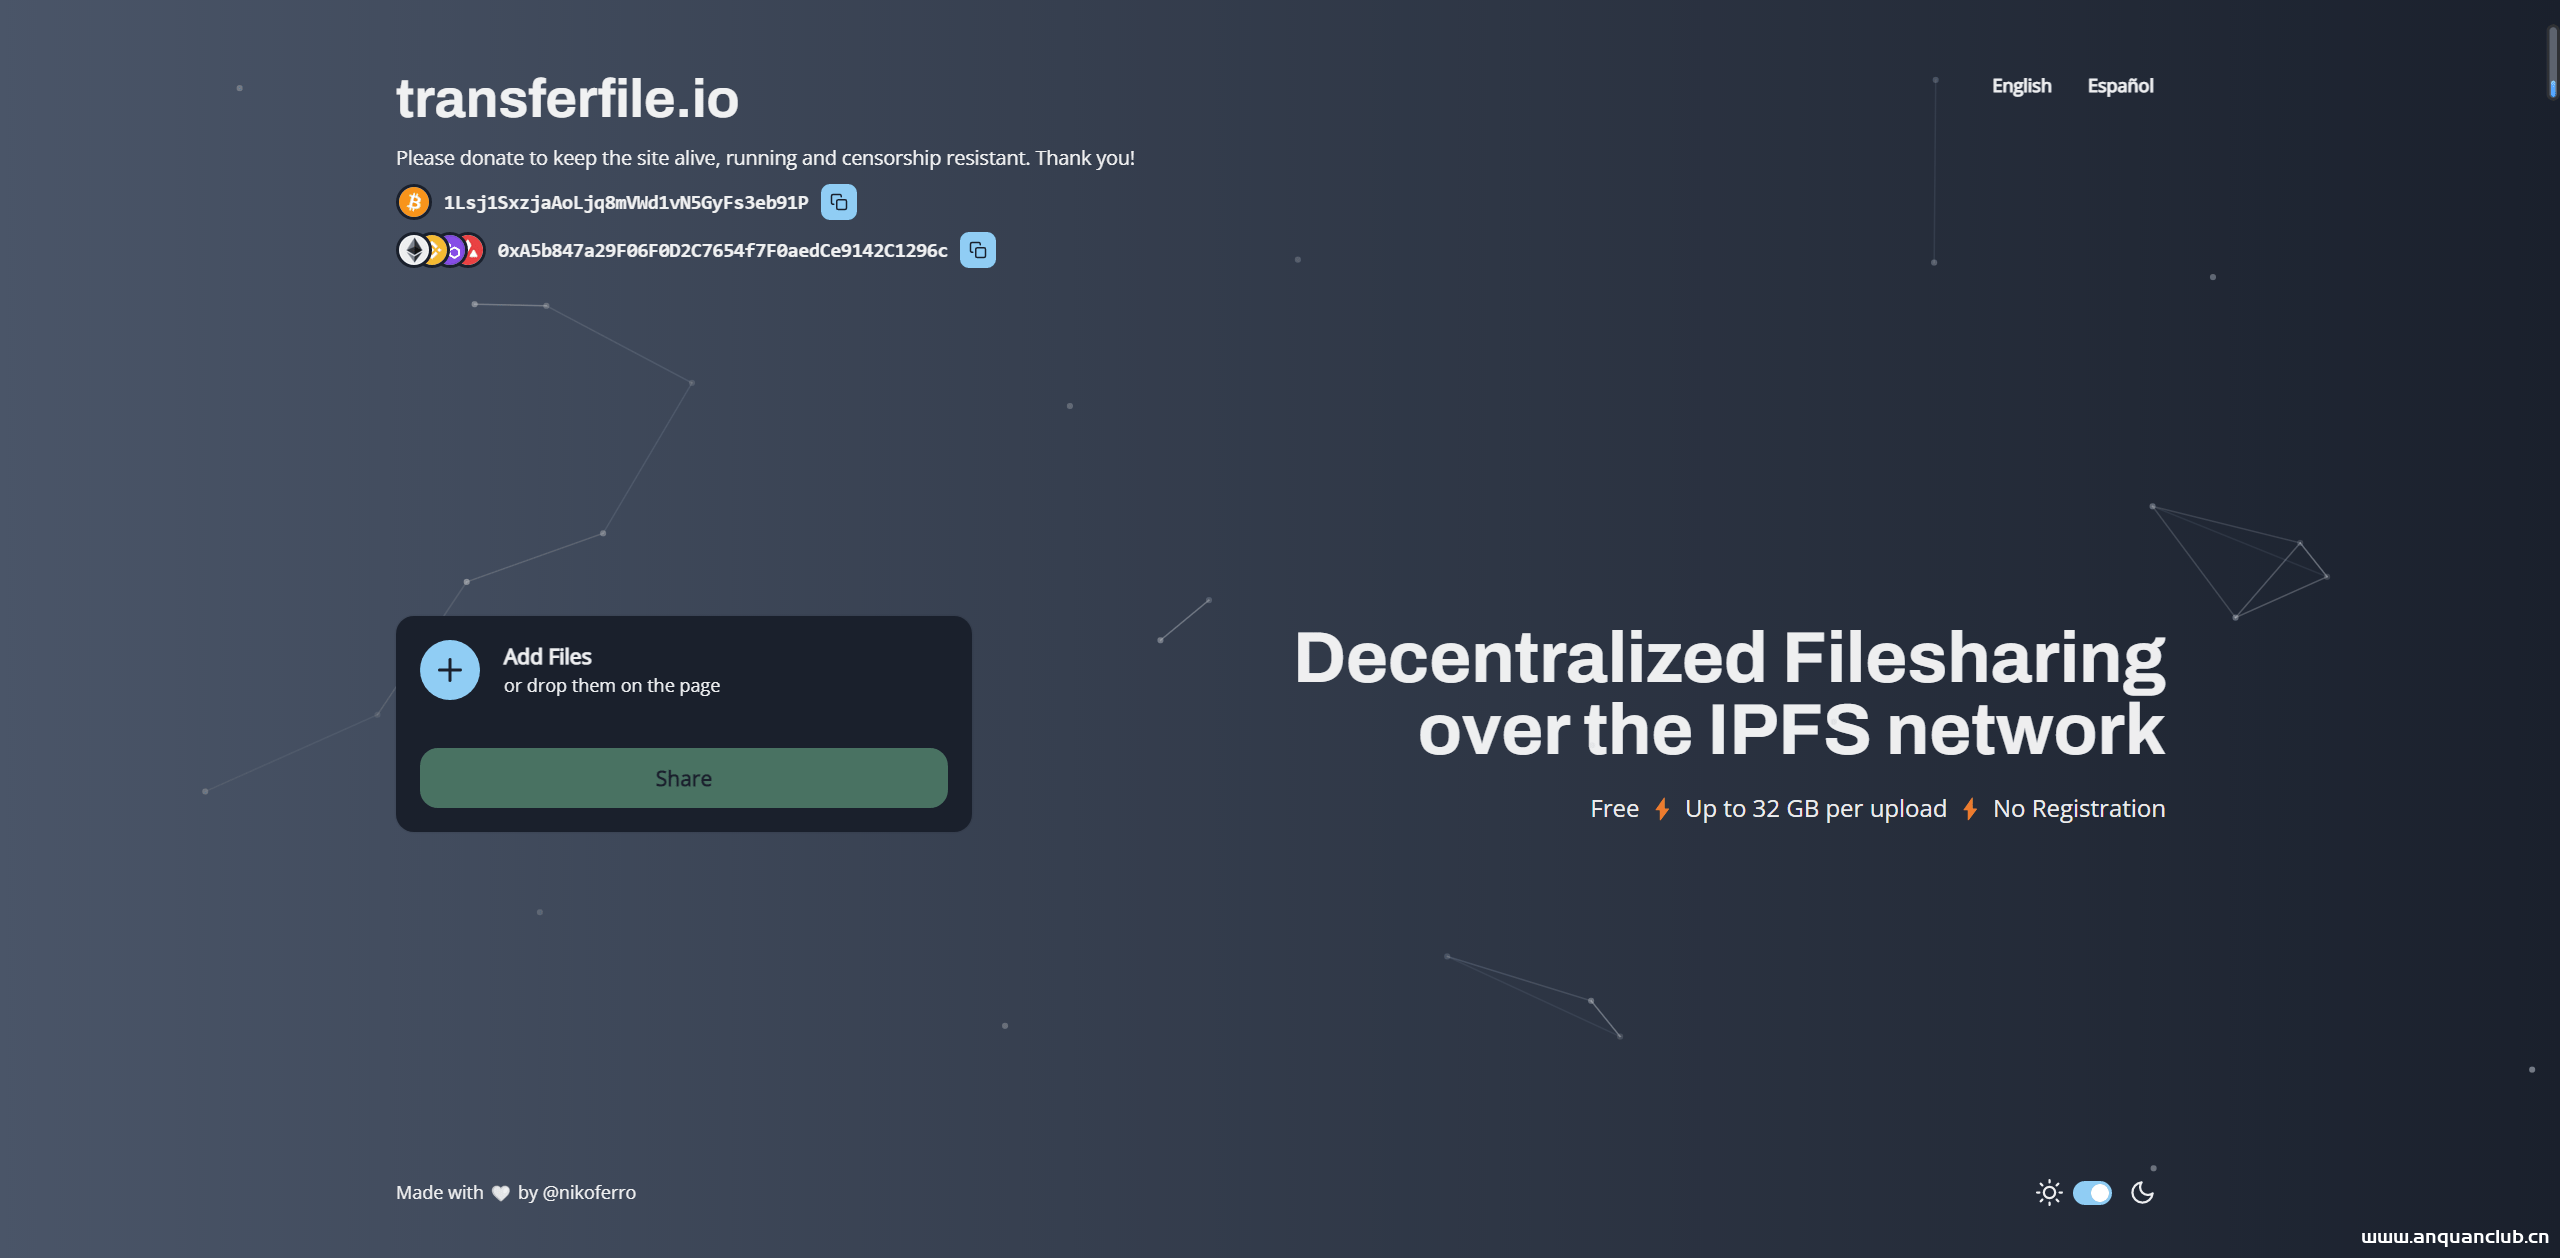
Transferfile – 一个免费的分散式文件共享服务
前言 在线文件共享是一项危险的活动。首先,机密信息很容易落入坏人手中;其次,文件本身存储了大量的识别性数据:数字指纹、地理位置、IP地址等。您可以把自身的在线匿名性提高到200%,但如果...
2023年2月4日 15:03
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

