
最新发布第194页

CVE-2021-45092: Thinfinity Iframe Injection
漏洞标题 CVE-2021-45092: Thinfinity Iframe Injection 漏洞描述 A vulnerability exists in Thinfinity VirtualUI in a function located in /lab.html reachable which by default could all...
 2021年7月29日 00:49
CVE-2018-18777: Microstrategy Web 7 – Local File Inclusion
漏洞标题 CVE-2018-18777: Microstrategy Web 7 - Local File Inclusion 漏洞描述 Microstrategy Web 7 is vulnerable to local file inclusion via "/WebMstr7/servlet/mstrWeb" (in...
2018年4月14日 07:14CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
2018年1月6日 21:14CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
2022年3月11日 17:08CVE-2019-2616: Oracle Business Intelligence/XML Publisher – XML External Entity Injection
漏洞标题 CVE-2019-2616: Oracle Business Intelligence/XML Publisher - XML External Entity Injection 漏洞描述 Oracle Business Intelligence and XML Publisher 11.1.1.9.0 / 12.2.1.3.0 /...
2019年10月9日 09:32CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass
漏洞标题 CVE-2020-8771: WordPress Time Capsule < 1.21.16 - Authentication Bypass 漏洞描述 WordPress Time Capsule plugin before 1.21.16 for WordPress has an authentication bypass...
2020年7月6日 15:12CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting
漏洞标题 CVE-2020-2096: Jenkins Gitlab Hook <=1.4.2 - Cross-Site Scripting 漏洞描述 Jenkins Gitlab Hook 1.4.2 and earlier does not escape project names in the build_now endpoint...
2020年5月24日 23:43CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery
漏洞标题 CVE-2018-14728: Responsive filemanager 9.13.1 Server-Side Request Forgery 漏洞描述 Responsive filemanager 9.13.1 is susceptible to server-side request forgery in upload.ph...
2018年9月19日 09:32
docker运行项目的方法_docker
在本篇文章里小编给大家分享的是关于docker运行项目的方法和实例,需要的朋友们学习参考下。 1、进入存放自己项目war的目录 编辑Dockerfile文件 vim Dockerfile 内容如下: rom registry.docker...
2024年3月2日 20:33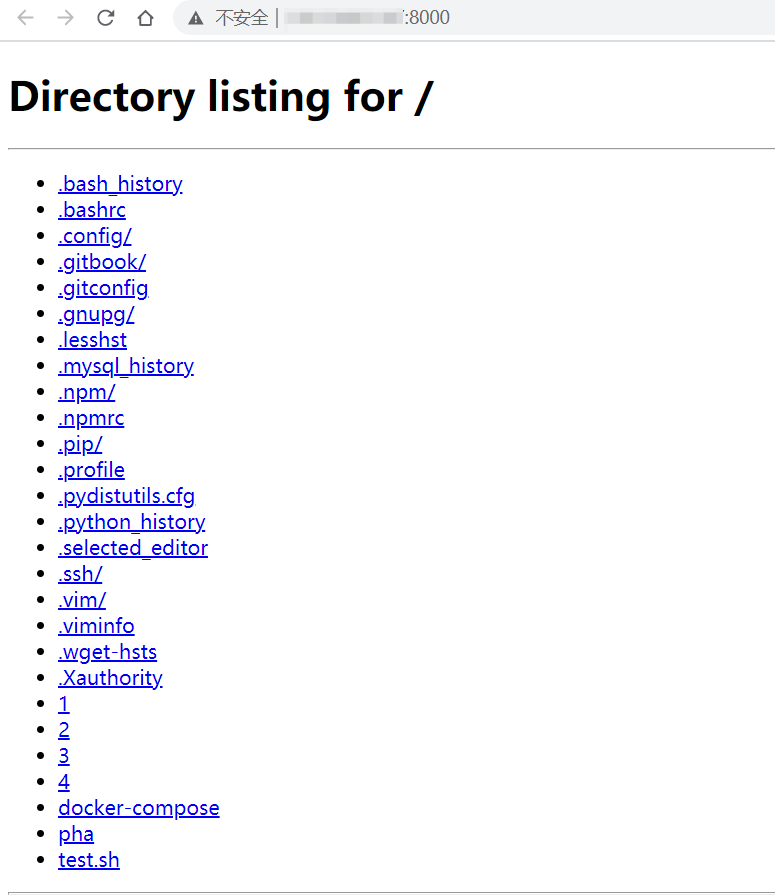
寻找python开启web服务中的宝藏
测试过程中,有时需要临时用python开启web服务,默认是允许目录浏览的,如果不及时关闭进程,可能会被窃取当前目录中的文件。 fofa(也可以尝试添加python2的服务器版本): ((server='SimpleHTTP/...
2022年3月10日 23:34CVE-2020-27735: Wing FTP 6.4.4 – Cross-Site Scripting
漏洞标题 CVE-2020-27735: Wing FTP 6.4.4 - Cross-Site Scripting 漏洞描述 Wing FTP 6.4.4 is vulnerable to cross-site scripting via its web interface because an arbitrary IFRAME eleme...
2020年2月29日 23:08Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216)
漏洞标题 Apache Solr /solr/admin/info/properties:/admin/info/key 权限绕过漏洞(CVE-2024-45216) 漏洞描述 Apache Solr是一个开源搜索服务器,使用Java语言开发,主要基于HTTP和Apache Luc...
2024年3月3日 14:22
[极客大挑战 2019]Knife – buu刷题笔记
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

 2022年4月14日 15:47
Apache ActiveMQ CVE-2023-46604 远程代码执行 – 阶段1:漏洞利用尝试
漏洞标题 Apache ActiveMQ CVE-2023-46604 远程代码执行 - 阶段1:漏洞利用尝试 漏洞描述 Apache ActiveMQ存在远程代码执行漏洞。此漏洞是由于ActiveMQ对用户的输入反序列化后缺乏校验导致的。...
2023年6月3日 09:43CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion
漏洞标题 CVE-2023-26256: STAGIL Navigation for Jira Menu & Themes <2.0.52 - Local File Inclusion 漏洞描述 STAGIL Navigation for Jira Menu & Themes plugin before 2.0.52 i...
2023年9月12日 23:13CVE-2020-10189: ManageEngine Desktop Central Java Deserialization
漏洞标题 CVE-2020-10189: ManageEngine Desktop Central Java Deserialization 漏洞描述 Zoho ManageEngine Desktop Central before 10.0.474 is vulnerable to a deserialization of untruste...
2020年12月7日 23:36
2026年10月16日 11:45
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

