
最新发布第195页

CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting
漏洞标题 CVE-2022-2599: WordPress Anti-Malware Security and Brute-Force Firewall <4.21.83 - Cross-Site Scripting 漏洞描述 WordPress Anti-Malware Security and Brute-Force Firewal...
 2022年9月18日 11:44
CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure
漏洞标题 CVE-2022-24990: TerraMaster TOS < 4.2.30 Server Information Disclosure 漏洞描述 TerraMaster NAS devices running TOS prior to version 4.2.30 are vulnerable to informatio...
2022年9月14日 21:16CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting
漏洞标题 CVE-2018-10141: Palo Alto Networks PAN-OS GlobalProtect <8.1.4 - Cross-Site Scripting 漏洞描述 Palo Alto Networks PAN-OS before 8.1.4 GlobalProtect Portal Login page al...
2018年1月21日 22:16CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
2023年6月13日 14:14CVE-2022-2487: Wavlink WN535K2/WN535K3 – OS Command Injection
漏洞标题 CVE-2022-2487: Wavlink WN535K2/WN535K3 - OS Command Injection 漏洞描述 Wavlink WN535K2 and WN535K3 routers are susceptible to OS command injection which affects unknown co...
2022年10月21日 00:04CVE-2024-23692: HTTP File Server Template_injection
漏洞标题 CVE-2024-23692: HTTP File Server Template_injection 漏洞描述 Rejetto HTTP文件服务器,直到并包括2.3m版本,都存在模板注入漏洞。此漏洞允许远程、未经认证的攻击者通过发送特制的...
2024年5月20日 05:17(CVE-2024-1071) WordPress 插件 代码注入漏洞
漏洞标题 (CVE-2024-1071) WordPress 插件 代码注入漏洞 漏洞描述 (CVE-2024-1071) WordPress 插件 代码注入漏洞 PoC代码 暂无
2024年11月19日 07:02
记一次某事业单位的二杀
记一次某事业单位的二杀作者:用户iT40DJEXyzhttps://xz.aliyun.com/news/91912文章转载自 先知社区 思路总结:找到同一个子域名的其他网站 把存在弱口令登录成功的响应包复制 然后替换给目标网...

 2026年4月24日 17:11
CVE-2025-32430: XWiki Platform – Cross-Site Scripting
漏洞标题 CVE-2025-32430: XWiki Platform - Cross-Site Scripting 漏洞描述 XWiki Platform versions >= 4.2-milestone-3 and < 16.4.8, >= 16.5.0-rc-1 and < 16.10.6, and >=...
2025年7月27日 16:06
绿豆APP一键打包脚本开心版
前言 简介 后端是二开的苹果CMS系统,后台带采集插件,网页版手机电脑自适应,APP是安卓原生JAVA源码。 APP端带多个广告位,可以接入信天翁广告联盟,源码带有文本教程,根据教程修改可以成功搭...
2026年3月15日 12:27CVE-2020-10987: Tenda AC15 AC1900 version 15.03.05.19 – Command Injection
漏洞标题 CVE-2020-10987: Tenda AC15 AC1900 version 15.03.05.19 - Command Injection 漏洞描述 The goform/setUsbUnload endpoint of Tenda AC15 AC1900 version 15.03.05.19 allows remote ...
2020年10月28日 15:49
安全小天地祝大家新春快乐
前言 新岁开启新梦想,新岁承载新希望。安全小天地已经正式建站一年啦,再次承蒙各位的抬爱,安全小天地在此祝所有在内的用户新春快乐!!! 红包 俗气的祝福语说的再多,也不及丁点红包暖的人...
2023年1月24日 18:30CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
2018年6月4日 19:03CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands
漏洞标题 CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands 漏洞描述 FileZilla Server versions prior to 0.9.22 are vulnerable to remote denial of service (cras...
2006年10月31日 17:37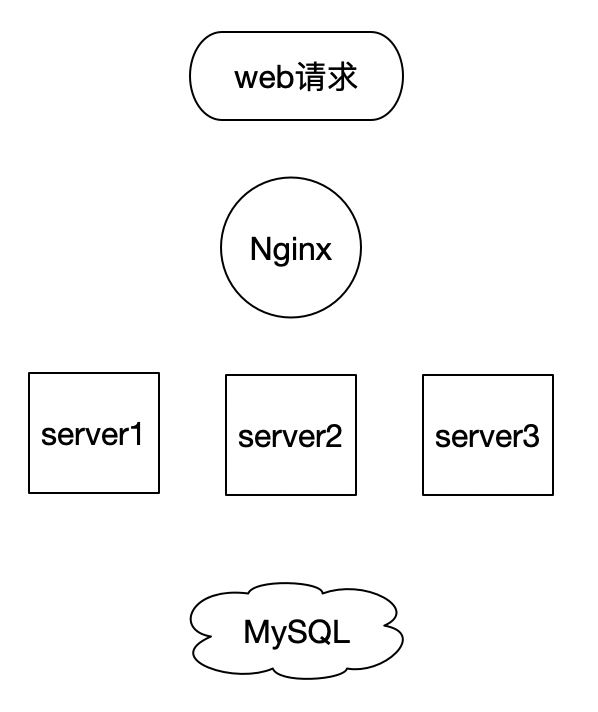
基于Docker的MySQL主从复制环境搭建的实现步骤_docker
这篇文章主要介绍了基于Docker的MySQL主从复制环境搭建的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
2024年6月5日 21:37CVE-2025-41393: Ricoh Web Image Monitor – Reflected XSS
漏洞标题 CVE-2025-41393: Ricoh Web Image Monitor - Reflected XSS 漏洞描述 A reflected cross-site scripting vulnerability exists in the laser printers and MFPs (multifunction printe...
2025年3月5日 19:33
2026年9月18日 11:46
2026年9月17日 18:46
2026年9月17日 11:45
2026年9月16日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月17日 18:19
2026年8月16日 20:18
2026年8月11日 13:39
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

