
最新发布第197页

CVE-2020-19295: Jeesns 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2020-19295: Jeesns 1.4.2 - Cross-Site Scripting 漏洞描述 Jeesns 1.4.2 is vulnerable to reflected cross-site scripting in the /weibo/topic component and allows attacker...
 2020年12月12日 16:04
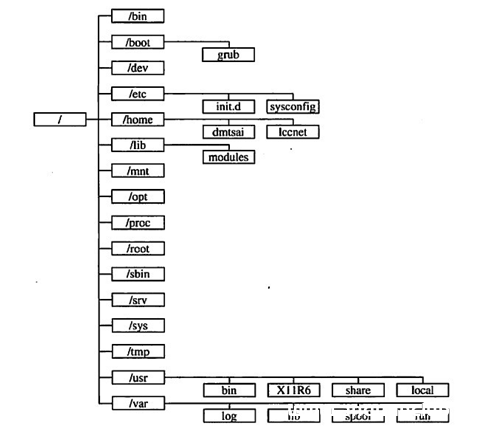
Linux 目录结构详细介绍_Linux
这篇文章主要介绍了Linux 目录结构详细介绍,文章内容介绍的很详细,有对于linux目录结构不是太了解的同学可以参考下 初学Linux,首先需要弄清Linux 标准目录结构 / root --- 启动Linux时使用的...
2022年9月29日 20:02CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion
漏洞标题 CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion 漏洞描述 An issue was discovered in phpMyAdmin 4.8.x before 4.8.2, in which an attacker can include (view and potent...
2018年9月12日 11:54Atlassian Jira 用户枚举(CVE-2019-3403)
漏洞标题 Atlassian Jira 用户枚举(CVE-2019-3403) 漏洞描述 8.1.1之前的Jira通过searchOwnerUserName参数中的ConfigurePortalPages.jspa资源包含跨站点脚本漏洞。 PoC代码 暂无
2019年4月7日 22:11CVE-2022-21661: WordPress Core 5.8.2 – ‘WP_Query’ SQL注入信息泄露漏洞
漏洞标题 CVE-2022-21661: WordPress Core 5.8.2 - 'WP_Query' SQL注入信息泄露漏洞 漏洞描述 此漏洞允许远程攻击者泄露有关受影响的WordPress核心安装的敏感信息,Authentication 不...
2022年3月29日 12:25
FLIR-AX8 res.php 后台命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 FLIR-AX8 res.php 后台命令执行漏洞 FLIR AX8将红外热像仪、可见光相机集成入一种结构小巧、经济实惠的架构中,为关键机电设备的无间断...
2026年2月13日 12:53CVE-2019-8086: Adobe Experience Manager – XML External Entity Injection
漏洞标题 CVE-2019-8086: Adobe Experience Manager - XML External Entity Injection 漏洞描述 Adobe Experience Manager 6.5, 6.4, 6.3 and 6.2 are susceptible to XML external entity inje...
2019年8月13日 10:43CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion
漏洞标题 CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion 漏洞描述 There is an arbitrary read file vulnerability in SolarView Compact 6.00 and below, attackers c...
2023年10月1日 18:05Apache ActiveMQ CVE-2023-46604 远程代码执行 – 阶段1:漏洞利用尝试
漏洞标题 Apache ActiveMQ CVE-2023-46604 远程代码执行 - 阶段1:漏洞利用尝试 漏洞描述 Apache ActiveMQ存在远程代码执行漏洞。此漏洞是由于ActiveMQ对用户的输入反序列化后缺乏校验导致的。...
2023年12月3日 19:49CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting
漏洞标题 CVE-2021-24488: WordPress Post Grid <2.1.8 - Cross-Site Scripting 漏洞描述 WordPress Post Grid plugin before 2.1.8 contains a reflected cross-site scripting vulnerabili...
2021年2月8日 18:26CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution
漏洞标题 CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution 漏洞描述 The Custom MCPs feature is designed to execute OS commands, for instance, using tools like `npx` to s...
2025年8月28日 14:17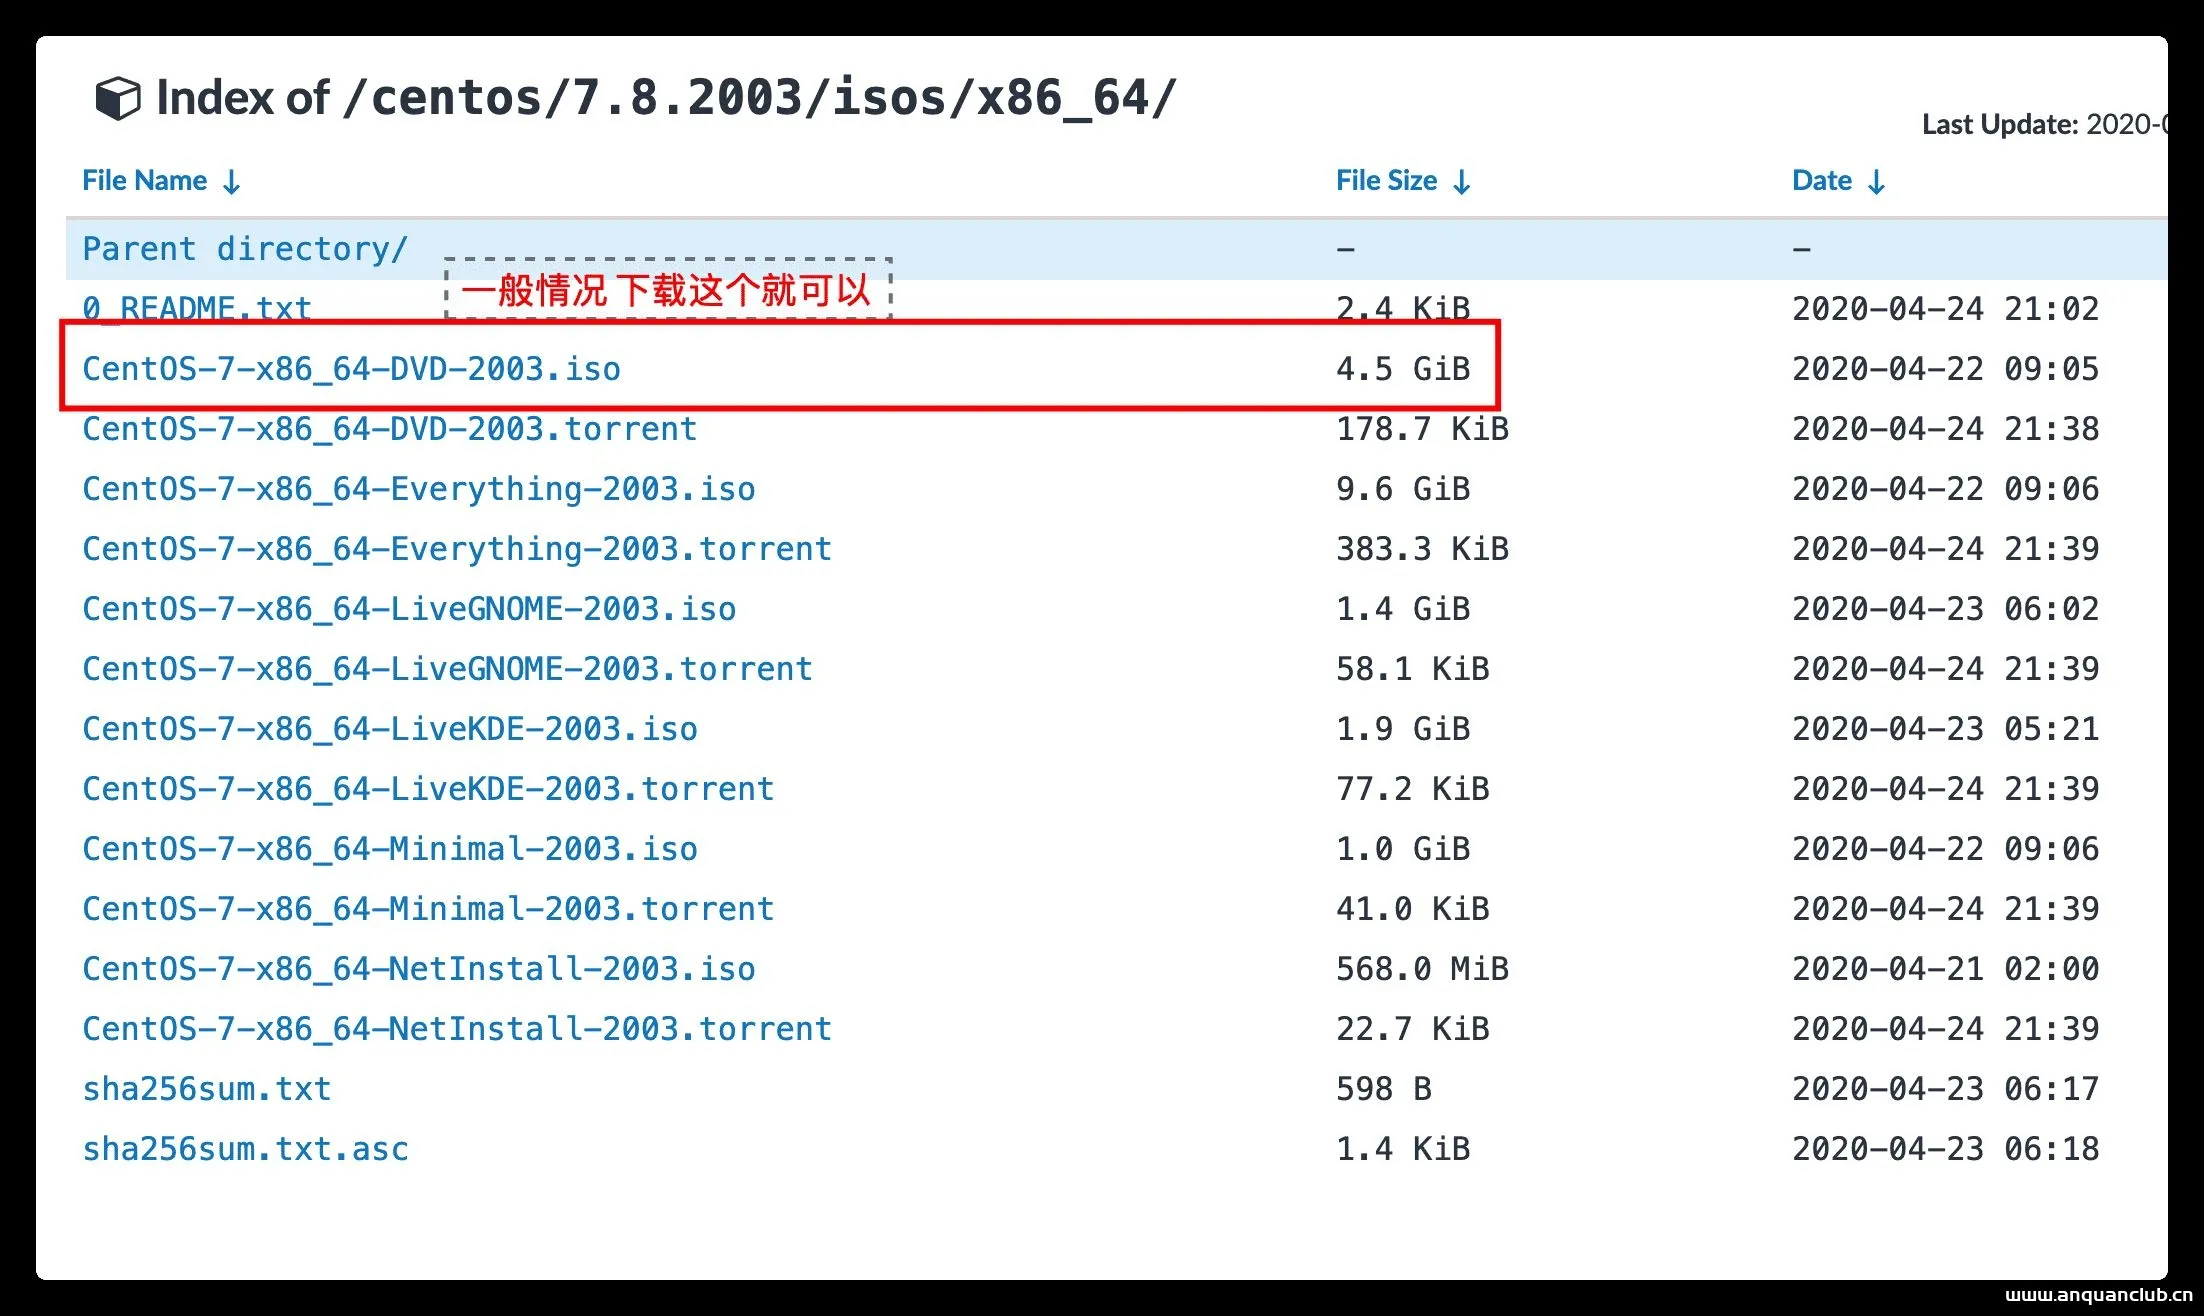
Windows下使用VMWare搭建Linux环境的步骤(图文)_VMware
这篇文章主要介绍了Windows下使用VMWare搭建Linux环境的步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 自从...
2023年11月12日 20:10CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect
漏洞标题 CVE-2021-24288: WordPress AcyMailing <7.5.0 - Open Redirect 漏洞描述 WordPress AcyMailing plugin before 7.5.0 contains an open redirect vulnerability due to improper sa...
2021年3月24日 18:41CVE-2024-46310: FXServer < v9601 - Information Exposure
漏洞标题 CVE-2024-46310: FXServer < v9601 - Information Exposure 漏洞描述 Incorrect Access Control in FXServer version's v9601 and prior, for CFX.re FiveM, allows unauthent...
2024年1月20日 16:26CVE-2018-20009: DomainMOD 4.11.01 – Cross-Site Scripting
漏洞标题 CVE-2018-20009: DomainMOD 4.11.01 - Cross-Site Scripting 漏洞描述 DomainMOD through version 4.11.01 is vulnerable to cross-site scripting via the /assets/add/ssl-provider....
2018年6月29日 09:15CVE-2023-44012: mojoPortal v.2.7.0.0 – Cross-Site Scripting
漏洞标题 CVE-2023-44012: mojoPortal v.2.7.0.0 - Cross-Site Scripting 漏洞描述 Cross Site Scripting vulnerability in mojoPortal v.2.7.0.0 allows a remote attacker to execute arbitra...
2023年1月9日 04:04
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

