
最新发布第197页

CVE-2020-3187: Cisco Adaptive Security Appliance Software/Cisco Firepower Threat Defense – Directory Traversal
漏洞标题 CVE-2020-3187: Cisco Adaptive Security Appliance Software/Cisco Firepower Threat Defense - Directory Traversal 漏洞描述 Cisco Adaptive Security Appliance (ASA) Software an...
 2020年6月15日 13:37
CVE-2019-14974: SugarCRM Enterprise 9.0.0 – Cross-Site Scripting
漏洞标题 CVE-2019-14974: SugarCRM Enterprise 9.0.0 - Cross-Site Scripting 漏洞描述 SugarCRM Enterprise 9.0.0 contains a cross-site scripting vulnerability via mobile/error-not-supp...
2019年11月14日 16:49CVE-2022-32015: Complete Online Job Search System 1.0 – SQL Injection
漏洞标题 CVE-2022-32015: Complete Online Job Search System 1.0 - SQL Injection 漏洞描述 Complete Online Job Search System 1.0 contains a SQL injection vulnerability via /eris/index...
2022年11月19日 01:55CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting
漏洞标题 CVE-2019-16332: WordPress API Bearer Auth <20190907 - Cross-Site Scripting 漏洞描述 WordPress API Bearer Auth plugin before 20190907 contains a cross-site scripting vul...
2019年8月12日 22:47CVE-2020-35234: SMTP WP Plugin Directory Listing
漏洞标题 CVE-2020-35234: SMTP WP Plugin Directory Listing 漏洞描述 The WordPress Easy WP SMTP Plugin has its log folder remotely accessible and its content available for access. Po...
2020年7月31日 19:01CVE-2023-6895: Hikvision IP ping.php – Command Execution
漏洞标题 CVE-2023-6895: Hikvision IP ping.php - Command Execution 漏洞描述 A vulnerability was found in Hikvision Intercom Broadcasting System 3.0.3_20201113_RELEASE(HIK). It has b...
2023年4月26日 19:56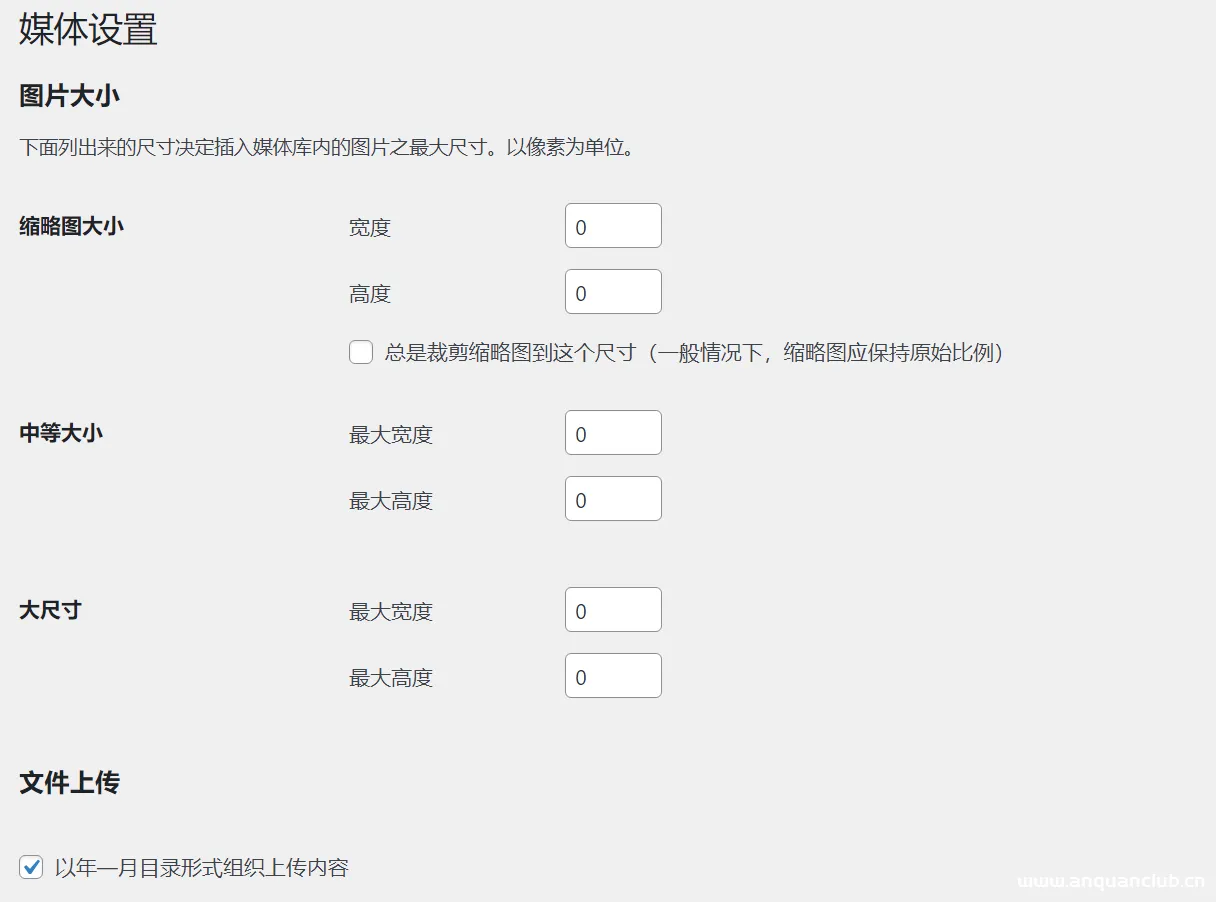
wordpress彻底关闭自动生成缩略图,节约服务器资源空间(附清理缩略图脚本)
前言 WordPress上传图片如何禁止自动生成缩略图呢?我们在使用WordPress程序的时候上传的图片会自动生成缩略图,还会占用我们的空间内容。那么我们如何来禁止呢?今天安全小天地给大家总结了禁...

 2023年1月13日 19:33
CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion
漏洞标题 CVE-2019-6799: phpMyAdmin <4.8.5 - Local File Inclusion 漏洞描述 phpMyAdmin before 4.8.5 is susceptible to local file inclusion. When the AllowArbitraryServer configura...
2019年6月14日 03:38
-CVE-2014-3120 ElasticSearch 命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-CVE-2014-3120 ElasticSearch 命令执行漏洞 0x01 阅读须知 Elasticsearch向使用者提供执行脚本代码的功能,支持mvel, js,groovy,pytho...
2023年2月7日 14:13CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
2021年10月2日 00:58CVE-2012-5913: WordPress Integrator 1.32 – Cross-Site Scripting
漏洞标题 CVE-2012-5913: WordPress Integrator 1.32 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in wp-integrator.php in the WordPress Integrator module 1.32 ...
2012年10月26日 09:55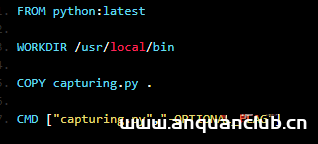
python脚本在docker上运行的方法_docker
在本篇文章里小编给各位分享的是关于python脚本在docker上运行的方法内容,有需要的朋友们可以学习下。 首先为docker镜像创建一个特定的项目目录.例如: mkdir /home/pi/Desktop/teasr/capturin...
2024年3月5日 21:17CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls
漏洞标题 CVE-2024-7714: AI Assistant with ChatGPT by AYS <= 2.0.9 - Unauthenticated AJAX Calls 漏洞描述 The plugin lacks sufficient access controls allowing an unauthenticated u...
2024年10月29日 03:10CVE-2010-1657: Joomla! Component SmartSite 1.0.0 – Local File Inclusion
漏洞标题 CVE-2010-1657: Joomla! Component SmartSite 1.0.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the SmartSite (com_smartsite) component 1.0.0 for J...
2010年11月18日 22:27
数百万恶意短信肆虐,芬兰发布严重警报
11月26日,芬兰国家网络安全中心(NCSC-FI)发布了一则黄色警报,警告国民早前在该国Android用户中引起大麻烦的Flubot恶意软件再次肆虐。据估计,目前用于传播该恶意软件的短信已达数百万条,而...
2022年3月10日 23:38CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
2022年3月14日 02:30
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

