
最新发布第197页

CVE-2020-8813: Cacti v1.2.8 – Remote Code Execution
漏洞标题 CVE-2020-8813: Cacti v1.2.8 - Remote Code Execution 漏洞描述 Cacti v1.2.8 is susceptible to remote code execution. This vulnerability could be exploited without authentica...
 2020年5月4日 18:17
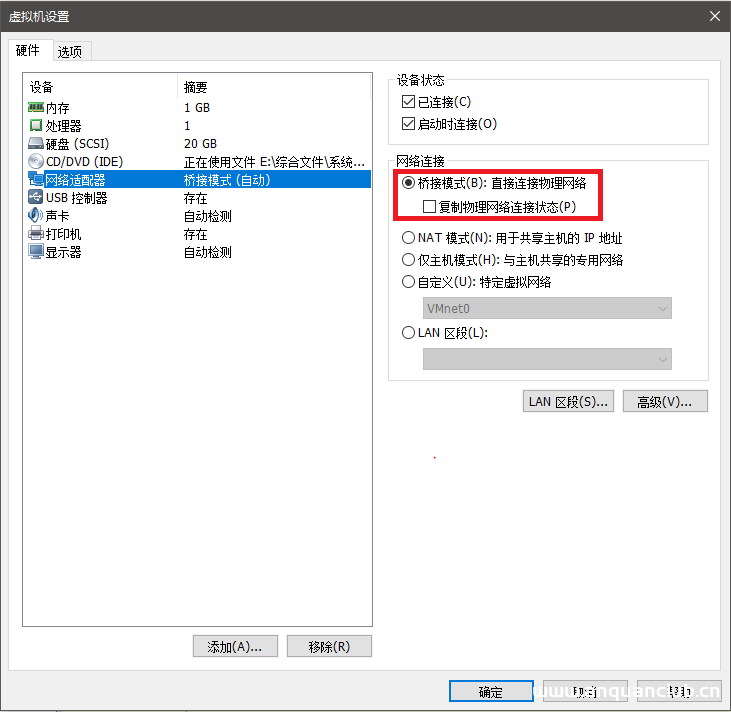
VMware虚拟机下的CentOS7网络配置(主机无线上网)_VMware
这篇文章主要介绍了VMware虚拟机下的CentOS7网络配置(主机无线上网),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学...
2024年5月9日 20:17CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
2021年5月8日 07:47CVE-2017-20192: Formidable Forms < 2.05.02 - Cross-Site Scripting
漏洞标题 CVE-2017-20192: Formidable Forms < 2.05.02 - Cross-Site Scripting 漏洞描述 Formidable Form Builder for WordPress versions before 2.05.03 contains a stored cross-site sc...
2017年8月30日 13:50CVE-2021-21315: Node.JS System Information Library <5.3.1 - Remote Command Injection
漏洞标题 CVE-2021-21315: Node.JS System Information Library <5.3.1 - Remote Command Injection 漏洞描述 Node.JS System Information Library System before version 5.3.1 is suscepti...
2021年2月1日 03:19CVE-2023-0669: Fortra GoAnywhere MFT – Remote Code Execution
漏洞标题 CVE-2023-0669: Fortra GoAnywhere MFT - Remote Code Execution 漏洞描述 Fortra GoAnywhere MFT is susceptible to remote code execution via unsafe deserialization of an arbitr...
2023年7月9日 11:35CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting
漏洞标题 CVE-2017-17451: WordPress Mailster <=1.5.4 - Cross-Site Scripting 漏洞描述 WordPress Mailster 1.5.4 and before contains a cross-site scripting vulnerability in the unsu...
2017年2月22日 08:14CVE-2021-45968: Pascom CPS – Local File Inclusion
漏洞标题 CVE-2021-45968: Pascom CPS - Local File Inclusion 漏洞描述 Pascom packaged with Cloud Phone System (CPS) versions before 7.20 contain a known local file inclusion vulnerab...
2021年9月25日 07:25CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection
漏洞标题 CVE-2022-3768: WordPress WPSmartContracts <1.3.12 - SQL Injection 漏洞描述 WordPress WPSmartContracts plugin before 1.3.12 contains a SQL injection vulnerability. The p...
2022年6月5日 20:44CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting
漏洞标题 CVE-2021-24991: WooCommerce PDF Invoices & Packing Slips WordPress Plugin < 2.10.5 - Cross-Site Scripting 漏洞描述 The Wordpress plugin WooCommerce PDF Invoices &am...
2021年7月20日 05:00
Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Tenda W15E企业级路由器 RouterCfm.cfg 密码泄露 腾达W15E路由器外置4根5dBi高增益无线天线,同时还内置独立PA和LNA模块,大大增强无线信...
2026年2月13日 12:53
MS15-051提权 windows 内核模式驱动程序提权漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 MS15-051提权 windows 内核模式驱动程序提权漏洞 Windows内核模式驱动程序中的漏洞可能允许特权提升(3057191),如果攻击者在本地登录并...
2026年2月13日 12:53CVE-2022-30525: Zyxel Firewall – OS Command Injection
漏洞标题 CVE-2022-30525: Zyxel Firewall - OS Command Injection 漏洞描述 An OS command injection vulnerability in the CGI program of Zyxel USG FLEX 100(W) firmware versions 5.00 thr...
2022年7月16日 17:07CVE-2014-9735: WordPress RevSlider – Remote Code Execution via File Upload
漏洞标题 CVE-2014-9735: WordPress RevSlider - Remote Code Execution via File Upload 漏洞描述 The ThemePunch Slider Revolution (revslider) plugin before 3.0.96 for WordPress and Sho...
2014年4月23日 09:42CVE-2010-1718: Joomla! Component Archery Scores 1.0.6 – Local File Inclusion
漏洞标题 CVE-2010-1718: Joomla! Component Archery Scores 1.0.6 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in archeryscores.php in the Archery Scores (com_a...
2010年1月13日 04:13Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞
漏洞标题 Arcserve Unified Data Protection CVE-2024-0801 拒绝服务漏洞 漏洞描述 Arcserve Unified Data Protection存在拒绝服务漏洞,此漏洞是由于EdgeServiceConsoleImpl接口对用户的请求验...
2024年12月17日 01:21
2026年10月30日 11:45
2026年10月29日 11:46
2026年10月28日 11:45
2026年10月27日 11:46
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

