
最新发布第19页

CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection
漏洞标题 CVE-2022-0781: WordPress Nirweb Support <2.8.2 - SQL Injection 漏洞描述 WordPress Nirweb support plugin before 2.8.2 contains a SQL injection vulnerability. The plugin ...
 2022年1月28日 12:15
CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash
漏洞标题 CVE-2024-4295: Email Subscribers by Icegram Express <= 5.7.20 - Unauthenticated SQL Injection via Hash 漏洞描述 Email Subscribers by Icegram Express <= 5.7.20 contai...
2024年5月2日 20:09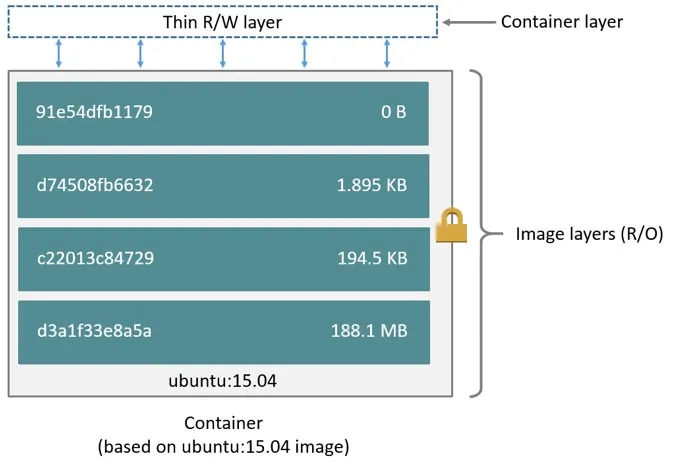
Docker镜像分层的原理详解_docker
这篇文章主要介绍了Docker镜像分层的原理详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 base镜像 base镜像有...
2026年4月27日 11:45Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138)
漏洞标题 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) 漏洞描述 Atlassian Questions For Confluence 应用硬编码漏洞(CVE-2022-26138) PoC代码 暂无
2022年4月2日 02:07CVE-2024-10708: System Dashboard < 2.8.15 - Admin+ Path Traversal
漏洞标题 CVE-2024-10708: System Dashboard < 2.8.15 - Admin+ Path Traversal 漏洞描述 The System Dashboard WordPress plugin before 2.8.15 does not validate user input used in a pa...
2024年7月29日 20:21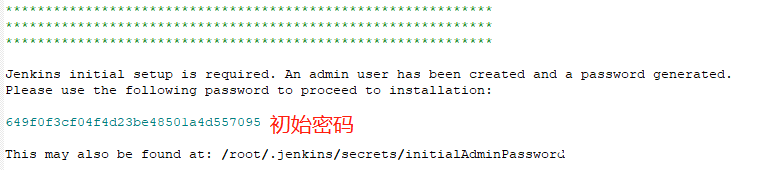
Jenkins+tomcat自动发布的热部署/重启及遇到的问题解决办法(推荐)_Tomcat
这篇文章主要介绍了Jenkins+tomcat自动发布的热部署/重启及遇到的问题解决办法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一.背景 公司的项...
2023年10月10日 21:04CVE-2018-13317: TOTOLINK A3002RU 1.0.8 – Information Disclosure
漏洞标题 CVE-2018-13317: TOTOLINK A3002RU 1.0.8 - Information Disclosure 漏洞描述 TOTOLINK A3002RU firmware version 1.0.8 contains a vulnerability in which an unauthenticated attac...
2018年3月15日 19:18CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 – Cross-Site Scripting
漏洞标题 CVE-2025-2709: Yonyou UFIDA ERP-NC V5.0 - Cross-Site Scripting 漏洞描述 Yonyou UFIDA ERP-NC V5.0 is vulnerable to reflected cross-site scripting (XSS) via the key and redi...
2025年9月10日 16:47CVE-2020-16139: Cisco Unified IP Conference Station 7937G – Denial-of-Service
漏洞标题 CVE-2020-16139: Cisco Unified IP Conference Station 7937G - Denial-of-Service 漏洞描述 Cisco Unified IP Conference Station 7937G 1-4-4-0 through 1-4-5-7 allows attackers t...
2020年12月7日 03:39CVE-2010-1979: Joomla! Component Affiliate Datafeeds 880 – Local File Inclusion
漏洞标题 CVE-2010-1979: Joomla! Component Affiliate Datafeeds 880 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Affiliate Datafeeds (com_datafeeds) com...
2010年11月11日 07:03CVE-2022-44957: WebTareas 2.4p5 – Cross-Site Scripting
漏洞标题 CVE-2022-44957: WebTareas 2.4p5 - Cross-Site Scripting 漏洞描述 webtareas 2.4p5 was discovered to contain a cross-site scripting (XSS) vulnerability in the component /clie...
2022年4月8日 16:55
Centos8.2云服务器环境安装Tomcat8.5的详细教程_Tomcat
这篇文章主要介绍了Centos8.2云服务器环境安装Tomcat8.5的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 在安装Tomcat之前,先安装好JD...
2022年11月24日 21:28CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting
漏洞标题 CVE-2021-24176: WordPress JH 404 Logger <=1.1 - Cross-Site Scripting 漏洞描述 WordPress JH 404 Logger plugin through 1.1 contains a cross-site scripting vulnerability. ...
2021年7月20日 02:19CVE-2017-15944: Palo Alto Network PAN-OS – Remote Code Execution
漏洞标题 CVE-2017-15944: Palo Alto Network PAN-OS - Remote Code Execution 漏洞描述 Palo Alto Network PAN-OS and Panorama before 6.1.19, 7.0.x before 7.0.19, 7.1.x before 7.1.14, an...
2017年5月21日 02:36
Linux实现DHCP服务器的搭建_Linux
Linux常见的服务器有几种,本文详细介绍了Linux实现DHCP服务器的搭建,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一.基础知识:二.DHCP服务器的相...
2022年6月17日 20:40CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting
漏洞标题 CVE-2022-23808: phpMyAdmin < 5.1.2 - Cross-Site Scripting 漏洞描述 An issue was discovered in phpMyAdmin 5.1 before 5.1.2 that could allow an attacker to inject malicio...
2022年2月1日 13:20
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
2026年10月7日 15:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

