
最新发布第201页

copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474)
漏洞标题 copyparty 低于1.8.2 版本存在任意文件读取漏洞(CVE-2023-37474) 漏洞描述 Copyparty是一个便携式文件服务器,copyparty 低于1.8.2 版本存在任意文件读取漏洞 PoC代码 暂无
 2023年5月9日 18:59

cors漏洞来袭–一次财大气粗的src主站两千两百元的捡漏
护网的时候闲的没事干,我这条咸鱼也开始挖某财大气粗的src 懒得找什么子域名,小程序app,先看主站,xray被动一开,就报有cors漏洞,这种漏洞想要有危害,就是要找一个敏感接口并且此接口正好...
2022年3月10日 23:30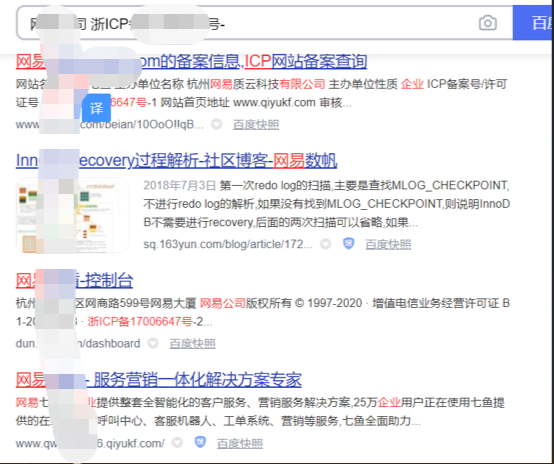
寻找试用平台挖掘后台漏洞
尝试寻找试用平台,这样可免费开通账号权限,免去登录认证,寻找更多后台存在的漏洞!搜关键字+免费试用、xxx技术支持或者直接搜备案信息,有大量免费试用平台的厂商: 申请试用权限后在后台用...
2022年3月10日 23:35
Conti内部聊天记录暴露勒索软件团伙工作日常
在办公室或者远程工作,人力资源团队具有严格的招聘流程,还有绩效评估、职业发展和奖金,乍一听像是任何一个普通正规的软件开发团队。但这里要说的不是一家软件公司,而是Conti,最知名的勒索...
2022年3月16日 09:15CVE-2024-35627: TileServer API – Cross Site Scripting
漏洞标题 CVE-2024-35627: TileServer API - Cross Site Scripting 漏洞描述 tileserver-gl up to v4.4.10 was discovered to contain a cross-site scripting (XSS) vulnerability via the com...
2024年6月14日 11:45CVE-2018-17082: Apache2 – Transfer-Encoding Chunked XSS
漏洞标题 CVE-2018-17082: Apache2 - Transfer-Encoding Chunked XSS 漏洞描述 Apache2 PHP before 5.6.38, 7.0.x before 7.0.32, 7.1.x before 7.1.22, and 7.2.x before 7.2.10 contain a ref...
2018年12月23日 22:58CVE-2018-0127: Cisco RV132W/RV134W Router – Information Disclosure
漏洞标题 CVE-2018-0127: Cisco RV132W/RV134W Router - Information Disclosure 漏洞描述 Cisco RV132W ADSL2+ Wireless-N VPN Routers and Cisco RV134W VDSL2 Wireless-AC VPN Routers could...
2018年1月21日 21:55CVE-2024-0692: SolarWinds Security Event Manager – Unauthenticated RCE
漏洞标题 CVE-2024-0692: SolarWinds Security Event Manager - Unauthenticated RCE 漏洞描述 The SolarWinds Security Event Manager was susceptible to Remote Code Execution Vulnerabilit...
2024年10月17日 09:16CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution
漏洞标题 CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution 漏洞描述 Qualitor through 8.20 allows remote attackers to execute arbitrary code via PHP code in the html/ad/ad...
2023年5月26日 08:16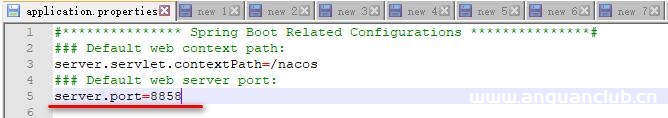
完美解决Windows10下无法对docker容器进行端口访问的操作_docker
这篇文章主要介绍了完美解决Windows10下无法对docker容器进行端口访问的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 解决Windows10下无法对docker容器进行端口访问...
2023年1月8日 21:12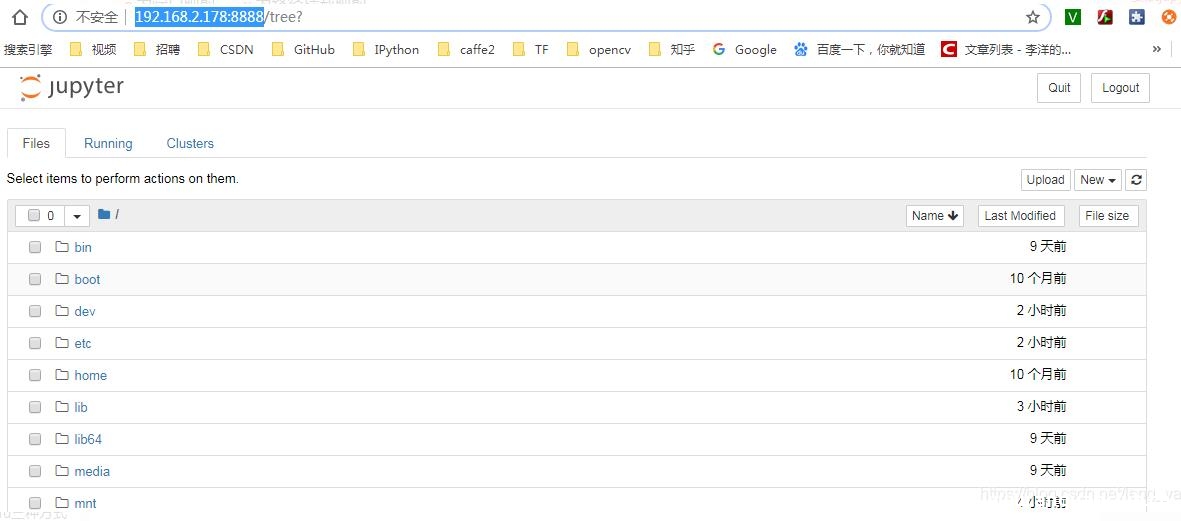
docker容器下配置jupyter notebook的操作_docker
这篇文章主要介绍了docker容器下配置jupyter notebook的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器下配置jupyter notebook,主要是为了编写python代码...
2022年7月16日 21:23
将 Python 项目打包成 EXE 可执行文件
标准打包 目前比较常见的打包 exe 方法都是通过 Pyinstaller 来实现的,本文也将使用这种常规方法。如果对这块已经很熟悉的小伙伴,可以直接下滑到本文下半部分。 为什么要打包? 众...

 2022年10月2日 15:47
CVE-2019-7609: Kibana Timelion – Arbitrary Code Execution
漏洞标题 CVE-2019-7609: Kibana Timelion - Arbitrary Code Execution 漏洞描述 Kibana versions before 5.6.15 and 6.6.1 contain an arbitrary code execution flaw in the Timelion visuali...
2019年12月10日 08:26CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
2025年7月14日 02:22CVE-2019-16313: ifw8 Router ROM v4.31 – Credential Discovery
漏洞标题 CVE-2019-16313: ifw8 Router ROM v4.31 - Credential Discovery 漏洞描述 ifw8 Router ROM v4.31 is vulnerable to credential disclosure via action/usermanager.htm HTML source c...
2019年12月18日 08:53xxe快速验证
有回显,用以下poc直接读取/etc/passwd: <?xml version='1.0'?> <!DOCTYPE foo [ <!ELEMENT foo (#ANY)> <!ENTITY xxe SYSTEM 'file:///etc/passwd'>]><foo>&am...
2022年3月10日 23:37
2026年11月11日 11:45
2026年11月10日 11:45
2026年11月9日 11:45
2026年11月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

