
最新发布第206页

CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
 2010年10月11日 15:36
CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution
漏洞标题 CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution 漏洞描述 The Custom MCPs feature is designed to execute OS commands, for instance, using tools like `npx` to s...
2025年6月16日 09:54CVE-2023-6895: Hikvision IP ping.php – Command Execution
漏洞标题 CVE-2023-6895: Hikvision IP ping.php - Command Execution 漏洞描述 A vulnerability was found in Hikvision Intercom Broadcasting System 3.0.3_20201113_RELEASE(HIK). It has b...
2023年4月26日 19:56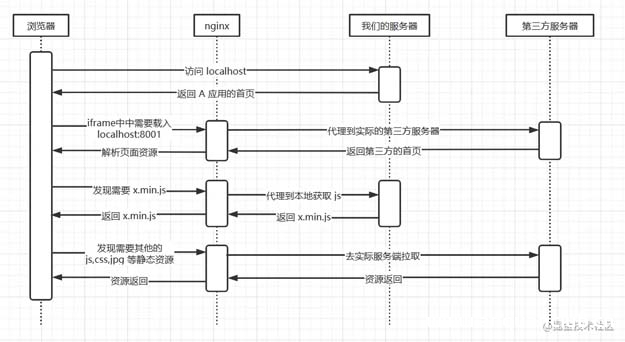
nginx 解决跨域问题嵌入第三方页面_nginx
本文主要介绍了nginx 解决跨域问题嵌入第三方页面,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录前言困难跨域定义nginx 的特性反向代理动静分离尝...
2022年6月23日 08:41CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection
漏洞标题 CVE-2022-4117: WordPress IWS Geo Form Fields <=1.0 - SQL Injection 漏洞描述 WordPress IWS Geo Form Fields plugin through 1.0 contains a SQL injection vulnerability. The...
2022年2月16日 22:29CVE-2021-36888: WordPress Image Hover Ultimate – Unauthenticated Settings Update
漏洞标题 CVE-2021-36888: WordPress Image Hover Ultimate - Unauthenticated Settings Update 漏洞描述 Unauthenticated Arbitrary Options Update vulnerability leading to full website co...
2021年12月8日 23:17CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting
漏洞标题 CVE-2021-34640: WordPress Securimage-WP-Fixed <=3.5.4 - Cross-Site Scripting 漏洞描述 WordPress Securimage-WP-Fixed plugin 3.5.4 and prior contains a cross-site scripti...
2021年7月29日 20:12CVE-2024-40711: Veeam Backup & Replication – Unauthenticated
漏洞标题 CVE-2024-40711: Veeam Backup & Replication - Unauthenticated 漏洞描述 A deserialization of untrusted data vulnerability with a malicious payload can allow an unauthent...
2024年4月17日 07:11CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 – Hard-Coded Password Vulnerability
漏洞标题 CVE-2024-7332: TOTOLINK CP450 v4.1.0cu.747_B20191224 - Hard-Coded Password Vulnerability 漏洞描述 A critical vulnerability has been discovered in TOTOLINK CP450 version 4....
2024年8月1日 12:51CVE-2022-1221: WordPress Gwyn’s Imagemap Selector <=0.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-1221: WordPress Gwyn's Imagemap Selector <=0.3.3 - Cross-Site Scripting 漏洞描述 Wordpress Gwyn's Imagemap Selector plugin 0.3.3 and prior contains a...
2022年2月28日 04:19CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
2024年7月31日 20:14CVE-2019-8982: Wavemaker Studio 6.6 – Local File Inclusion/Server-Side Request Forgery
漏洞标题 CVE-2019-8982: Wavemaker Studio 6.6 - Local File Inclusion/Server-Side Request Forgery 漏洞描述 WaveMaker Studio 6.6 mishandles the studioService.download?method=getConten...
2019年8月31日 22:13CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
2022年7月18日 22:37
武装BurpSuite–在SRC挖掘常用的插件分享
前言 前段时间咱们浅谈了一下Google浏览器插件,为了方便我们舒舒服服的挖掘SRC,Burpsuit作为咱们渗透测试最常用的工具之一,怎么可以不调试一番,让咱们的工作效率翻翻呢。 今天给大家介绍几...

 2026年3月15日 12:27
CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File
漏洞标题 CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File 漏洞描述 The Featured Image from URL (FIFU) plugin for WordPr...
2025年12月25日 11:06CVE-2023-6568: Mlflow – Cross-Site Scripting
漏洞标题 CVE-2023-6568: Mlflow - Cross-Site Scripting 漏洞描述 The vulnerability allows an attacker to inject malicious code into the Content-Type header of a POST request, which i...
2023年6月28日 09:29
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

