
最新发布第206页

CVE-2021-26599: ImpressCMS < 1.4.3 - SQL Injection
漏洞标题 CVE-2021-26599: ImpressCMS < 1.4.3 - SQL Injection 漏洞描述 ImpressCMS before 1.4.3 is vulnerable to SQL injection via the groups parameter in include/findusers.php, al...
 2021年12月16日 14:08
CVE-2024-39907: 1Panel SQL Injection – Authenticated
漏洞标题 CVE-2024-39907: 1Panel SQL Injection - Authenticated 漏洞描述 1Panel is a web-based linux server management control panel. There are many sql injections in the project, an...
2024年10月23日 05:10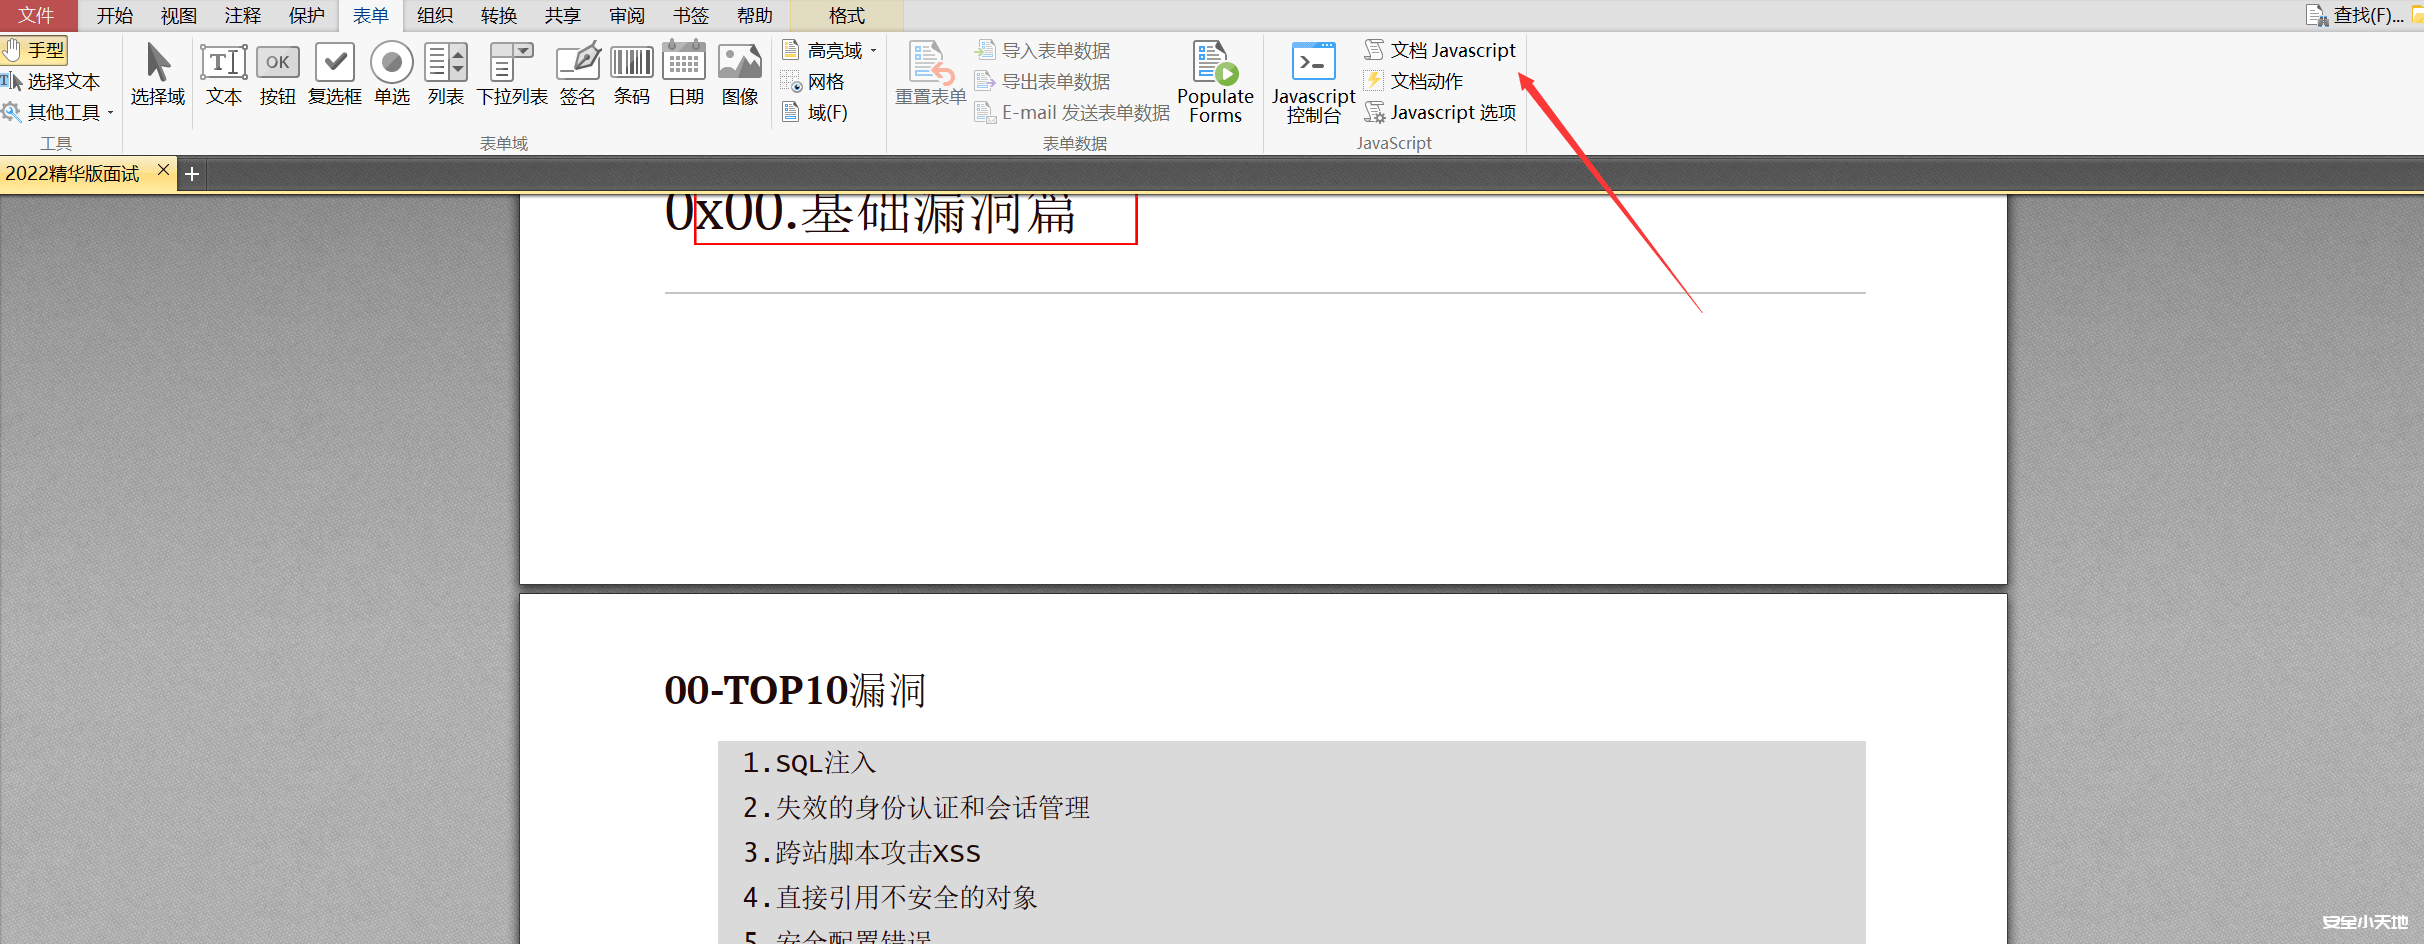
利用PDF文件执行 xss
前言 现在web安全渗透越来越难了,很多平台直接白名单限制文件上传,相较于以前的双写、大小写、%00截断等很多方法都没有办法很好的绕过 面对这样的情况,只能尝试上传pdf等文档文件,配合xss进...

 2023年6月9日 10:13
CVE-2018-18775: Microstrategy Web 7 – Cross-Site Scripting
漏洞标题 CVE-2018-18775: Microstrategy Web 7 - Cross-Site Scripting 漏洞描述 Microstrategy Web 7 does not sufficiently encode user-controlled inputs, resulting in cross-site script...
2018年1月2日 19:38CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
2023年2月21日 20:38
以隐私保护为卖点的搜索引擎DuckDuckGo在2021年增长了46%
DuckDuckGo是总部位于美国的一款网络搜索引擎,主张保护使用者的隐私,承诺不监控、不记录使用者的搜寻内容。DuckDuckGo还是应用商店下载量最大的浏览应用程序之一,在美国约有2700万用户。2020...
2022年3月10日 23:34CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting
漏洞标题 CVE-2021-24298: WordPress Simple Giveaways <2.36.2 - Cross-Site Scripting 漏洞描述 WordPress Simple Giveaways plugin before 2.36.2 contains a cross-site scripting vulne...
2021年11月26日 07:27CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection
漏洞标题 CVE-2021-24862: WordPress RegistrationMagic <5.0.1.6 - Authenticated SQL Injection 漏洞描述 WordPress RegistrationMagic plugin before 5.0.1.6 contains an authenticated ...
2021年4月15日 04:59CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 – Cross-Site Scripting
漏洞标题 CVE-2016-1000132: WordPress enhanced-tooltipglossary 3.2.8 - Cross-Site Scripting 漏洞描述 WordPress enhanced-tooltipglossary 3.2.8 contains a reflected cross-site scripti...
2016年9月27日 18:16CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload
漏洞标题 CVE-2022-3982: WordPress Booking Calendar <3.2.2 - Arbitrary File Upload 漏洞描述 WordPress Booking Calendar plugin before 3.2.2 is susceptible to arbitrary file upload...
2022年5月1日 16:46CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta – Arbitrary File Upload
漏洞标题 CVE-2015-4455: WordPress Plugin Aviary Image Editor Addon For Gravity Forms 3.0 Beta - Arbitrary File Upload 漏洞描述 Unrestricted file upload vulnerability in includes/up...
2015年3月21日 15:14CVE-2023-26842: ChurchCRM 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-26842: ChurchCRM 4.5.3 - Cross-Site Scripting 漏洞描述 A stored Cross-site scripting (XSS) vulnerability in ChurchCRM 4.5.3 allows remote attackers to inject arbi...
2023年12月2日 05:43CVE-2015-3337: Elasticsearch – Local File Inclusion
漏洞标题 CVE-2015-3337: Elasticsearch - Local File Inclusion 漏洞描述 Elasticsearch before 1.4.5 and 1.5.x before 1.5.2 allows remote attackers to read arbitrary files via unspecif...
2015年5月3日 18:22CVE-2025-0282: Ivanti Connect Secure – Stack-based Buffer Overflow
漏洞标题 CVE-2025-0282: Ivanti Connect Secure - Stack-based Buffer Overflow 漏洞描述 Ivanti Connect Secure < 22.7R2.5, Ivanti Policy Secure < 22.7R1.2, and Ivanti Neurons for...
2025年6月29日 10:00CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...
2023年7月25日 21:59CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change
漏洞标题 CVE-2022-2461: Transposh WordPress Translation <= 1.0.8 - Unauthenticated Settings Change 漏洞描述 The Transposh WordPress Translation plugin for WordPress is vulnerabl...
2022年3月25日 15:09
2026年10月15日 11:45
2026年10月14日 11:45
2026年10月13日 11:45
2026年10月12日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

