
最新发布第209页
针对微信小程序的渗透测试(小程序修复&&动态调试)
闲谈 近期因为琐事比较繁多,并没有及时更新文章,现在假期到来,可以更好的学习技能,如遇到精彩的案例或者有趣的知识点都会进行分享,感谢大家的支持。 小程序修复的重要性 关于渗透测试,前...

 2024年3月1日 22:00

CVE-2021-26085: Atlassian Confluence Server – Local File Inclusion
漏洞标题 CVE-2021-26085: Atlassian Confluence Server - Local File Inclusion 漏洞描述 Atlassian Confluence Server allows remote attackers to view restricted resources via local file...
 2021年10月23日 16:41
CVE-2018-5230: Atlassian Jira Confluence – Cross-Site Scripting
漏洞标题 CVE-2018-5230: Atlassian Jira Confluence - Cross-Site Scripting 漏洞描述 Atlassian Jira Confluence before version 7.6.6, from version 7.7.0 before version 7.7.4, from vers...
2018年3月3日 10:16CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting
漏洞标题 CVE-2018-8006: Apache ActiveMQ <=5.15.5 - Cross-Site Scripting 漏洞描述 Apache ActiveMQ versions 5.0.0 to 5.15.5 are vulnerable to cross-site scripting via the web base...
2018年2月25日 09:40CVE-2023-43323: mooSocial 3.1.8 – External Service Interaction
漏洞标题 CVE-2023-43323: mooSocial 3.1.8 - External Service Interaction 漏洞描述 mooSocial 3.1.8 is vulnerable to external service interaction via multiple parameters in the post f...
2023年7月28日 12:32CVE-2015-7245: D-Link DVG-N5402SP – Local File Inclusion
漏洞标题 CVE-2015-7245: D-Link DVG-N5402SP - Local File Inclusion 漏洞描述 D-Link DVG-N5402SP is susceptible to local file inclusion in products with firmware W1000CN-00, W1000CN-0...
2015年10月1日 19:26CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution
漏洞标题 CVE-2022-47986: IBM Aspera Faspex <=4.4.2 PL1 - Remote Code Execution 漏洞描述 IBM Aspera Faspex through 4.4.2 Patch Level 1 is susceptible to remote code execution via...
2022年2月20日 14:22CVE-2023-3519: Citrix ADC & Gateway RCE
漏洞标题 CVE-2023-3519: Citrix ADC & Gateway RCE 漏洞描述 Citrix Systems Citrix Gateway(Citrix Systems NetScaler Gateway)和Citrix ADC都是美国思杰系统(Citrix Systems)公司的...
2023年6月26日 16:19CVE-2023-37645: EyouCms v1.6.3 – Information Disclosure
漏洞标题 CVE-2023-37645: EyouCms v1.6.3 - Information Disclosure 漏洞描述 EyouCms v1.6.3 was discovered to contain an information disclosure vulnerability via the component /custom...
2023年9月3日 20:32
windows宿主机和docker容器设置挂载共享文件夹的步骤_docker
这篇文章主要介绍了windows宿主机和docker容器设置挂载共享文件夹的步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker容器内的程序经常需要访问、调用宿主机目录中...
2023年2月2日 21:04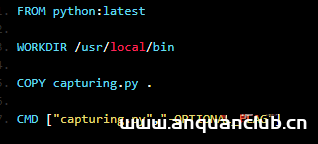
python脚本在docker上运行的方法_docker
在本篇文章里小编给各位分享的是关于python脚本在docker上运行的方法内容,有需要的朋友们可以学习下。 首先为docker镜像创建一个特定的项目目录.例如: mkdir /home/pi/Desktop/teasr/capturin...
2024年3月5日 21:17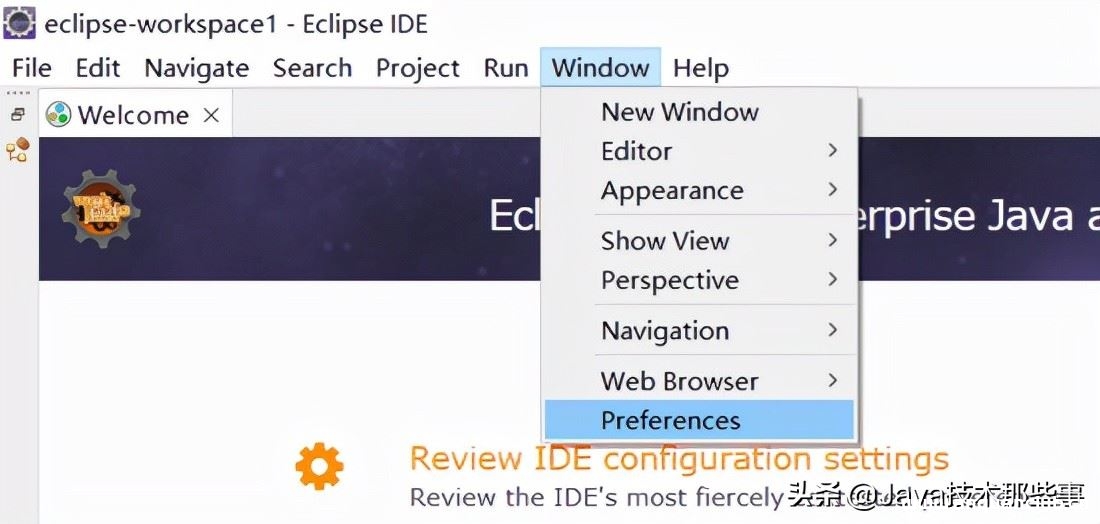
eclipse配置Tomcat和Tomcat出现无效端口解决办法_Tomcat
目录一、eclipse配置Tomcat二、Tomcat出现无效端口解决办法方法一:方法二:方法三:一、eclipse配置Tomcat 1. 按图选择window-preferences 2在server处选择runtime environment 3.点击右侧add...
2022年6月14日 23:03CVE-2024-7591: Kemp LoadMaster Load Balancer – Unauthenticated Command Injection
漏洞标题 CVE-2024-7591: Kemp LoadMaster Load Balancer - Unauthenticated Command Injection 漏洞描述 Improper Input Validation vulnerability in Progress LoadMaster allows OS Command ...
2024年11月8日 14:06CVE-2017-14725: WordPress < 4.8.2 - Authenticated Open Redirect
漏洞标题 CVE-2017-14725: WordPress < 4.8.2 - Authenticated Open Redirect 漏洞描述 WordPress versions before 4.8.2 contain an open redirect caused by improper validation in wp-ad...
2017年6月11日 02:46CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting
漏洞标题 CVE-2021-24926: WordPress Domain Check <1.0.17 - Cross-Site Scripting 漏洞描述 WordPress Domain Check plugin before 1.0.17 contains a reflected cross-site scripting vul...
2021年2月10日 05:13Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞
漏洞标题 Apache OFBiz CVE-2021-29200 不安全的反序列化漏洞 漏洞描述 Apache OFBiz存在不安全的反序列化漏洞,此漏洞是缺乏校验导致的。 PoC代码 暂无
2021年8月28日 13:29
2026年9月29日 11:45
2026年9月28日 11:45
2026年9月27日 11:45
2026年9月26日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

