
最新发布第20页

CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
 2018年7月2日 15:42
CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting
漏洞标题 CVE-2023-0968: WordPress Watu Quiz <3.3.9.1 - Cross-Site Scripting 漏洞描述 WordPress Watu Quiz plugin before 3.3.9.1 is susceptible to cross-site scripting. The plugin...
2023年11月19日 14:34CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
2023年10月23日 09:38CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure
漏洞标题 CVE-2021-37305: Jeecg Boot <= 2.4.5 - Sensitive Information Disclosure 漏洞描述 Jeecg Boot <= 2.4.5 API interface has unauthorized access and leaks sensitive informa...
2021年1月6日 22:58CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....
2018年12月10日 09:47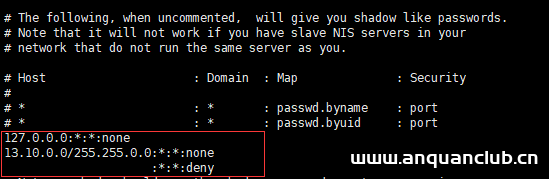
在Centos7中配置NIS的详细过程_Linux
目录原理网络环境准备安装前准备NIS服务器操作NIS客户端操作原理 NIS(Network Information Service) 在有多台linux服务器的环境中,且一台linux服务器的账号又有很多且可能会相同,所以会出现理...
2022年6月15日 08:45CVE-2008-1059: WordPress Sniplets 1.1.2 – Local File Inclusion
漏洞标题 CVE-2008-1059: WordPress Sniplets 1.1.2 - Local File Inclusion 漏洞描述 PHP remote file inclusion vulnerability in modules/syntax_highlight.php in the Sniplets 1.1.2 and 1...
2008年11月25日 00:06
锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 锐捷 EG易网关后台 cli.php/branch_passw.php 远程代码执行漏洞 锐捷网络是一家拥有包括交换机、路由器、软件、安全防火墙、无线产品、...
2026年2月13日 12:53CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting
漏洞标题 CVE-2019-14750: osTicket < 1.12.1 - Cross-Site Scripting 漏洞描述 An issue was discovered in osTicket before 1.10.7 and 1.12.x before 1.12.1. Stored XSS exists in setup...
2019年2月26日 06:01CVE-2025-49113: Roundcube Webmail – Remote Code Execution
漏洞标题 CVE-2025-49113: Roundcube Webmail - Remote Code Execution 漏洞描述 Roundcube Webmail before 1.5.10 and 1.6.x before 1.6.11 allows remote code execution by authenticated us...
2025年3月30日 21:16CVE-2024-0337: Travelpayouts <= 1.1.16 - Open Redirect
漏洞标题 CVE-2024-0337: Travelpayouts <= 1.1.16 - Open Redirect 漏洞描述 The plugin is vulnerable to Open Redirect due to insufficient validation on the travelpayouts_redirect v...
2024年5月21日 22:40CVE-2021-24644: Images to WebP < 1.9 - Authenticated Local File Inclusion
漏洞标题 CVE-2021-24644: Images to WebP < 1.9 - Authenticated Local File Inclusion 漏洞描述 The Images to WebP WordPress plugin before version 1.9 did not validate or sanitize t...
2021年3月15日 06:06CVE-2018-6961: VMware NSX SD-WAN Edge – Command Injection
漏洞标题 CVE-2018-6961: VMware NSX SD-WAN Edge - Command Injection 漏洞描述 VMware NSX SD-WAN Edge (formerly VeloCloud Edge) before 3.1.2 contains an unauthenticated command inject...
2018年7月25日 00:01CVE-2022-28365: Reprise License Manager 14.2 – Information Disclosure
漏洞标题 CVE-2022-28365: Reprise License Manager 14.2 - Information Disclosure 漏洞描述 Reprise License Manager 14.2 is susceptible to information disclosure via a GET request to /...
2022年10月8日 19:36CVE-2023-42344: OpenCMS – XML external entity (XXE)
漏洞标题 CVE-2023-42344: OpenCMS - XML external entity (XXE) 漏洞描述 users can execute code without authentication. An attacker can execute malicious requests on the OpenCms serve...
2023年10月22日 00:58CVE-2022-34047: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34047: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 WAVLINK WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can obtain ...
2022年4月3日 04:28
2026年10月11日 11:45
2026年10月10日 11:45
2026年10月9日 11:45
2026年10月8日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年9月20日 16:22
2026年9月20日 11:48
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

