
最新发布第210页

CVE-2021-40247: Budget and Expense Tracker System SQL注入 – 绕过B&E Tracker登录CVE-2021-40247
漏洞标题 CVE-2021-40247: Budget and Expense Tracker System SQL注入 - 绕过B&E Tracker登录CVE-2021-40247 漏洞描述 B&E Tracker v1.0 存在漏洞在从/expense_budget/dist/js/script....
 2021年5月19日 20:27
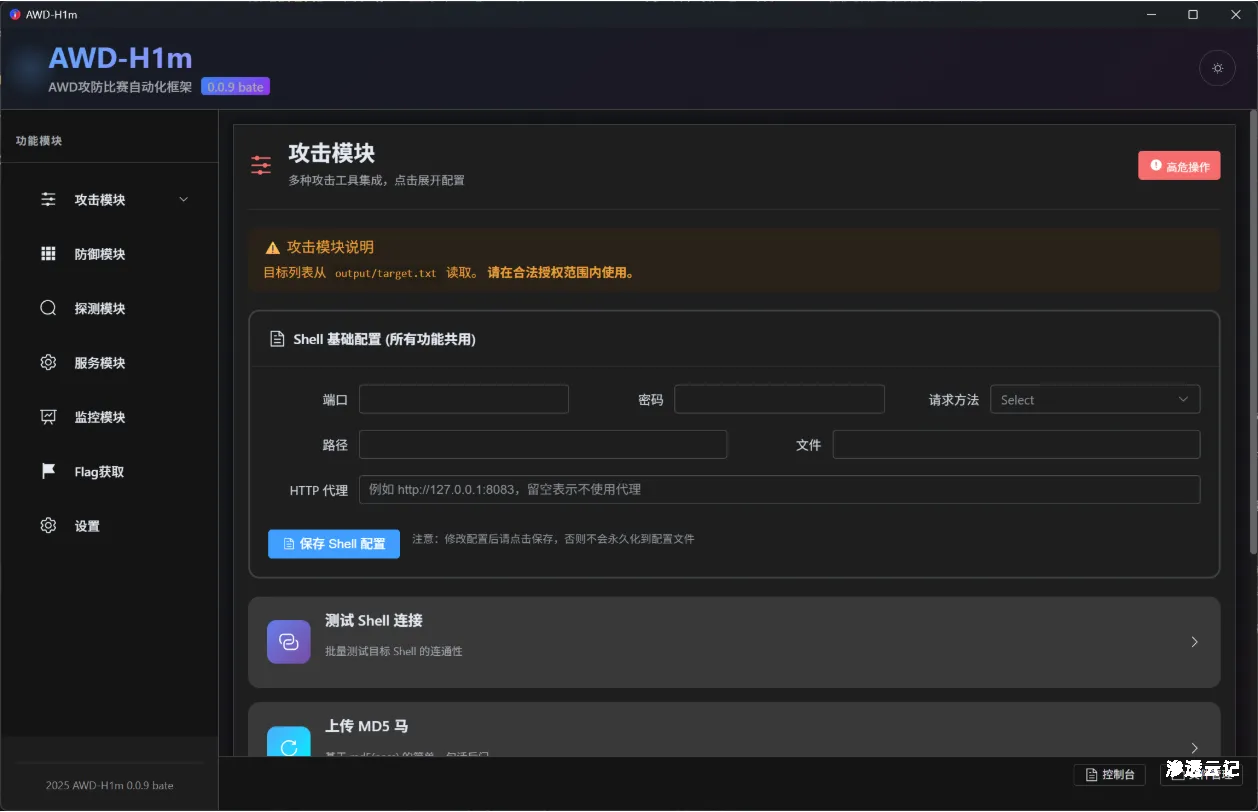
AWD-H1M-PRO -专为 CTF 设计的自动化 AWD 工具
项目介绍 AWD-H1m 是一款专为 CTF AWD (Attack With Defense) 赛制设计的桌面应用程序,帮助参赛选手在有限的比赛时间内高效完成攻击、防御、流量分析与 Flag 提交等核心任务。 在 AWD 竞赛中,...

 2026年3月25日 22:03
CVE-2014-9735: WordPress RevSlider – Remote Code Execution via File Upload
漏洞标题 CVE-2014-9735: WordPress RevSlider - Remote Code Execution via File Upload 漏洞描述 The ThemePunch Slider Revolution (revslider) plugin before 3.0.96 for WordPress and Sho...
2014年6月3日 08:25CVE-2014-2323: Lighttpd 1.4.34 SQL Injection and Path Traversal
漏洞标题 CVE-2014-2323: Lighttpd 1.4.34 SQL Injection and Path Traversal 漏洞描述 A SQL injection vulnerability in mod_mysql_vhost.c in lighttpd before 1.4.35 allows remote attacke...
2014年9月14日 22:16CVE-2017-11586: FineCMS <5.0.9 - Open Redirect
漏洞标题 CVE-2017-11586: FineCMS <5.0.9 - Open Redirect 漏洞描述 FineCMS 5.0.9 contains an open redirect vulnerability via the url parameter in a sync action. An attacker can re...
2017年6月11日 00:13CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE
漏洞标题 CVE-2021-42237: Sitecore Experience Platform Pre-Auth RCE 漏洞描述 Sitecore XP 7.5 to Sitecore XP 8.2 Update 7 is vulnerable to an insecure deserialization attack where re...
2021年3月23日 15:24
Linux安装Jenkins步骤及各种问题解决(页面访问初始化密码)_Linux
这篇文章主要介绍了Linux安装Jenkins步骤及各种问题页面访问初始化密码,需要的朋友可以参考下 1. 准备java环境,jdk1.8 检查java是否安装,如果没有则先安装java环境:java -version 2. 安装Jen...
2026年3月14日 11:45CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration
漏洞标题 CVE-2020-28185: TerraMaster TOS < 4.2.06 - User Enumeration 漏洞描述 User Enumeration vulnerability in TerraMaster TOS <= 4.2.06 allows remote unauthenticated attack...
2020年1月25日 00:46CVE-2021-20086: Odoo Apps – Cross-Site Scripting via Prototype Pollution
漏洞标题 CVE-2021-20086: Odoo Apps - Cross-Site Scripting via Prototype Pollution 漏洞描述 jquery-bbq 1.2.1 contains a prototype pollution caused by improperly controlled modificat...
2021年7月15日 10:30CVE-2010-0972: Joomla! Component com_gcalendar Suite 2.1.5 – Local File Inclusion
漏洞标题 CVE-2010-0972: Joomla! Component com_gcalendar Suite 2.1.5 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the GCalendar (com_gcalendar) component 2...
2010年5月29日 13:51CVE-2023-41597: EyouCms v1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2023-41597: EyouCms v1.6.2 - Cross-Site Scripting 漏洞描述 EyouCms v1.6.2 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via the compon...
2023年5月29日 08:20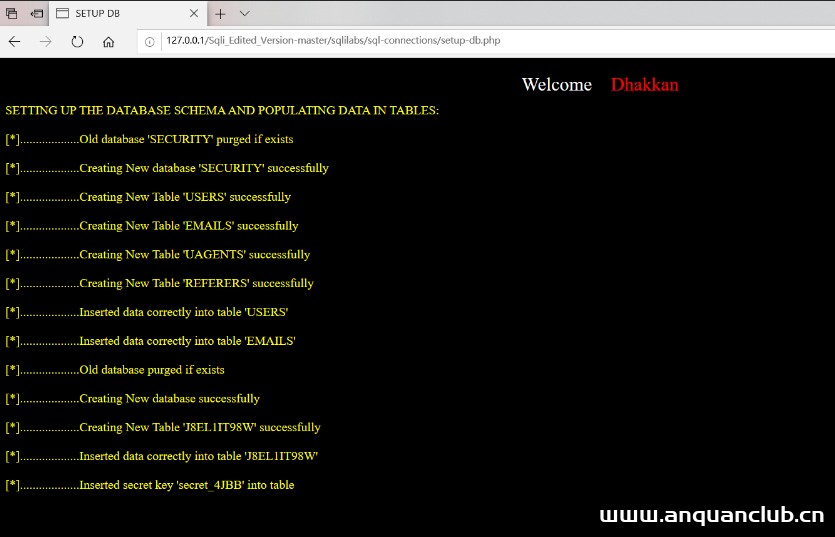
最新版Phpstudy安装sql注入平台(sqli-labs)错误解决方法
网上安装sqli-labs位置及修改的教程有一大堆,但是进入到了浏览器页面,点击Setup/reset Database for labs选项就会报错,虽然网上提供了关于phpstudy 5.x版本和7.x版本的修改办法,但是仍会出...
2022年3月21日 11:54BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474)
漏洞标题 BackupBuddy 存在本地文件包含漏洞(CVE-2022-31474) 漏洞描述 BackupBuddy 是WordPress一款备份迁移插件。BackupBuddy 8.5.8.0 - 8.7.4.1版本存在本地文件包含漏洞,攻击者可以利用...
2022年11月3日 07:39CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection
漏洞标题 CVE-2019-10692: WordPress Google Maps <7.11.18 - SQL Injection 漏洞描述 WordPress Google Maps plugin before 7.11.18 contains a SQL injection vulnerability. The plugin i...
2019年5月3日 17:51CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure
漏洞标题 CVE-2024-2473: WPS Hide Login <= 1.9.15.2 - Login Page Disclosure 漏洞描述 The WPS Hide Login plugin for WordPress is vulnerable to Login Page Disclosure in all version...
2024年4月3日 06:57CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0963: Microweber <1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability. It allows unre...
2022年9月8日 03:04
2026年11月5日 11:45
2026年11月4日 11:45
2026年11月3日 11:46
2026年11月2日 11:45
漏洞复现
漏洞复现,安全小天地的技术文章仅供参考,此文所提供的信息只为网络安全人员对自己所负责的网站、服务器等(包括但不限于)进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责。本文所提供的工具仅用于学习,禁止用于其他!!!
2026年4月23日 14:09
2026年3月6日 17:21
2026年3月1日 15:46
2026年2月13日 12:53

2026年10月18日 20:40
2026年9月20日 16:22
2026年8月16日 20:18
渗透测试实战
在渗透测试项目中,外网的信息收集是至关重要的一个环节,外网打点信息收集全面了,可能会有四两拨千斤效果,直接突破外网边界进入内网。 子域名是域名信息收集的一个重要部分,在防御措施严密情况下我们无法直接拿下主域名,那么就可以采用迂回战术拿下子域名,然后无限靠近主域名。
2026年4月24日 17:11
2026年4月7日 21:49
2026年3月2日 20:39
2026年2月13日 12:53

